Golpes de phishing que usam QR Codes cresceram 460% no Brasil entre janeiro e fevereiro de 2026, segundo dados da ESET. O levantamento, baseado na telemetria da empresa durante o primeiro semestre, mostra que os chamados ataques de quishing já representaram 7,2% das detecções de phishing no período.
O termo quishing é usado para descrever golpes de phishing que utilizam códigos QR para levar a vítima a páginas falsas, formulários de captura de dados ou arquivos maliciosos. A técnica aproveita a familiaridade do público com os códigos usados em pagamentos, cardápios, entregas, eventos e autenticações.
A principal diferença em relação a um link convencional está na forma como o endereço chega ao usuário. Ao apontar a câmera do celular para um QR Code, a pessoa pode acessar o destino sem observar previamente a URL, o que dificulta identificar domínios falsos ou redirecionamentos suspeitos.
Como funciona o quishing
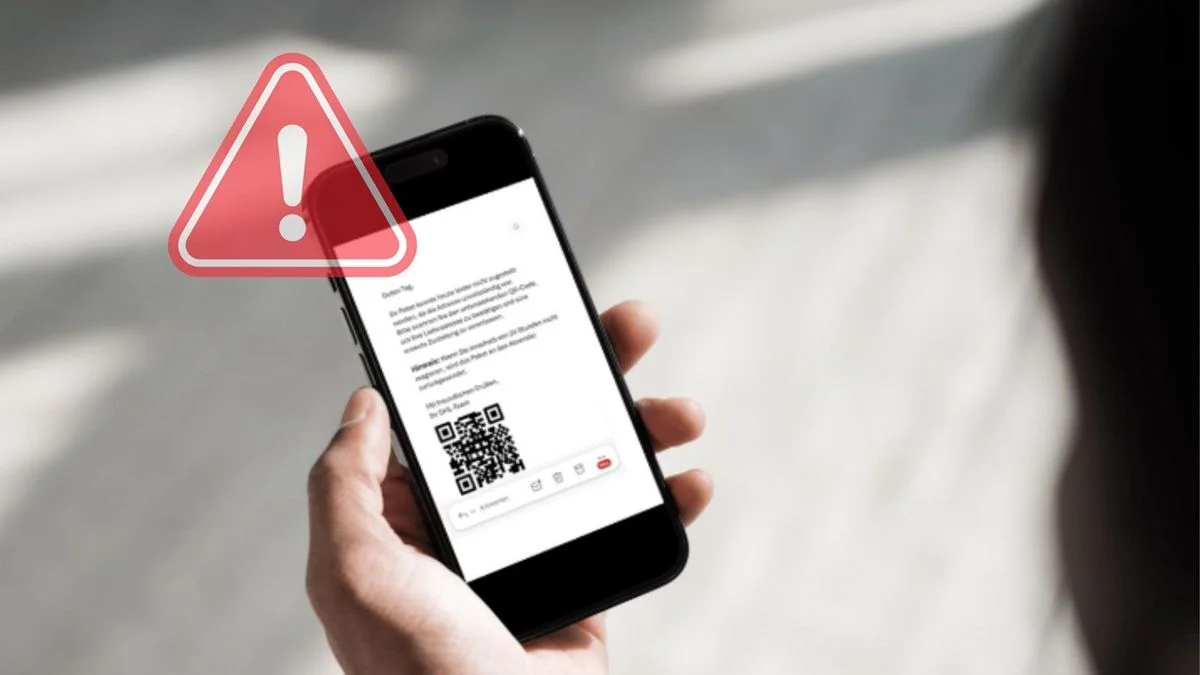
O golpe pode começar com uma imagem enviada por e-mail, aplicativo de mensagens ou rede social. O QR Code pode aparecer sozinho ou dentro de um documento aparentemente legítimo, como um PDF de cobrança, nota fiscal, contrato ou comprovante.
Depois da leitura, o código direciona o usuário para uma página controlada pelos criminosos. O site pode imitar serviços conhecidos e solicitar senha, dados bancários ou códigos de autenticação. Em outros casos, a vítima é induzida a baixar um arquivo malicioso.
Segundo Jonathan Ramos, pesquisador de segurança da ESET Brasil, o QR Code reduz uma etapa importante da avaliação feita pela vítima porque o endereço não fica visível antes da leitura. "A pessoa enxerga uma imagem familiar, escaneia e muitas vezes segue as instruções sem verificar para onde foi direcionada", afirmou.
Por isso, a recomendação é tratar o código como qualquer outro link e checar para onde ele direciona antes de continuar.
O crescimento dos ataques com QR Code ocorre em um cenário no qual o phishing continua sendo uma das principais ameaças identificadas pela ESET. A categoria correspondeu a 35,9% de todas as detecções analisadas pela empresa no Brasil durante o primeiro semestre.
PDFs foram a principal isca para phishing
Apesar do avanço do quishing, os arquivos PDF concentraram a maior parcela das detecções de phishing no período. A categoria PDF/Phishing respondeu por 52% dos casos identificados pela ESET.
Os criminosos podem usar documentos que simulam uma segunda via de boleto, uma nota fiscal, um comprovante de pagamento ou um contrato. Em ambientes profissionais, também aparecem situações como orçamentos, currículos, pedidos de clientes e documentos supostamente compartilhados por colegas.
Um PDF desse tipo pode conter um botão, link ou QR Code. Ao acessar o conteúdo, a vítima pode ser direcionada para uma página falsa que tenta coletar credenciais e informações financeiras ou pode ser estimulada a baixar um programa malicioso.
Entre as marcas e plataformas utilizadas como isca nas campanhas identificadas pela telemetria da ESET, a DocuSign apareceu com 1,3% do volume de phishing, seguida por Telegram, com 0,5%, e WeTransfer, com 0,3%. A presença dessas marcas não significa que os sistemas das empresas tenham sido invadidos. Os golpistas podem apenas reproduzir elementos visuais e a linguagem das comunicações para criar uma aparência de legitimidade.
Como se proteger de golpes com QR Code
A primeira medida é verificar o endereço exibido depois da leitura do código antes de fornecer qualquer informação. Vale observar o domínio, erros de grafia e redirecionamentos para endereços que não tenham relação com o serviço esperado.
QR Codes recebidos sem contexto também exigem cautela. Uma mensagem que pede o pagamento imediato de uma cobrança, a confirmação de uma conta ou uma ação para evitar um suposto bloqueio pode usar a urgência para reduzir o tempo de avaliação da vítima.
Se a página solicitar senha, dados bancários ou código de autenticação, o ideal é interromper o processo e acessar o serviço diretamente pelo aplicativo ou site oficial. A mesma regra vale para documentos recebidos de remetentes desconhecidos ou que não eram esperados.
A ESET também recomenda manter os dispositivos atualizados e utilizar uma solução de proteção capaz de bloquear páginas e arquivos maliciosos. Esses cuidados reduzem o risco caso o usuário acesse um conteúdo fraudulento.
Veja no Canaltech o que é phishing e como se proteger.
{{WHATSAPP_CHANNEL}}