
Uma nova onda de alertas enviados pela Apple a usuários de 99 países acendeu um sinal de alerta sobre o avanço das operações de espionagem digital direcionada. As notificações indicam que pessoas específicas podem ter sido escolhidas como alvos de ferramentas comerciais de vigilância, capazes de explorar vulnerabilidades sem exigir qualquer interação da vítima.
O episódio ganhou repercussão na Alemanha depois que parlamentares do Bundestag e funcionários do governo receberam notificações de ameaça. Jornalistas investigativos no Líbano e na Turquia também relataram avisos semelhantes. O cenário levanta preocupações sobre o uso de tecnologias de vigilância contra representantes públicos, profissionais da imprensa e pessoas que trabalham com informações sensíveis.
Um dos aspectos mais preocupantes envolve as chamadas explorações zero-click, técnicas que permitem comprometer smartphones sem que o usuário precise abrir links, baixar arquivos ou instalar aplicativos. Essas operações demonstram que até dispositivos equipados com mecanismos avançados de segurança podem apresentar vulnerabilidades exploráveis por grupos com recursos técnicos e financeiros elevados.
O que está por trás dos alertas da Apple em 99 países
A Apple enviou notificações de ameaça a usuários localizados em 99 países, alertando sobre possíveis tentativas de comprometimento de seus dispositivos por ferramentas avançadas de espionagem.
Diferentemente dos golpes digitais convencionais, essas operações não procuram necessariamente atingir milhares de pessoas aleatoriamente. Os responsáveis selecionam indivíduos específicos, considerando sua posição política, atividade profissional, influência pública ou acesso a informações estratégicas.
A empresa classifica essas campanhas entre as ameaças digitais mais sofisticadas existentes. Desde 2021, mantém um programa de notificações destinado a informar usuários que podem ter sido escolhidos como alvos de operações de vigilância direcionada.
É importante compreender que receber uma notificação não significa necessariamente que o aparelho foi invadido com sucesso. O alerta indica que a Apple identificou atividades compatíveis com uma tentativa de ataque direcionado, mas a confirmação de um comprometimento exige investigação técnica.
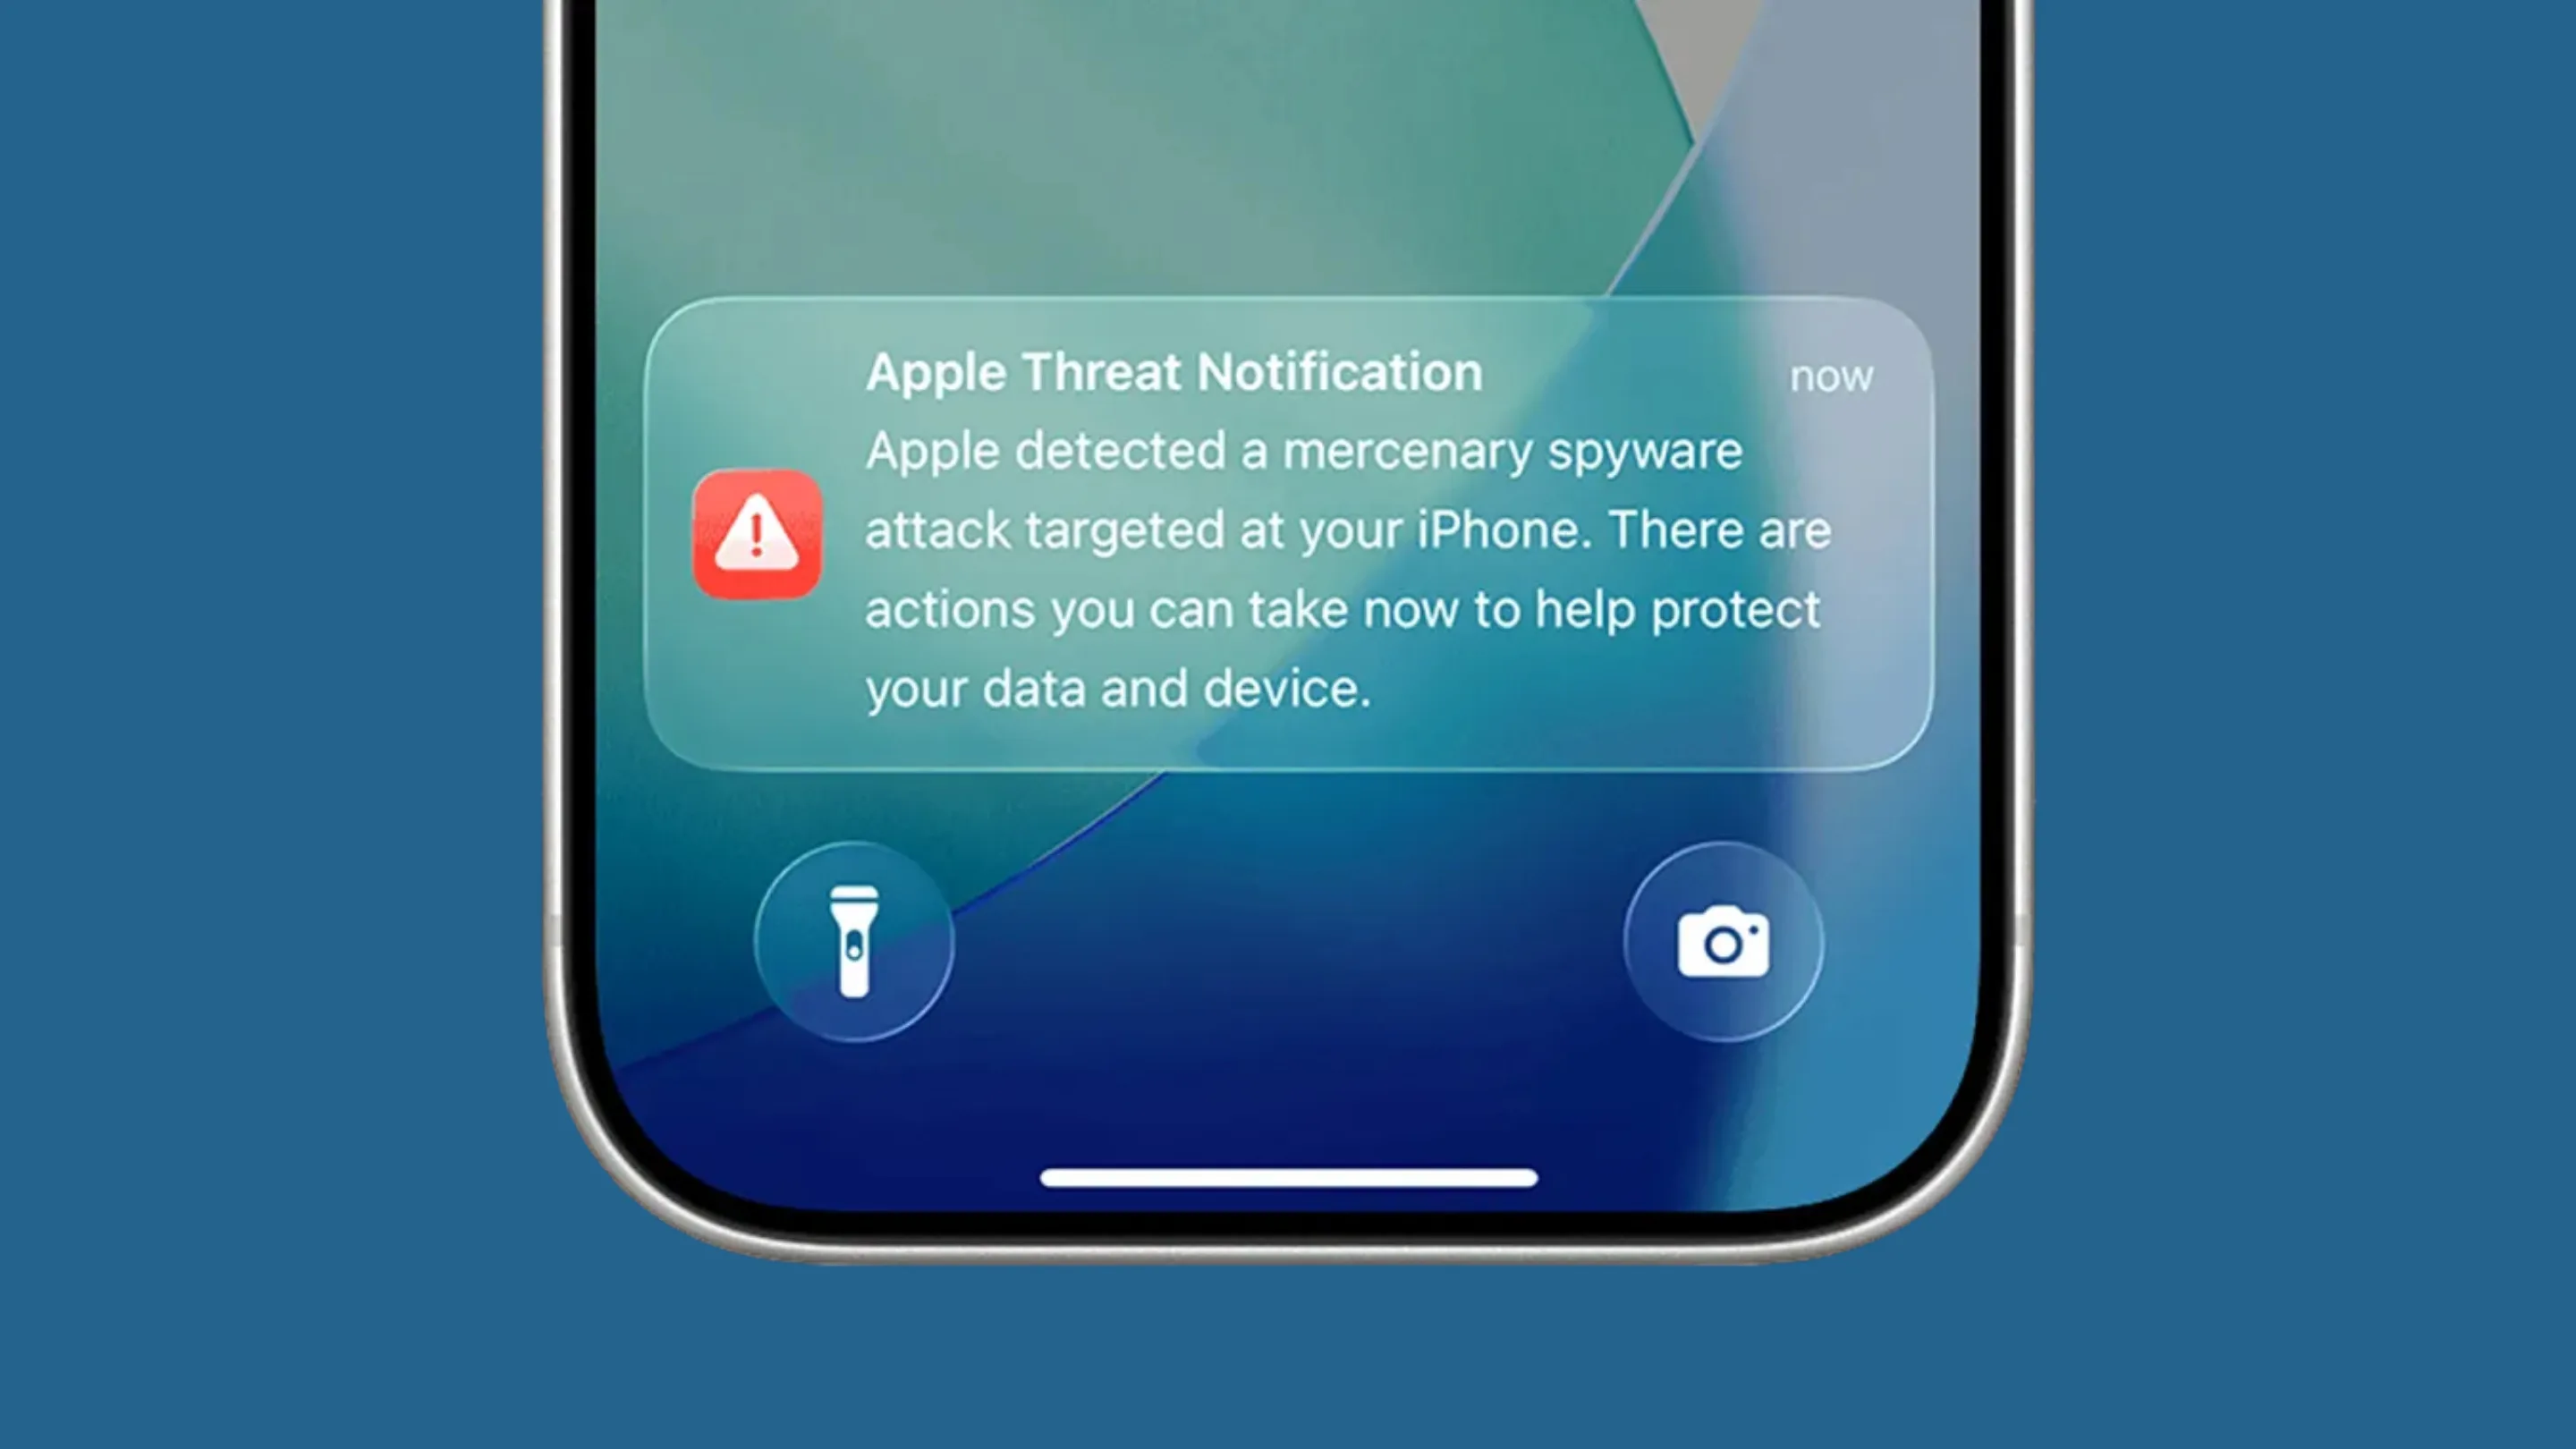
Parlamentares alemães e funcionários do governo recebem notificações
O caso ganhou uma dimensão política particularmente relevante na Alemanha. O Escritório Federal de Segurança da Informação, conhecido como BSI (Bundesamt für Sicherheit in der Informationstechnik), confirmou que parlamentares e funcionários públicos receberam notificações relacionadas às ameaças identificadas pela Apple.
O ministro alemão de Assuntos Digitais, Karsten Wildberger, também comentou o episódio, demonstrando preocupação com a possibilidade de comprometimento de dispositivos utilizados por representantes públicos.
A orientação das autoridades é tratar os aparelhos potencialmente afetados com cautela, considerando a possibilidade de exposição de informações confidenciais.
Entre as medidas recomendadas estão:
- Atualização do sistema operacional: instalar as versões mais recentes do iOS e as correções de segurança disponíveis.
- Ativação do Modo de Bloqueio: reduzir a exposição a determinados mecanismos utilizados em ataques sofisticados.
- Substituição do aparelho: considerar um novo dispositivo quando houver suspeita relevante de comprometimento.
- Alteração de credenciais: renovar senhas, códigos de acesso e outras informações utilizadas para autenticação.
- Revisão das contas: verificar sessões ativas, dispositivos conectados e mecanismos de autenticação.
- Assistência especializada: procurar profissionais capazes de realizar uma investigação forense.
A situação preocupa porque dispositivos utilizados por autoridades podem armazenar comunicações institucionais, documentos estratégicos e informações relacionadas à segurança nacional.
Jornalistas investigativos também estão entre os possíveis alvos
A campanha não ficou restrita ao ambiente político alemão.
Entre os profissionais da imprensa que relataram notificações estão Ragıp Soylu, correspondente do Middle East Eye na Turquia, e Radwan Mortada, jornalista investigativo libanês.
Mortada já havia relatado tentativas anteriores de comprometimento envolvendo o Pegasus, ferramenta de espionagem desenvolvida pela empresa NSO Group.
O jornalista também relacionou temporalmente o novo alerta ao lançamento de um documentário investigativo sobre as explosões de pagers no Líbano, em setembro de 2024. Entretanto, não existem evidências suficientes para estabelecer uma relação direta entre os acontecimentos.
O risco para jornalistas é especialmente significativo. Um telefone comprometido pode revelar fontes confidenciais, conversas privadas, documentos, deslocamentos e contatos profissionais.
Isso significa que uma operação de espionagem contra um único jornalista pode colocar diversas outras pessoas em risco, incluindo denunciantes, testemunhas e colaboradores de investigações.
Como funcionam os ataques zero-click contra iPhones
Os ataques zero-click representam uma das técnicas mais preocupantes da segurança digital moderna porque eliminam a necessidade de interação humana.
Em uma campanha tradicional de phishing, o criminoso precisa convencer a vítima a clicar em um link, abrir um documento ou instalar um aplicativo malicioso. O sucesso depende de alguma ação do usuário.
Nos ataques zero-click, o processo é diferente.
Os invasores exploram vulnerabilidades em componentes responsáveis pelo processamento automático de informações recebidas pelo dispositivo. Aplicativos de mensagens, serviços de chamadas e mecanismos de interpretação de imagens e arquivos podem apresentar falhas que permitem executar códigos maliciosos.
Uma mensagem especialmente preparada, por exemplo, pode ser processada automaticamente pelo sistema operacional. Se existir uma vulnerabilidade explorável naquele componente, o código malicioso poderá ser executado sem que o proprietário do aparelho perceba qualquer atividade suspeita.
O número telefônico pode ajudar a identificar e selecionar uma vítima, mas não funciona como uma senha universal capaz de invadir qualquer smartphone. A operação depende de vulnerabilidades específicas e de uma cadeia de exploração compatível com o dispositivo.
Como ferramentas de espionagem conseguem acessar informações privadas
Operações avançadas frequentemente utilizam uma sequência de vulnerabilidades conhecida como exploit chain.
O processo pode envolver diferentes etapas:
- Entrega do código malicioso: uma mensagem, chamada ou outro conteúdo preparado chega ao dispositivo.
- Exploração inicial: uma vulnerabilidade permite executar código em determinado componente do sistema.
- Escalada de privilégios: outras falhas podem permitir ultrapassar as restrições iniciais.
- Comprometimento do sistema: o invasor pode alcançar componentes com permissões elevadas, dependendo das vulnerabilidades exploradas.
- Coleta de informações: o software espião passa a acessar dados e recursos disponíveis no dispositivo comprometido.
O Pegasus, desenvolvido pela NSO Group, tornou-se um dos exemplos mais conhecidos desse mercado de ferramentas avançadas de vigilância.
Dependendo do nível de acesso obtido, um spyware pode coletar mensagens, contatos, registros de chamadas, localização e arquivos. Também pode acessar recursos como microfone e câmera, conforme as permissões e o grau de comprometimento alcançado.
Por que a criptografia ponta a ponta não impede esses ataques
Um dos equívocos mais comuns sobre segurança digital é acreditar que a criptografia ponta a ponta impede qualquer forma de espionagem.
Aplicativos como Signal e WhatsApp utilizam mecanismos criptográficos para proteger o conteúdo das comunicações durante a transmissão. Entretanto, essa proteção não garante que os dispositivos utilizados pelos participantes estejam livres de invasões.
Se um spyware comprometer o smartphone, poderá capturar mensagens antes da criptografia ou depois da descriptografia, quando o conteúdo está disponível para leitura.
Assim, o invasor não precisa necessariamente quebrar os algoritmos criptográficos. Basta comprometer um dos dispositivos envolvidos na comunicação.
Essa diferença demonstra por que a criptografia continua indispensável, mas precisa ser acompanhada de proteção adequada dos sistemas operacionais e dos próprios aparelhos.
Como se proteger de ferramentas avançadas de espionagem digital
A nova onda de notificações reforça a importância de adotar medidas preventivas, especialmente entre jornalistas, autoridades, pesquisadores e profissionais que trabalham com informações confidenciais.
Uma das principais ferramentas disponíveis nos dispositivos Apple é o Modo de Bloqueio (Lockdown Mode).
O recurso foi desenvolvido para pessoas que podem ser alvos de ataques digitais altamente sofisticados. Quando ativado, restringe determinadas funcionalidades, limita recursos de comunicação e reduz a exposição a conteúdos potencialmente perigosos.
Entre as restrições estão limitações no processamento de determinados anexos, recursos de visualização e conexões com fio quando o aparelho está bloqueado.
O objetivo é diminuir a superfície de ataque, dificultando a exploração de componentes que poderiam ser utilizados para comprometer o dispositivo.
Entretanto, existe uma limitação importante: o Modo de Bloqueio não remove automaticamente um spyware que já esteja instalado. Em situações de suspeita de invasão, a investigação forense e a orientação especializada continuam necessárias.
O que o episódio revela sobre a segurança dos sistemas operacionais
O caso também reacende o debate sobre a segurança de plataformas proprietárias e abertas.
Sistemas como iOS e Android utilizam isolamento de processos, controle de permissões, inicialização segura e atualizações constantes para dificultar invasões.
Entretanto, essas proteções não eliminam completamente a possibilidade de vulnerabilidades desconhecidas, especialmente em componentes complexos que processam grandes quantidades de informações.
O ecossistema Linux e Open Source oferece uma vantagem importante ao permitir inspeção de código, auditorias independentes e participação de pesquisadores externos. Contudo, código aberto não significa segurança automática.
Firmware fechado, componentes proprietários, dependências de terceiros e falhas na cadeia de fornecimento também podem comprometer dispositivos baseados em tecnologias abertas.
O principal desafio é ampliar a transparência, a capacidade de auditoria e a independência tecnológica.
A segurança de um smartphone não depende apenas do sistema operacional. Ela envolve processadores, modems, firmware, aplicativos, bibliotecas e serviços em nuvem.
Para governos e organizações que trabalham com informações estratégicas, essa discussão também envolve soberania digital, proteção institucional e capacidade de investigar operações de vigilância.
Medidas práticas para reduzir os riscos
Mesmo que a maioria dos usuários não seja um alvo provável de operações desse nível, algumas práticas ajudam a fortalecer a segurança:
- Manter o sistema operacional e os aplicativos atualizados.
- Evitar smartphones que não recebem mais atualizações de segurança.
- Utilizar autenticação multifator nas contas importantes.
- Revisar permissões concedidas aos aplicativos.
- Utilizar senhas exclusivas e gerenciadores de senhas.
- Ativar recursos avançados de proteção quando o perfil de risco justificar.
- Procurar especialistas diante de notificações legítimas de ameaça direcionada.
Também é importante desconfiar de mensagens falsas que imitam alertas da Apple e solicitam senhas, códigos de autenticação ou instalação de aplicativos.
A campanha identificada em 99 países demonstra que a espionagem digital evoluiu para um nível no qual a ausência de cliques suspeitos não representa garantia de segurança.
O desafio agora é garantir que privacidade, transparência e proteção contra vulnerabilidades avancem junto com a complexidade dos dispositivos modernos.