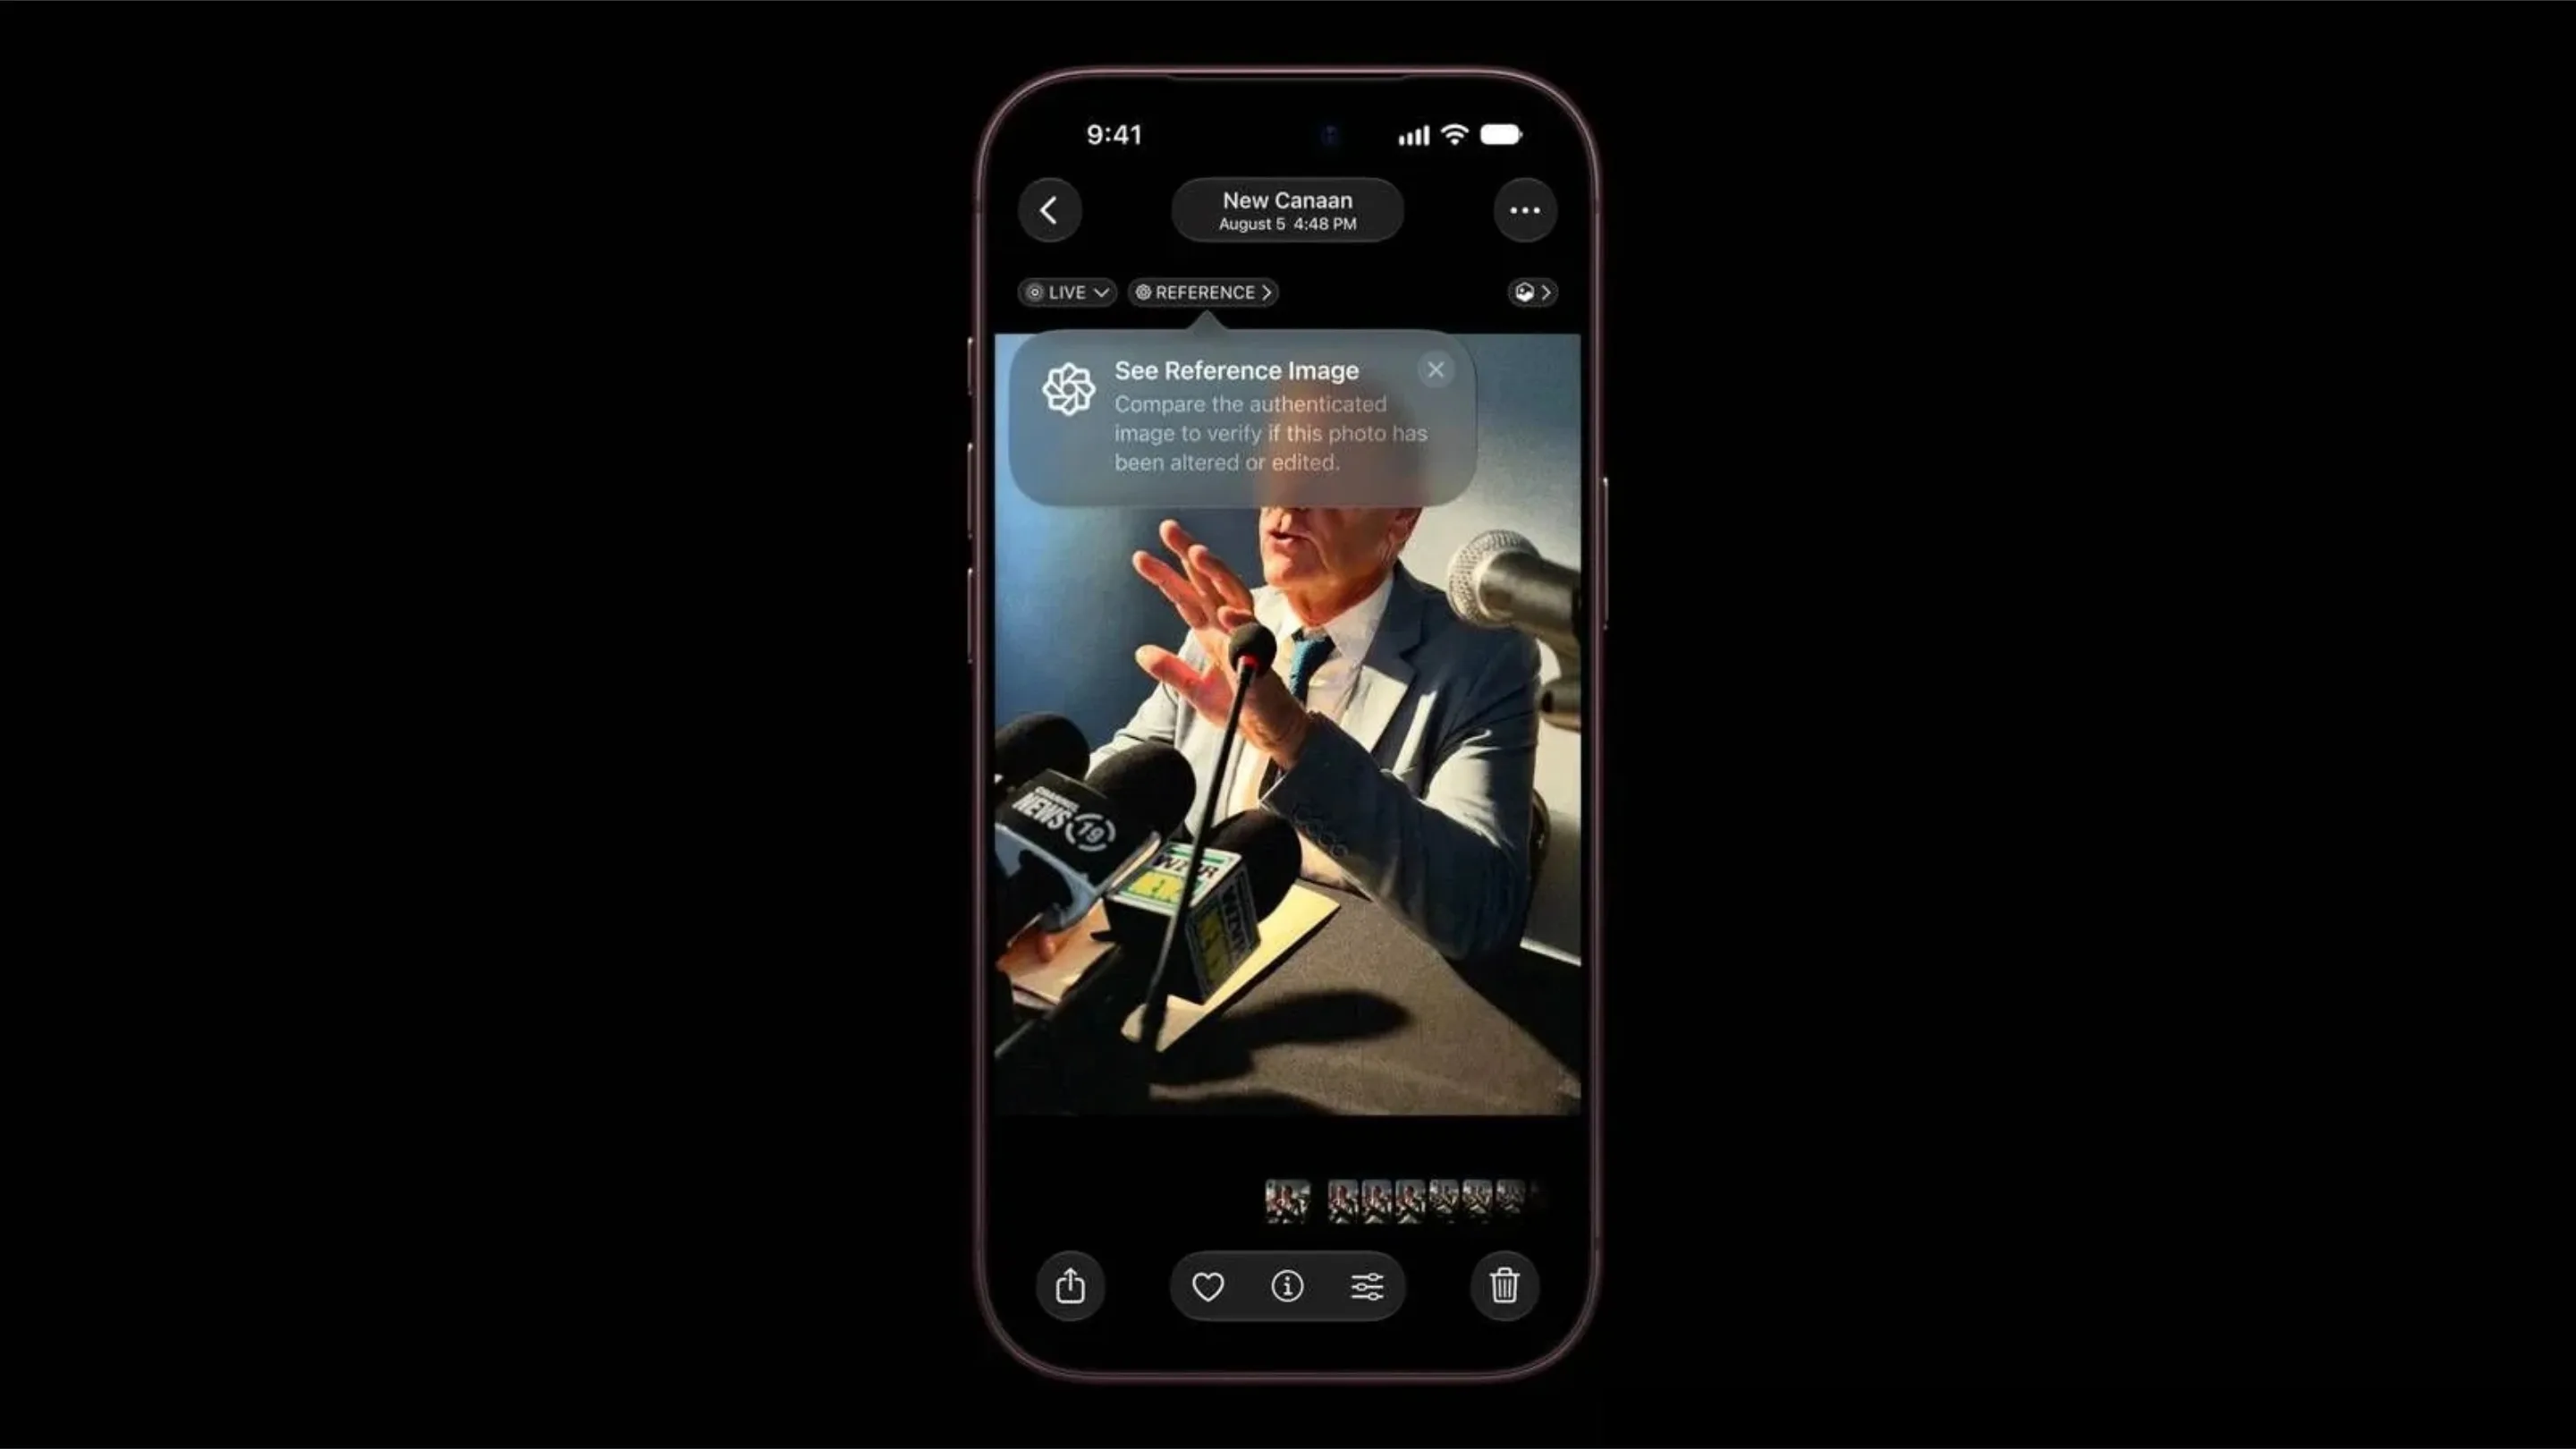
Em uma era na qual imagens geradas por inteligência artificial são praticamente indistinguíveis da realidade, comprovar que uma fotografia registra algo que realmente aconteceu tornou-se um dos maiores desafios da tecnologia moderna. O Apple Reference Image, apresentado pela Apple para o iPhone 18 Pro e o iPhone 18 Pro Max, tenta enfrentar esse problema diretamente na origem da imagem, usando assinatura criptográfica no sensor da câmera.
A proposta muda a lógica tradicional de autenticação de fotografias. Em vez de tentar descobrir depois se uma imagem foi manipulada, o sistema cria, no momento da captura, uma espécie de negativo digital seguro, contendo os pixels registrados pelo sensor, informações técnicas e referências criptográficas de tempo. Esse material é posteriormente processado em um ambiente protegido do Private Cloud Compute (PCC).
O objetivo não é simplesmente afirmar que uma fotografia é “verdadeira”. A tecnologia busca fornecer uma evidência verificável de que aquela imagem de referência corresponde ao que um sensor real do iPhone capturou em determinado período, mesmo diante de um cenário no qual sistemas operacionais, aplicativos e ferramentas de inteligência artificial podem alterar imagens com enorme facilidade.
Como funciona o Apple Reference Image
O ponto mais importante do Apple Reference Image é que a confiança começa antes do processamento computacional tradicional da fotografia.
Em uma câmera digital moderna, o sensor registra dados que passam por uma longa cadeia de processamento. Demosaicing, redução de ruído, HDR, mapeamento de tons, compressão e outros algoritmos transformam os pixels brutos em uma fotografia pronta para visualização.
Isso cria um problema de segurança: se a assinatura criptográfica for adicionada somente depois desse processo, um componente comprometido poderia teoricamente alterar os dados antes da assinatura.
A Apple adotou uma abordagem diferente. O sensor principal dos modelos iPhone 18 Pro e iPhone 18 Pro Max possui um modo específico de captura no qual os dados são assinados imediatamente depois que os pixels são capturados. O firmware do sensor é impedido de modificar esses dados durante essa etapa.
Na prática, isso cria uma cadeia de confiança que começa no próprio hardware.
O negativo digital protegido por hardware
A Apple descreve esse primeiro estágio como a criação de um secure digital negative, ou negativo digital seguro.
Ele contém os elementos necessários para posteriormente reconstruir uma imagem de referência, incluindo os pixels capturados pelo sensor, metadados essenciais produzidos pela câmera e informações criptográficas relacionadas ao momento da captura.
O conceito lembra o negativo da fotografia analógica, mas com uma diferença fundamental: o objetivo aqui é preservar não apenas uma representação da cena, mas uma prova criptográfica da origem dos dados.
O sensor recebe uma identidade criptográfica durante a fabricação do dispositivo. Segundo a Apple, ele gera uma chave de assinatura ECDSA P-256, cuja parte privada permanece protegida pelo próprio hardware. A chave pública correspondente é registrada e vinculada à identidade do sensor e do dispositivo.
Isso dificulta um tipo de ataque particularmente importante: injeção de dados falsos antes que o sistema operacional receba a imagem.
Se um invasor comprometesse posteriormente o sistema operacional, por exemplo, isso não deveria permitir simplesmente fabricar um conjunto de pixels e apresentá-lo como se tivesse sido capturado pelo sensor.
Apple Reference Image também protege o momento da captura
Saber quando uma fotografia foi feita pode ser tão importante quanto saber de onde ela veio.
Imagine uma imagem apresentada como evidência de um acontecimento. Um horário informado apenas pelo relógio do smartphone não oferece uma garantia criptográfica forte, principalmente se o próprio sistema estiver comprometido.
O Apple Reference Image utiliza uma abordagem diferente, com dois limites criptográficos de tempo.
O dispositivo recebe periodicamente um token de timestamp do serviço da Apple. Um desses registros estabelece um limite inferior para o momento da captura. Depois que a fotografia é feita, um segundo timestamp estabelece o limite superior.
Dessa maneira, o sistema não precisa necessariamente afirmar um instante exato. Ele consegue garantir criptograficamente que a captura aconteceu entre os dois limites temporais. A Apple informa que os tokens utilizam o padrão RFC 3161 e assinatura ECDSA P-256 sobre SHA-256.
Além dos dados produzidos pelo sensor, determinadas informações que surgem fora dele, como zoom digital e distância focal, recebem proteção adicional por meio do Secure Enclave Processor (SEP).
O resultado é uma cadeia de informações que começa no sensor, passa pela segurança do dispositivo e preserva os elementos necessários para verificar a origem da fotografia.
O papel do Private Cloud Compute
O negativo digital ainda não é a fotografia que o usuário vê normalmente.
É nesse ponto que entra o Private Cloud Compute, infraestrutura desenvolvida pela Apple para executar determinadas operações em um ambiente remoto projetado para preservar a confidencialidade dos dados.
Quando o usuário escolhe criar uma imagem de referência, o negativo digital pode ser enviado ao PCC para ser “revelado”. O processamento inclui etapas como demosaicing, mapeamento de tons e compressão, transformando os dados protegidos do sensor em uma imagem que pode ser visualizada.
A diferença importante é que esse processamento não acontece simplesmente em um servidor convencional.
A Apple afirma que os nós do PCC são projetados para impedir que os dados processados sejam acessados, inclusive pela própria Apple. Além disso, as versões de produção do software são registradas em um log de transparência criptograficamente protegido, e o dispositivo verifica se o servidor está executando uma versão autorizada antes de enviar os dados.
Isso cria uma segunda camada de confiança.
O hardware protege a captura. O PCC protege o processamento necessário para transformar o negativo digital em uma imagem de referência.
Uma pontuação de confiança para detectar anomalias
Durante esse processo, o PCC também verifica se os dados possuem características físicas compatíveis com aquilo que seria esperado da saída bruta dos sensores da câmera.
A Apple chama esse mecanismo de confidence score, ou pontuação de confiança.
A informação pode ser utilizada para identificar sensores que produzam resultados anômalos. Caso um sensor seja considerado comprometido, a infraestrutura permite revogar imagens individuais ou todas as imagens associadas àquele sensor.
Isso é importante porque nenhum sistema de segurança deve depender da premissa de que ataques são impossíveis.
A estratégia adotada pela Apple é assumir que uma falha pode eventualmente acontecer e criar mecanismos para detectar, invalidar e revogar credenciais comprometidas.
Criptografia preparada para a era pós-quântica
Outro aspecto incomum do projeto está relacionado à longevidade das assinaturas.
Uma fotografia publicada hoje pode precisar ser verificada muitos anos depois. Com a evolução da computação quântica, algoritmos criptográficos considerados seguros atualmente podem eventualmente deixar de oferecer o mesmo nível de proteção.
Por isso, a Apple afirma ter projetado o sistema para utilizar uma assinatura pós-quântica composta, combinando RSA-3072 e ML-DSA-87 na assinatura final da imagem de referência.
A ideia é que a autenticidade de uma fotografia não dependa apenas da segurança disponível no momento em que ela foi registrada.
Para jornalistas, investigadores, pesquisadores e organizações que precisam preservar evidências digitais durante anos, essa característica pode ser particularmente relevante.
Privacidade sem identificar o fotógrafo
Existe, porém, outro problema na autenticação de imagens: provar que uma foto é legítima sem transformar o fotógrafo em uma identidade rastreável.
Um sistema poderia, por exemplo, associar cada imagem a um dispositivo específico e permitir descobrir que várias fotografias vieram da mesma câmera.
O Apple Reference Image tenta evitar esse cenário.
A Apple afirma que observadores externos não devem conseguir determinar se duas imagens de referência foram produzidas pelo mesmo sensor. O sistema também não exige que o fotógrafo publique uma identidade ou credencial pessoal para provar a autenticidade da fotografia.
Isso pode ser relevante em situações nas quais a exposição da identidade do fotógrafo representa um risco.
A própria Apple cita como preocupação fotógrafos que trabalham em zonas de conflito ou ambientes nos quais revelar a origem das imagens poderia colocar pessoas em situação vulnerável.
Ao mesmo tempo, o conteúdo da fotografia permanece protegido durante o processamento no PCC. A proposta é que nem mesmo a Apple tenha acesso aos pixels utilizados para gerar a referência.
Apple Reference Image não significa que a fotografia mostra a verdade
Existe uma distinção fundamental que merece atenção.
Uma assinatura criptográfica pode provar que um sensor capturou determinada imagem em determinado momento. Ela não pode, sozinha, provar que o acontecimento registrado representa toda a realidade.
Uma fotografia autêntica pode mostrar apenas um ângulo de uma situação, estar fora de contexto ou ser interpretada de maneira equivocada.
Esse ponto também aparece nos padrões de proveniência digital C2PA, que buscam registrar de forma verificável a origem e o histórico de modificações de uma mídia, mas não pretendem determinar se o conteúdo retratado é factual ou verdadeiro.
A diferença é importante.
O C2PA trabalha principalmente com proveniência, documentando informações sobre criação e alterações de um ativo digital. O Apple Reference Image tenta estabelecer uma camada ainda mais próxima da origem física da fotografia, começando pelo sensor.
As duas abordagens, portanto, não precisam ser vistas necessariamente como concorrentes. Elas podem representar camadas complementares de confiança no ecossistema digital.
O futuro da fotografia e da autenticidade digital
O lançamento do Apple Reference Image representa uma mudança interessante na discussão sobre imagens geradas por inteligência artificial.
Durante muito tempo, a segurança de fotografias digitais esteve concentrada na pergunta: “Essa imagem foi editada?”
Com ferramentas generativas cada vez mais sofisticadas, essa pergunta está ficando insuficiente. Em determinados casos, pode ser necessário perguntar também: “Existe uma evidência verificável de que esses pixels começaram em um sensor físico?”
É justamente essa mudança de paradigma que a Apple tenta explorar.
Em vez de depender exclusivamente de análise visual, metadados convencionais ou detectores de IA, a proposta cria uma cadeia criptográfica de confiança desde o hardware até a imagem final.
O sistema também não elimina outras tecnologias de proveniência. O próprio iPhone 18 Pro oferece mecanismos adicionais de identificação de imagens geradas ou modificadas por IA, enquanto padrões abertos como o C2PA trabalham para criar uma linguagem comum de autenticidade e histórico de mídia.
O ponto mais importante talvez seja que a fotografia digital está entrando em uma fase na qual aparência já não é suficiente como evidência.
No futuro, imagens destinadas ao jornalismo, investigação, documentação científica, seguros ou processos jurídicos poderão depender cada vez mais de mecanismos capazes de demonstrar sua procedência.
O Apple Reference Image é uma tentativa de construir essa confiança diretamente na câmera, combinando hardware seguro, criptografia, timestamps, processamento verificável, privacidade e mecanismos de revogação.
A tecnologia ainda não resolve sozinha o problema da desinformação visual, mas aponta para uma possível evolução: em vez de tentar descobrir apenas se uma imagem parece falsa, sistemas digitais poderão fornecer evidências criptográficas sobre como, quando e onde seus dados visuais começaram a existir.
E você, acredita que padrões de validação criptográfica no nível do sensor serão capazes de recuperar a confiança nas fotografias em uma internet dominada por imagens geradas por IA? Compartilhe sua opinião nos comentários.