A conta oficial da Microsoft no X, identificada pelo perfil @Microsoft, foi invadida e utilizada para promover um esquema de criptomoeda envolvendo o Clippy, antigo mascote do Microsoft Office. O perfil, seguido por mais de 13 milhões de pessoas, passou a divulgar conteúdo relacionado ao token $Clippy, sem qualquer autorização da empresa.
O episódio chama atenção porque os criminosos exploraram diretamente a marca e a credibilidade da Microsoft para tentar dar aparência de legitimidade a um ativo digital. A estratégia é especialmente perigosa em redes sociais, onde uma publicação feita por uma conta conhecida pode alcançar milhões de usuários em poucos minutos.
A Microsoft confirmou que o perfil sofreu acesso não autorizado, removeu as publicações fraudulentas e afirmou que pretende tomar medidas legais. O caso também recupera um problema que já atingiu outras contas de grandes organizações: criminosos podem transformar perfis corporativos legítimos em ferramentas para golpes financeiros.
Como a conta oficial da Microsoft foi invadida no X
Durante o incidente, o perfil @Microsoft passou a interagir com contas relacionadas ao Clippy e ao token $Clippy. Entre elas estava o perfil @clippymsftcto, posteriormente suspenso pelo X, além de @ClippyMSFT, utilizado na divulgação do projeto.
As publicações tentavam associar o token à Microsoft e ao ticker $MSFT, criando a impressão de que existia algum tipo de iniciativa oficial envolvendo a empresa e uma criptomoeda baseada no personagem.
Esse tipo de manipulação explora um princípio conhecido em segurança como engenharia social. Em vez de convencer a vítima apenas por meio de argumentos técnicos, o criminoso utiliza elementos que despertam confiança, como uma marca conhecida, uma conta antiga e uma grande quantidade de seguidores.
No caso da Microsoft, o invasor teve acesso justamente ao elemento que torna o perfil tão valioso: a audiência acumulada pela empresa ao longo dos anos.
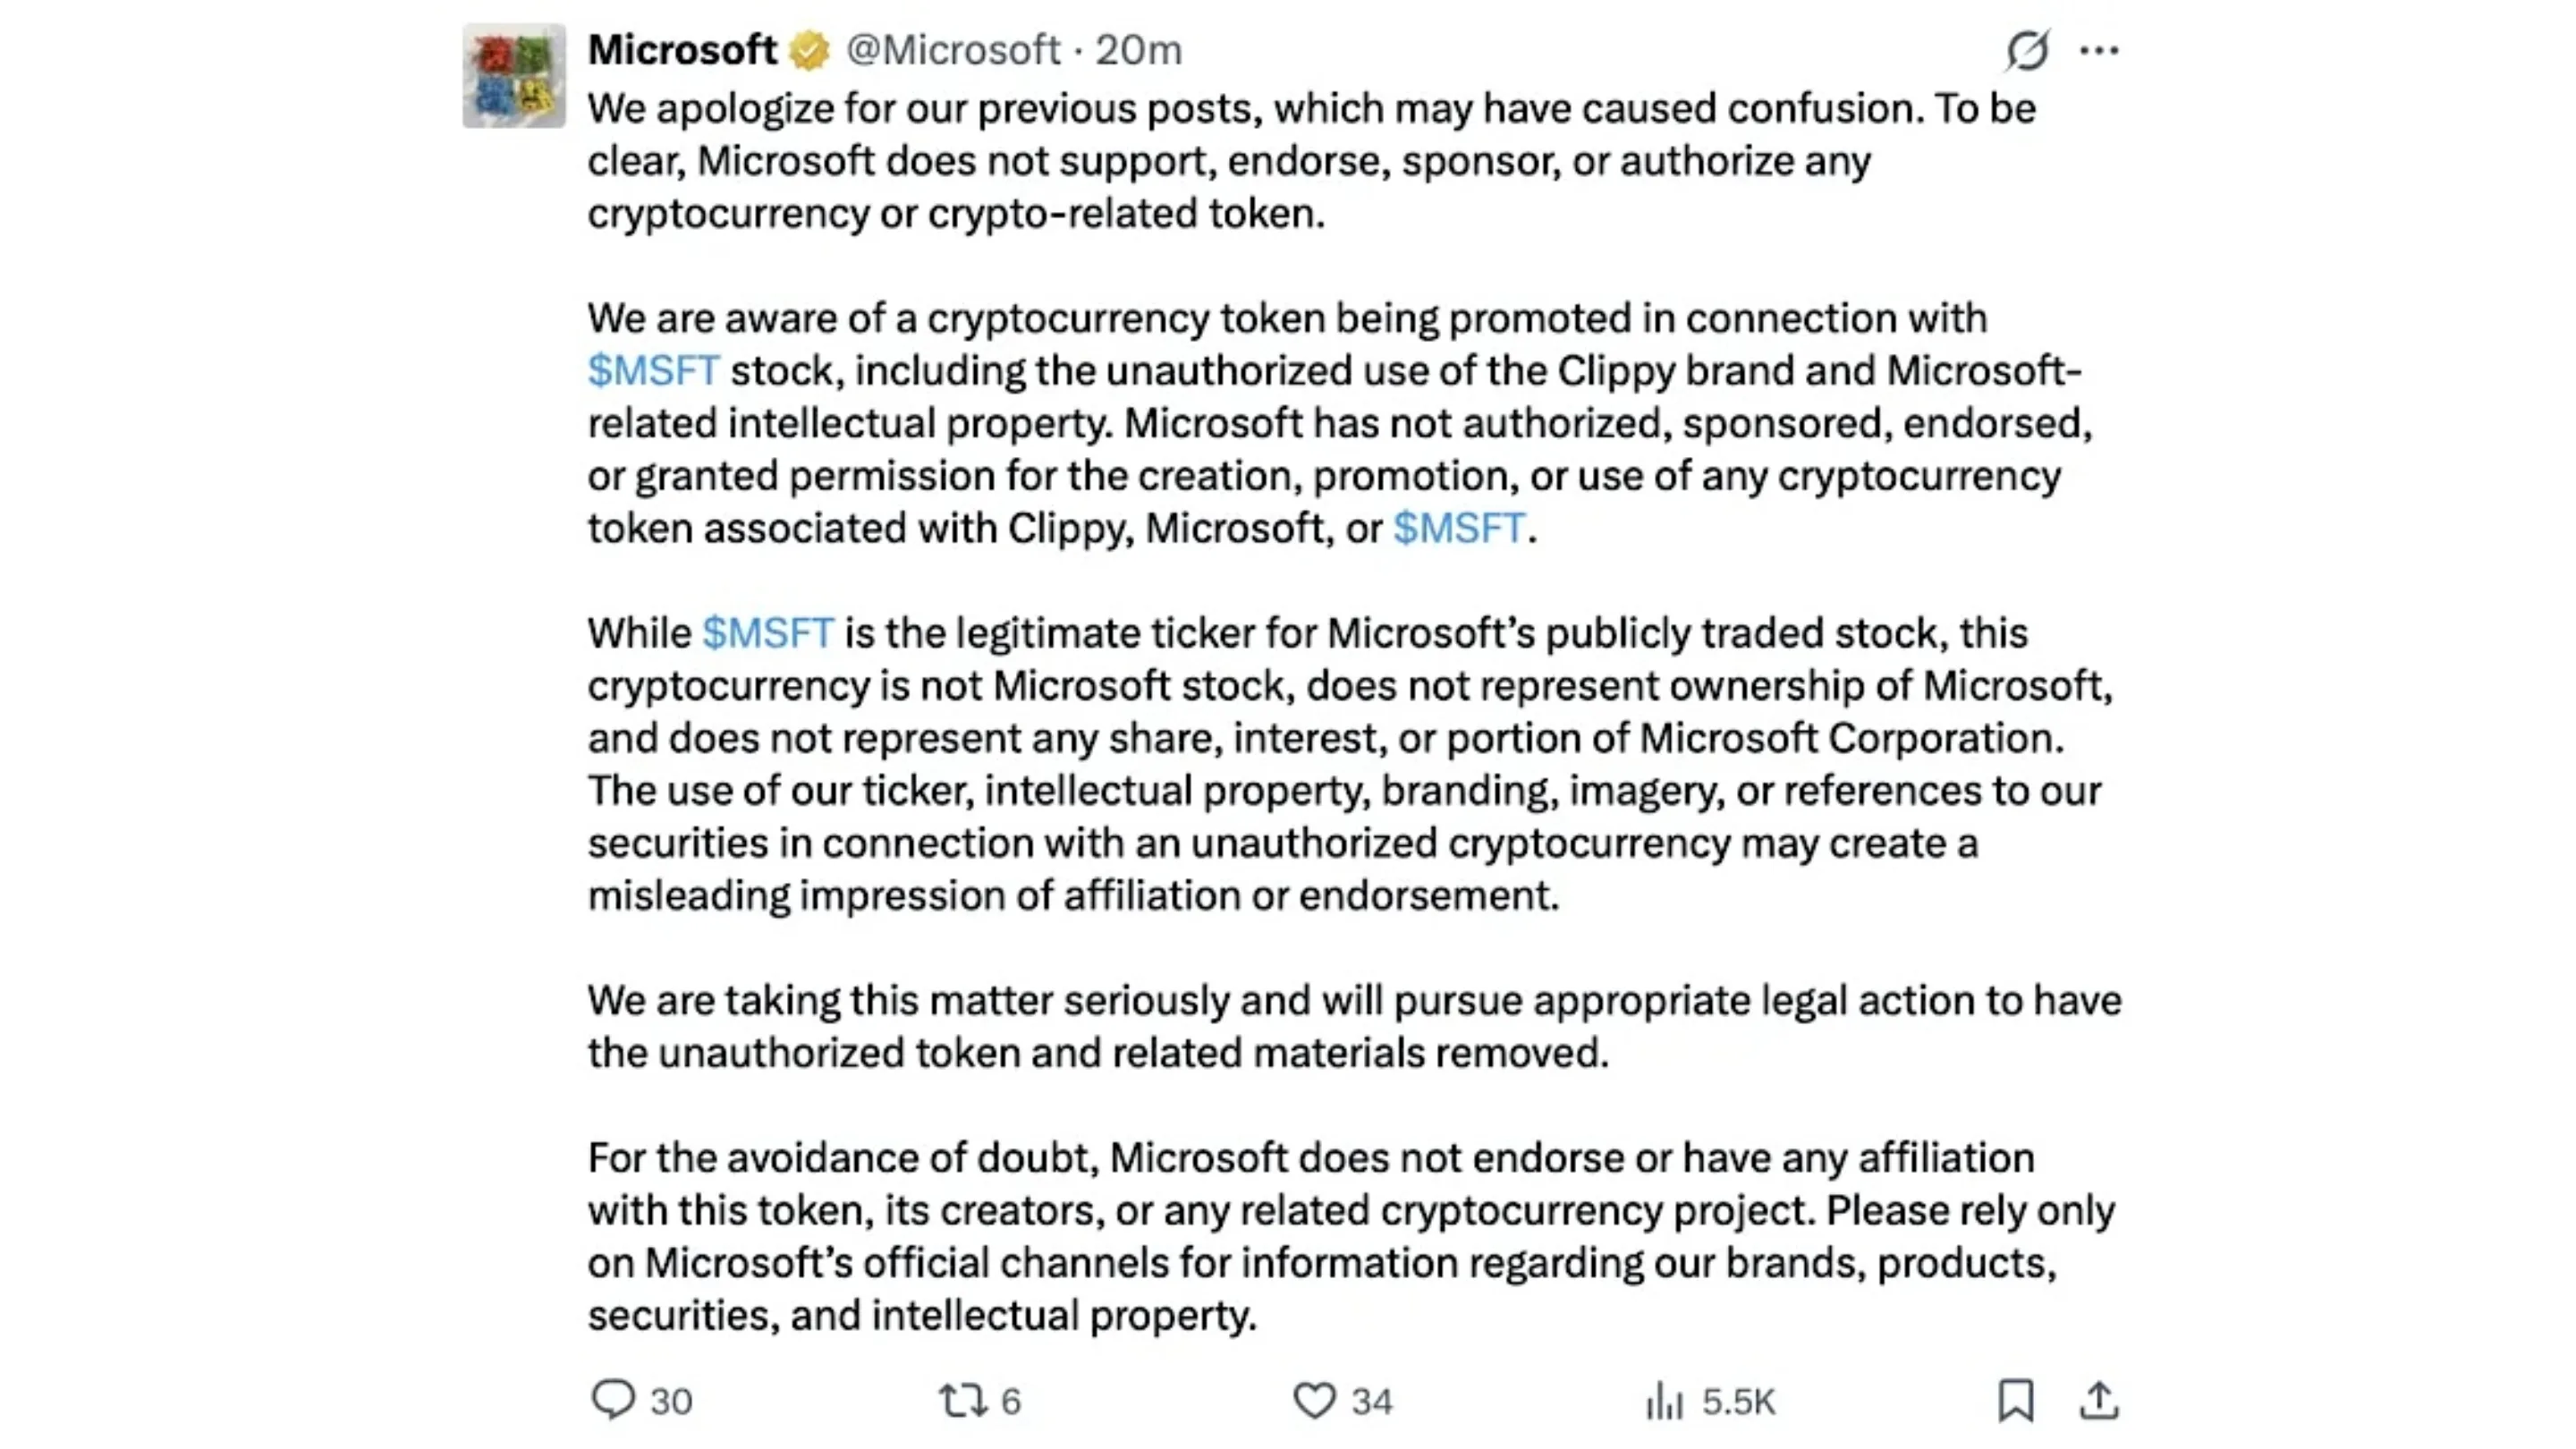
Imagem: Reprodução | The Verge
O Clippy foi usado para dar credibilidade ao golpe
A escolha do Clippy também ajuda a entender a estratégia utilizada pelos responsáveis pela campanha.
O personagem é reconhecido por gerações de usuários do Microsoft Office e possui uma associação direta com a marca Microsoft. Ao apresentar uma criptomoeda como se estivesse relacionada ao personagem, os criminosos poderiam explorar essa familiaridade para chamar atenção de potenciais compradores.
A Microsoft, entretanto, esclareceu que não autorizou nenhum token relacionado ao Clippy e que as publicações feitas durante o comprometimento da conta não representavam a posição da companhia.
A utilização indevida de personagens, marcas e nomes conhecidos é recorrente em golpes de criptomoedas. O objetivo é reduzir a desconfiança inicial e levar o usuário a clicar, comprar um ativo ou conectar sua carteira digital.
Microsoft confirma invasão e anuncia medidas legais
Depois de recuperar o controle do perfil, a Microsoft removeu o conteúdo publicado pelos invasores e informou que estava investigando o incidente.
A empresa também afirmou que pretende utilizar medidas legais contra os responsáveis e contra iniciativas que utilizem indevidamente suas marcas.
Ainda não está claro publicamente qual foi o método utilizado para obter acesso à conta. Essa distinção é importante porque o comprometimento de um perfil pode ocorrer por diferentes caminhos, incluindo roubo de credenciais, engenharia social, comprometimento de dispositivos ou abuso de mecanismos de recuperação de conta.
Portanto, atribuir o ataque a uma técnica específica sem confirmação da Microsoft seria prematuro.
A invasão da conta da Microsoft tem um precedente recente
O episódio não é o primeiro caso envolvendo uma conta da Microsoft no X utilizada para promover um golpe com criptomoedas.
Em 2024, o perfil oficial da Microsoft Índia também foi comprometido. Na ocasião, os criminosos utilizaram a conta para divulgar uma fraude associada a Roaring Kitty, personagem que ganhou notoriedade durante a disparada das ações da GameStop.
A campanha direcionava usuários para um esquema envolvendo um wallet drainer, mecanismo capaz de induzir vítimas a autorizar transações que podem transferir criptomoedas ou outros ativos digitais para carteiras controladas pelos criminosos.
O caso demonstra que o problema vai além da publicação de uma moeda falsa. Uma conta corporativa invadida pode funcionar como uma ponte entre o criminoso e uma infraestrutura preparada para roubar diretamente os ativos da vítima.
O caso da SEC mostra o impacto de uma conta comprometida
Outro episódio importante ocorreu em janeiro de 2024, quando a conta oficial da SEC no X foi comprometida.
Os invasores publicaram uma mensagem falsa afirmando que a agência havia aprovado ETFs de Bitcoin. A publicação provocou movimentações no mercado antes de a SEC esclarecer que a mensagem não havia sido autorizada.
A investigação apontou posteriormente para o uso de um SIM swap, técnica que permite assumir o controle de um número de telefone e interceptar códigos utilizados na autenticação ou recuperação de contas.
O responsável pelo ataque, Eric Council Jr., foi posteriormente condenado nos Estados Unidos por sua participação no caso.
Embora o incidente da SEC tenha características diferentes do ataque contra a Microsoft, os dois casos revelam o mesmo problema: uma conta institucional comprometida pode transformar uma informação falsa em uma mensagem aparentemente oficial.
Por que uma conta verificada não garante que a publicação seja legítima
Um dos principais ensinamentos do caso é que usuários não devem interpretar a autenticidade de uma conta como garantia de autenticidade de cada publicação.
O perfil @Microsoft é genuíno. Isso não significa que todo conteúdo publicado a partir dele durante um período de comprometimento seja legítimo.
Esse detalhe é particularmente importante quando a publicação envolve dinheiro, criptomoedas, investimentos ou conexão de carteiras digitais.
Golpistas podem utilizar uma conta invadida durante poucos minutos para publicar endereços de carteiras, sites falsos e instruções de compra. Mesmo que a empresa consiga apagar o conteúdo rapidamente, cópias podem continuar circulando por meio de capturas de tela e republicações.
O perigo dos golpes de drenagem de carteiras
Os wallet drainers, ou mecanismos de drenagem de carteiras, representam uma ameaça especialmente grave para quem utiliza criptomoedas.
Em um cenário comum, a vítima é direcionada para um site que aparenta oferecer uma promoção, lançamento de token ou oportunidade exclusiva. Depois, o site solicita que ela conecte uma carteira e aprove determinadas operações.
A autorização pode permitir que os criminosos movimentem ativos da carteira. Por isso, simplesmente reconhecer uma marca conhecida não é suficiente para determinar se uma operação é segura.
Antes de conectar uma carteira ou assinar uma transação, o usuário deve verificar o domínio acessado, o projeto envolvido, as permissões solicitadas e a finalidade exata da transação.
Também é recomendável desconfiar de publicações que criem urgência, prometam benefícios extraordinários ou afirmem que uma oportunidade está disponível por tempo limitado.
O que o ataque contra a Microsoft ensina às empresas
A invasão demonstra que contas corporativas em redes sociais precisam ser tratadas como ativos de segurança, principalmente quando possuem milhões de seguidores.
Empresas devem combinar autenticação forte, controle rigoroso de acesso, proteção das credenciais, monitoramento de atividades e procedimentos de resposta rápida para casos de comprometimento.
Também é importante limitar a quantidade de pessoas com capacidade de publicar ou modificar configurações críticas da conta.
Para equipes de segurança, o caso reforça ainda outra preocupação: uma conta de rede social pode fazer parte da superfície de ataque de uma organização, mesmo quando não está diretamente ligada aos sistemas internos da empresa.
Como usuários podem evitar golpes semelhantes
Para o usuário comum, algumas medidas simples reduzem consideravelmente o risco:
- Não confie automaticamente em uma publicação porque ela veio de uma conta verificada.
- Evite clicar em links que prometem criptomoedas, airdrops ou investimentos inesperados.
- Nunca conecte uma carteira digital a um site apenas porque ele foi divulgado por uma conta conhecida.
- Confira informações financeiras em fontes independentes.
- Analise cuidadosamente as transações antes de assiná-las.
- Desconfie de mensagens que utilizam urgência ou prometem ganhos fora do padrão.
- Mantenha carteiras e dispositivos protegidos e utilize mecanismos adicionais de segurança sempre que disponíveis.
A invasão da conta oficial da Microsoft mostra como a reputação de uma empresa pode ser utilizada contra seus próprios seguidores. O criminoso não precisa construir uma audiência quando consegue assumir temporariamente um perfil que já possui milhões de pessoas acompanhando suas publicações.
O caso envolvendo o Clippy e o token $Clippy é, portanto, mais um alerta sobre a necessidade de verificar informações antes de realizar qualquer operação financeira. Em criptomoedas, uma publicação aparentemente legítima pode ser apenas o primeiro passo de uma tentativa de roubo.
Para empresas e usuários, a principal lição permanece a mesma: confiança não substitui verificação, especialmente quando uma postagem envolve dinheiro, carteiras digitais ou promessas de investimento.