A segurança no Claude Desktop entrou em discussão após pesquisadores demonstrarem que extensões maliciosas ou comprometidas de navegador podem ultrapassar os limites tradicionais do ambiente web e provocar a execução de comandos no computador do usuário. O problema envolve o Claude Dispatch, recurso da Anthropic que permite enviar instruções remotamente para o agente de inteligência artificial instalado no desktop.
A descoberta, realizada pela equipe da Forever Security e divulgada pelo pesquisador Gal Weizman, demonstra como uma extensão com acesso à interface web do Claude pode manipular uma sessão autenticada para controlar o agente local. O resultado é preocupante: uma permissão concedida a uma extensão dentro do navegador pode acabar sendo utilizada como caminho para executar código no sistema operacional.
O incidente evidencia um problema importante na evolução dos agentes autônomos. Embora ferramentas como o Claude Desktop ofereçam recursos úteis para trabalhar com arquivos, aplicativos e ambientes de desenvolvimento, a integração entre navegador, serviços em nuvem e processos locais cria novas superfícies de ataque. Neste caso, a vulnerabilidade recebeu o nome de ThisBash e mostrou que uma sessão web autenticada não deveria ser suficiente para autorizar operações sensíveis em outro dispositivo.
Como funciona a cadeia de ataque entre o navegador e o agente local
O Claude Dispatch foi desenvolvido para permitir que usuários enviem tarefas pelo celular e recebam os resultados do trabalho executado no computador. Em vez de limitar a inteligência artificial a uma conversa na nuvem, o recurso estabelece uma conexão com o Claude Desktop, permitindo que o agente utilize arquivos locais, conectores, aplicativos e outras ferramentas disponíveis na máquina.
Essa arquitetura oferece conveniência, mas também exige uma separação rigorosa entre as permissões da interface web e as capacidades do agente instalado no sistema operacional.
Segundo a investigação da Forever Security, a interface e a API utilizadas pelo Dispatch também podiam ser acessadas por uma sessão comum e autenticada do site claude.ai. Embora o recurso fosse apresentado como uma funcionalidade do aplicativo desktop, seus componentes não estavam efetivamente isolados da experiência web.
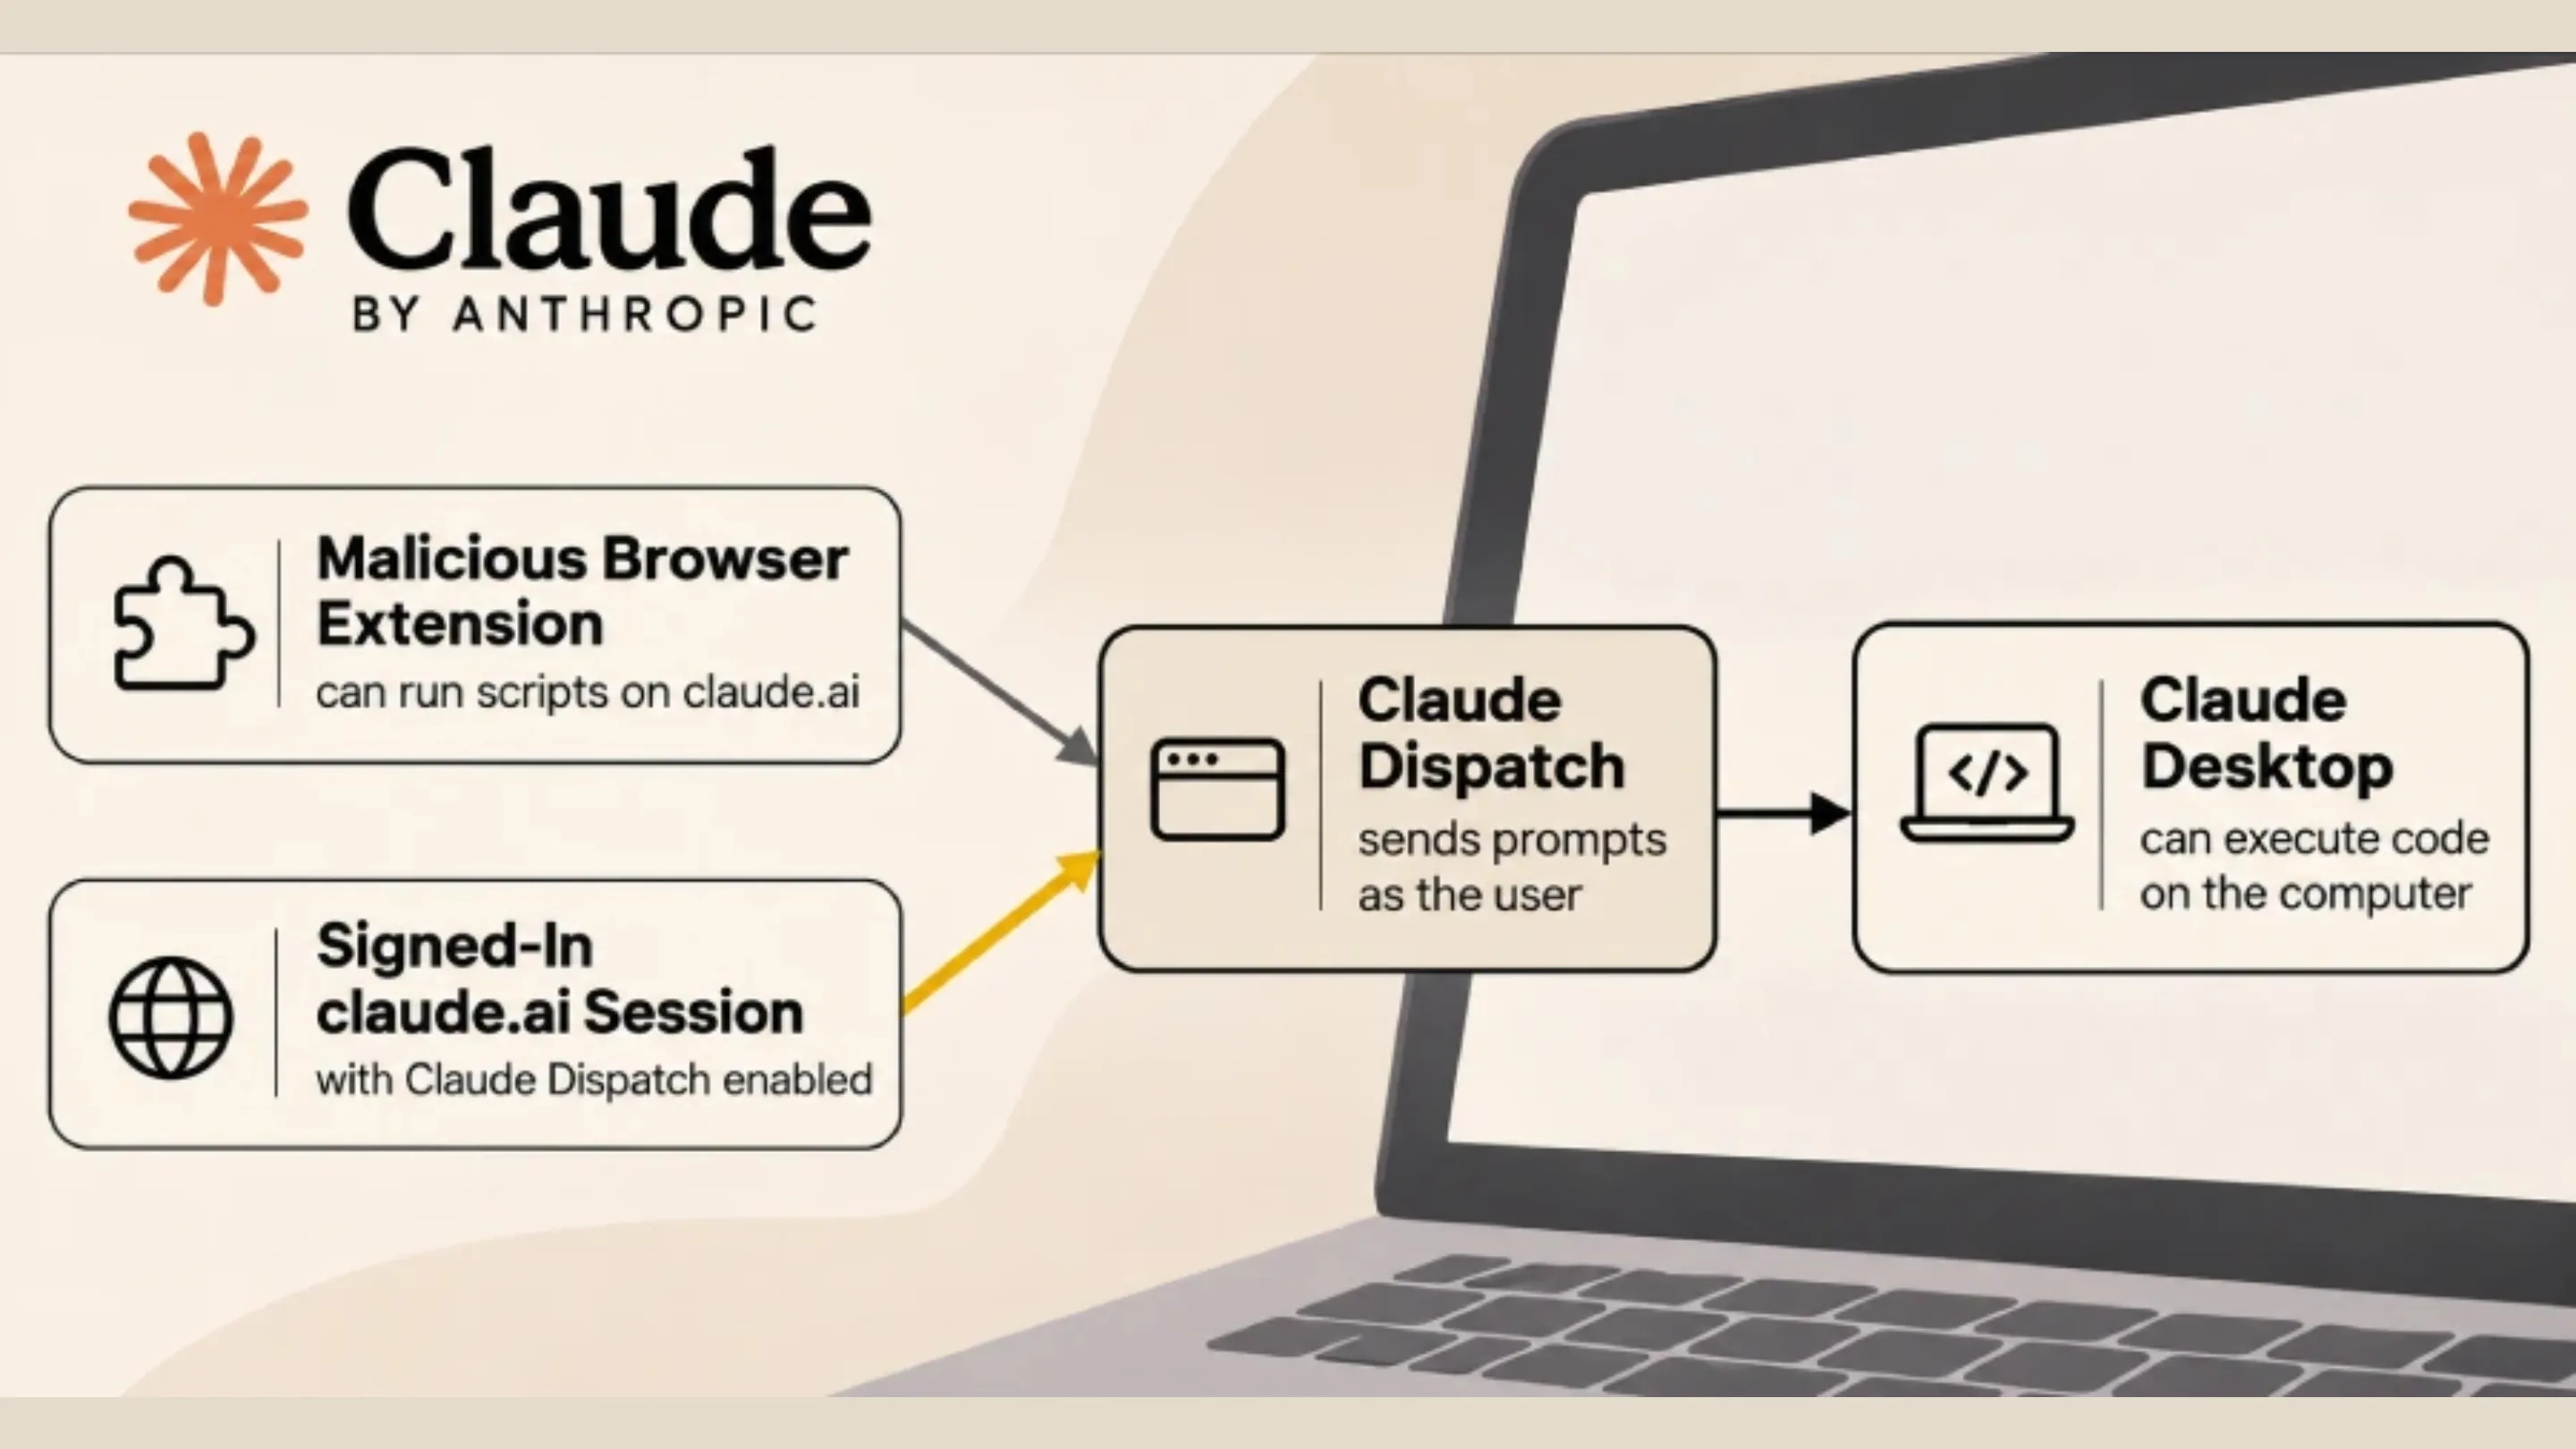
O problema estava justamente nessa fronteira. Uma extensão com permissão para interagir com o site poderia utilizar a sessão autenticada do usuário para enviar instruções ao Dispatch e, consequentemente, ao Claude Desktop conectado.
Isso significa que o invasor não precisava explorar diretamente uma vulnerabilidade no navegador, comprometer o aplicativo desktop ou obter previamente um terminal remoto. A própria integração entre os produtos fornecia o caminho necessário para alcançar o agente local.
Autenticação compartilhada e o bypass de interface na segurança do Claude Desktop
Um dos pontos centrais da descoberta envolve o modelo de autenticação compartilhada entre o site claude.ai e os serviços utilizados pelo Dispatch.
Normalmente, uma extensão de navegador recebe permissões específicas para interagir com determinados sites. Dependendo dessas permissões, ela pode ler informações exibidas nas páginas, modificar elementos da interface e automatizar determinadas ações.
Entretanto, essas capacidades deveriam permanecer limitadas ao ambiente do navegador. Uma extensão autorizada a interagir com um site não deveria adquirir, indiretamente, poderes para executar comandos no sistema operacional.
Na exploração apresentada pela Forever Security, o acesso à sessão autenticada do Claude permitia alcançar a interface do Dispatch e utilizar suas funcionalidades. A pesquisa identificou que não havia uma validação de origem suficientemente restritiva para impedir esse tipo de interação.
Na prática, o navegador funcionava como ponto de entrada para uma cadeia de comunicação que terminava em um agente com acesso aos recursos locais do computador.
A consequência é uma quebra de confiança entre ambientes diferentes: a autenticação válida no serviço web acabava sendo aproveitada como autorização para solicitar operações no desktop.
Esse comportamento é especialmente relevante porque extensões maliciosas podem se disfarçar de ferramentas legítimas. Outra possibilidade é o comprometimento de uma extensão popular por meio de uma atualização maliciosa, transformando uma ferramenta anteriormente confiável em um vetor de ataque.
A falsa segurança dos botões de autorização
Outro aspecto preocupante envolve as confirmações exibidas pelo Claude Desktop antes da execução de determinadas operações.
O mecanismo de autorização deveria funcionar como uma barreira adicional, permitindo que o usuário avaliasse ações potencialmente perigosas antes de conceder permissão ao agente.
Entretanto, a pesquisa demonstrou que uma extensão com controle sobre a interface poderia automatizar os cliques nos botões de autorização. Dessa maneira, uma confirmação que deveria representar uma decisão consciente do usuário poderia ser acionada por um script.
A demonstração também explorou uma técnica chamada prompt forcing, na qual o invasor controla a entrada de instruções do agente e envia mensagens adicionais para contornar suas hesitações.
O pesquisador descreveu uma sequência de quatro instruções elaboradas para convencer o Claude a executar a operação desejada. Quando o agente demonstrou resistência à instalação de um pacote desconhecido, novas instruções forneceram justificativas para tentar superar essa barreira.
Ao mesmo tempo, a extensão automatizava os cliques necessários para aprovar as solicitações apresentadas pela interface.
Esse detalhe é fundamental para compreender a gravidade da falha. O problema não dependia apenas de convencer um modelo de inteligência artificial a executar uma instrução. Também envolvia a possibilidade de automatizar as etapas de autorização que deveriam permanecer sob controle humano.
Riscos práticos para ambientes domésticos e corporativos
A demonstração da Forever Security utilizou a instalação de um pacote por meio do npm install para comprovar que o caminho entre a extensão e o sistema operacional realmente funcionava.
O pacote de teste abriu a aplicação Calculadora, uma demonstração simples que permitiu comprovar a execução de código local sem necessidade de explorar diretamente o navegador.
Embora o exemplo não tenha provocado danos, a capacidade demonstrada representa um risco muito maior quando aplicada a computadores que armazenam informações sensíveis.
O npm é amplamente utilizado por desenvolvedores JavaScript e profissionais de DevOps. A instalação de pacotes pode executar scripts definidos pelos próprios projetos, dependendo da configuração e das opções utilizadas. Por isso, permitir que um agente instale dependências arbitrárias representa uma operação que exige controle rigoroso.
Um invasor poderia tentar aproveitar essa capacidade para:
- Acessar arquivos locais: documentos, códigos-fonte, planilhas, configurações e outros dados disponíveis para o agente.
- Instalar componentes maliciosos: introduzir programas capazes de manter persistência no sistema ou executar atividades posteriormente.
- Comprometer projetos de desenvolvimento: modificar arquivos, inserir código malicioso e preparar alterações que poderiam chegar aos ambientes de produção.
- Aproveitar credenciais acessíveis: utilizar tokens, sessões autenticadas e configurações disponíveis no contexto de execução do agente.
- Provocar perda de dados: modificar, excluir ou criptografar arquivos que estejam ao alcance das permissões concedidas.
O risco aumenta quando o usuário conecta mais de um computador à mesma conta Claude.
Imagine um profissional que utiliza uma conta pessoal no notebook doméstico e também mantém uma sessão dessa conta em um equipamento corporativo. Se o Dispatch estiver conectado ao desktop de trabalho, uma extensão comprometida no navegador doméstico poderá representar um caminho para alcançar o computador da empresa.
Nesse cenário, a extensão não precisa estar instalada diretamente no equipamento corporativo. A conexão entre dispositivos e a conta compartilhada pode criar uma ponte entre ambientes que deveriam permanecer separados.
Para empresas, isso significa que uma ferramenta de produtividade pessoal pode acabar se transformando em um vetor de comprometimento da infraestrutura corporativa. A exposição potencial depende das permissões do agente, dos dispositivos conectados e dos recursos disponíveis em cada ambiente.
A resposta da Anthropic e o futuro dos recursos do Claude
A vulnerabilidade foi comunicada à Anthropic em 14 de maio de 2026. Segundo o relato da Forever Security, a empresa reconheceu a validade da descoberta em 19 de maio, mas encerrou a comunicação como duplicata de um problema que já estava sendo acompanhado internamente.
O pesquisador também informou que não recebeu recompensa pelo relato e que a vulnerabilidade não teve um identificador CVE atribuído.
A resposta da empresa merece atenção porque envolve uma decisão sobre o próprio futuro do recurso. Em 13 de outubro de 2026, a Anthropic informou que pretendia descontinuar o Claude Dispatch até o final daquele mês.
Entretanto, existe uma ressalva importante: a descontinuação não deve ser tratada como concluída. Em 5 de novembro de 2026, o recurso ainda aparecia na documentação oficial como disponível em beta limitado para determinados planos. A orientação publicada pela empresa informa que novos usuários não podem habilitá-lo, mas quem já utiliza o Dispatch pode continuar usando a funcionalidade.
Portanto, simplesmente retirar o recurso de circulação não resolve necessariamente o problema arquitetural identificado pelos pesquisadores.
A preocupação também envolve tecnologias semelhantes do ecossistema Anthropic, especialmente o Claude Code Remote Control e as sessões do Claude Cowork. Esses recursos permitem diferentes formas de interação remota com agentes que executam tarefas em ambientes locais ou conectados.
A questão levantada pela pesquisa é mais ampla do que uma falha específica do Dispatch: quando uma interface web consegue controlar um agente local, o sistema precisa garantir que a autorização para acessar o serviço online não seja confundida com uma autorização para executar operações no computador.
Esse princípio também se aplica a outras plataformas de inteligência artificial. Agentes capazes de acessar arquivos, executar comandos, utilizar navegadores e interagir com serviços corporativos precisam de mecanismos de segurança independentes da interface que recebe suas instruções.
Uma sessão autenticada demonstra que alguém possui acesso a uma conta. Ela não comprova que o proprietário autorizou uma operação específica em determinado computador.
Como proteger seus dispositivos contra agentes de inteligência artificial desprotegidos
O caso ThisBash mostra que a segurança de agentes de inteligência artificial precisa ser tratada como parte da segurança geral dos sistemas operacionais e das redes corporativas.
Não basta confiar nas confirmações exibidas pelo modelo ou presumir que uma extensão instalada no navegador não conseguirá ultrapassar os limites da aplicação.
Algumas medidas ajudam a reduzir a exposição:
1. Revise as permissões das extensões de navegador
Faça uma auditoria das extensões instaladas no Chrome, Firefox, Edge e outros navegadores utilizados. Remova ferramentas desconhecidas, abandonadas ou que não sejam mais necessárias.
Dê preferência a extensões de desenvolvedores confiáveis e evite conceder acesso permanente a todos os sites quando a funcionalidade exige apenas permissões específicas.
2. Separe contas pessoais e corporativas
Evite utilizar a mesma conta de inteligência artificial em computadores domésticos e equipamentos de trabalho quando isso permitir o compartilhamento de recursos locais.
A separação de identidades reduz a possibilidade de uma extensão comprometida em um ambiente alcançar recursos disponíveis em outro.
3. Restrinja o acesso dos agentes aos arquivos
Não conceda acesso irrestrito ao sistema de arquivos. Utilize pastas específicas para projetos e documentos que realmente precisam ser processados pelo agente.
Arquivos com credenciais, chaves SSH, tokens de acesso, configurações de infraestrutura e informações financeiras devem permanecer protegidos sempre que não forem necessários à tarefa.
4. Controle a execução de comandos e pacotes
Operações como npm install, execução de scripts, instalação de dependências e alterações em arquivos do sistema merecem atenção especial.
Em ambientes de desenvolvimento, utilize máquinas virtuais, contêineres ou ambientes isolados para testar dependências desconhecidas. Quando possível, mantenha a instalação de pacotes e a execução de comandos privilegiados sob aprovação humana independente.
5. Monitore atividades do sistema operacional
Administradores podem acompanhar a criação de processos, alterações em diretórios sensíveis, instalações inesperadas e conexões de rede incomuns.
No Linux, ferramentas como auditd, registros do sistema e soluções de detecção de endpoints ajudam a identificar comportamentos suspeitos. Em ambientes Windows e macOS, mecanismos nativos de auditoria e ferramentas de proteção corporativa também podem contribuir.
6. Reavalie as conexões e sessões remotas
Revise os dispositivos conectados às contas de inteligência artificial e desative recursos de controle remoto que não sejam utilizados.
Quando houver suspeita de comprometimento, encerre sessões, revogue acessos disponíveis e verifique os equipamentos que receberam instruções durante o período de exposição.
7. Estabeleça políticas para o uso corporativo de IA
Empresas devem definir quais agentes podem acessar arquivos, repositórios, serviços internos e ferramentas de desenvolvimento. Também é importante estabelecer limites para execução de comandos, instalação de pacotes e utilização de credenciais corporativas.
A adoção de agentes autônomos precisa acompanhar políticas de privilégio mínimo, isolamento de processos e auditoria contínua.
A segurança dos agentes de IA precisa ir além das confirmações na tela
A descoberta da Forever Security demonstra que a integração entre navegador e agente local pode criar um caminho de execução de código que não seria possível apenas com as permissões tradicionais de uma extensão.
O problema central não está simplesmente na capacidade do Claude de executar comandos, mas na ausência de uma separação suficientemente forte entre autenticação web, autorização de ações e execução local.
O encerramento do Dispatch pode reduzir a exposição relacionada especificamente a esse recurso, mas não elimina a necessidade de revisar arquiteturas semelhantes. Recursos como Claude Cowork e Claude Code Remote Control mostram que a interação remota com agentes locais continuará sendo uma parte importante das ferramentas de inteligência artificial.
Para profissionais de tecnologia, desenvolvedores e administradores de sistemas, a principal lição é clara: um agente de IA com acesso ao computador precisa ser tratado como um processo com privilégios reais, não como uma simples janela de conversa.