Uma falha de segurança no OpenCode Console colocou em risco chaves de API utilizadas para acessar serviços de inteligência artificial da OpenAI, Anthropic e Google. O incidente envolveu o acesso não autorizado a um sistema legado da plataforma e levantou preocupações sobre o armazenamento de credenciais em serviços hospedados.
Segundo as informações divulgadas pela equipe do OpenCode, aproximadamente 1,4% dos usuários do Console foram afetados. A exposição pode permitir que terceiros utilizem credenciais legítimas para fazer solicitações a modelos de IA, gerando cobranças indevidas nas contas dos proprietários. Relatos de usuários também apontaram gastos inesperados que chegaram a centenas de dólares.
O episódio reforça um risco importante para desenvolvedores e equipes de DevOps: uma chave de API comprometida pode permitir o consumo de recursos computacionais sem autorização, especialmente quando não existem limites de gastos ou mecanismos eficazes de monitoramento. O caso também foi relacionado a operações de destilação de modelos de inteligência artificial, nas quais respostas de modelos avançados podem ser utilizadas para treinar outros sistemas.
Neste artigo, explicamos o que se sabe sobre o incidente, a diferença entre o Console hospedado e os clientes locais do OpenCode e as medidas necessárias para revogar credenciais expostas e evitar novos prejuízos.
Como ocorreu a falha de segurança no OpenCode Console
A equipe do OpenCode identificou acesso não autorizado a um sistema legado que estava em processo de desativação. Esse ambiente ainda estava relacionado às credenciais de provedores de IA armazenadas por determinados usuários no serviço hospedado.
Em 17 de outubro de 2026, a empresa comunicou o incidente aos usuários identificados como potencialmente afetados. A investigação também apontou uma possível relação com um ataque de destilação de modelos de IA em larga escala, levando a equipe a trabalhar com a OpenAI, a Anthropic e o Google na resposta ao problema.
O percentual de 1,4% se refere aos usuários do Console, e não a todas as pessoas que utilizam o OpenCode. Portanto, não há fundamento para concluir que todas as instalações da ferramenta foram comprometidas.
Também é importante separar os fatos confirmados das informações ainda pendentes. A extensão exata do uso indevido das credenciais, o número total de chaves acessadas e o valor consolidado dos prejuízos não estavam esclarecidos nas informações disponíveis sobre o incidente.
Qual é a diferença entre o Console hospedado e o OpenCode local?
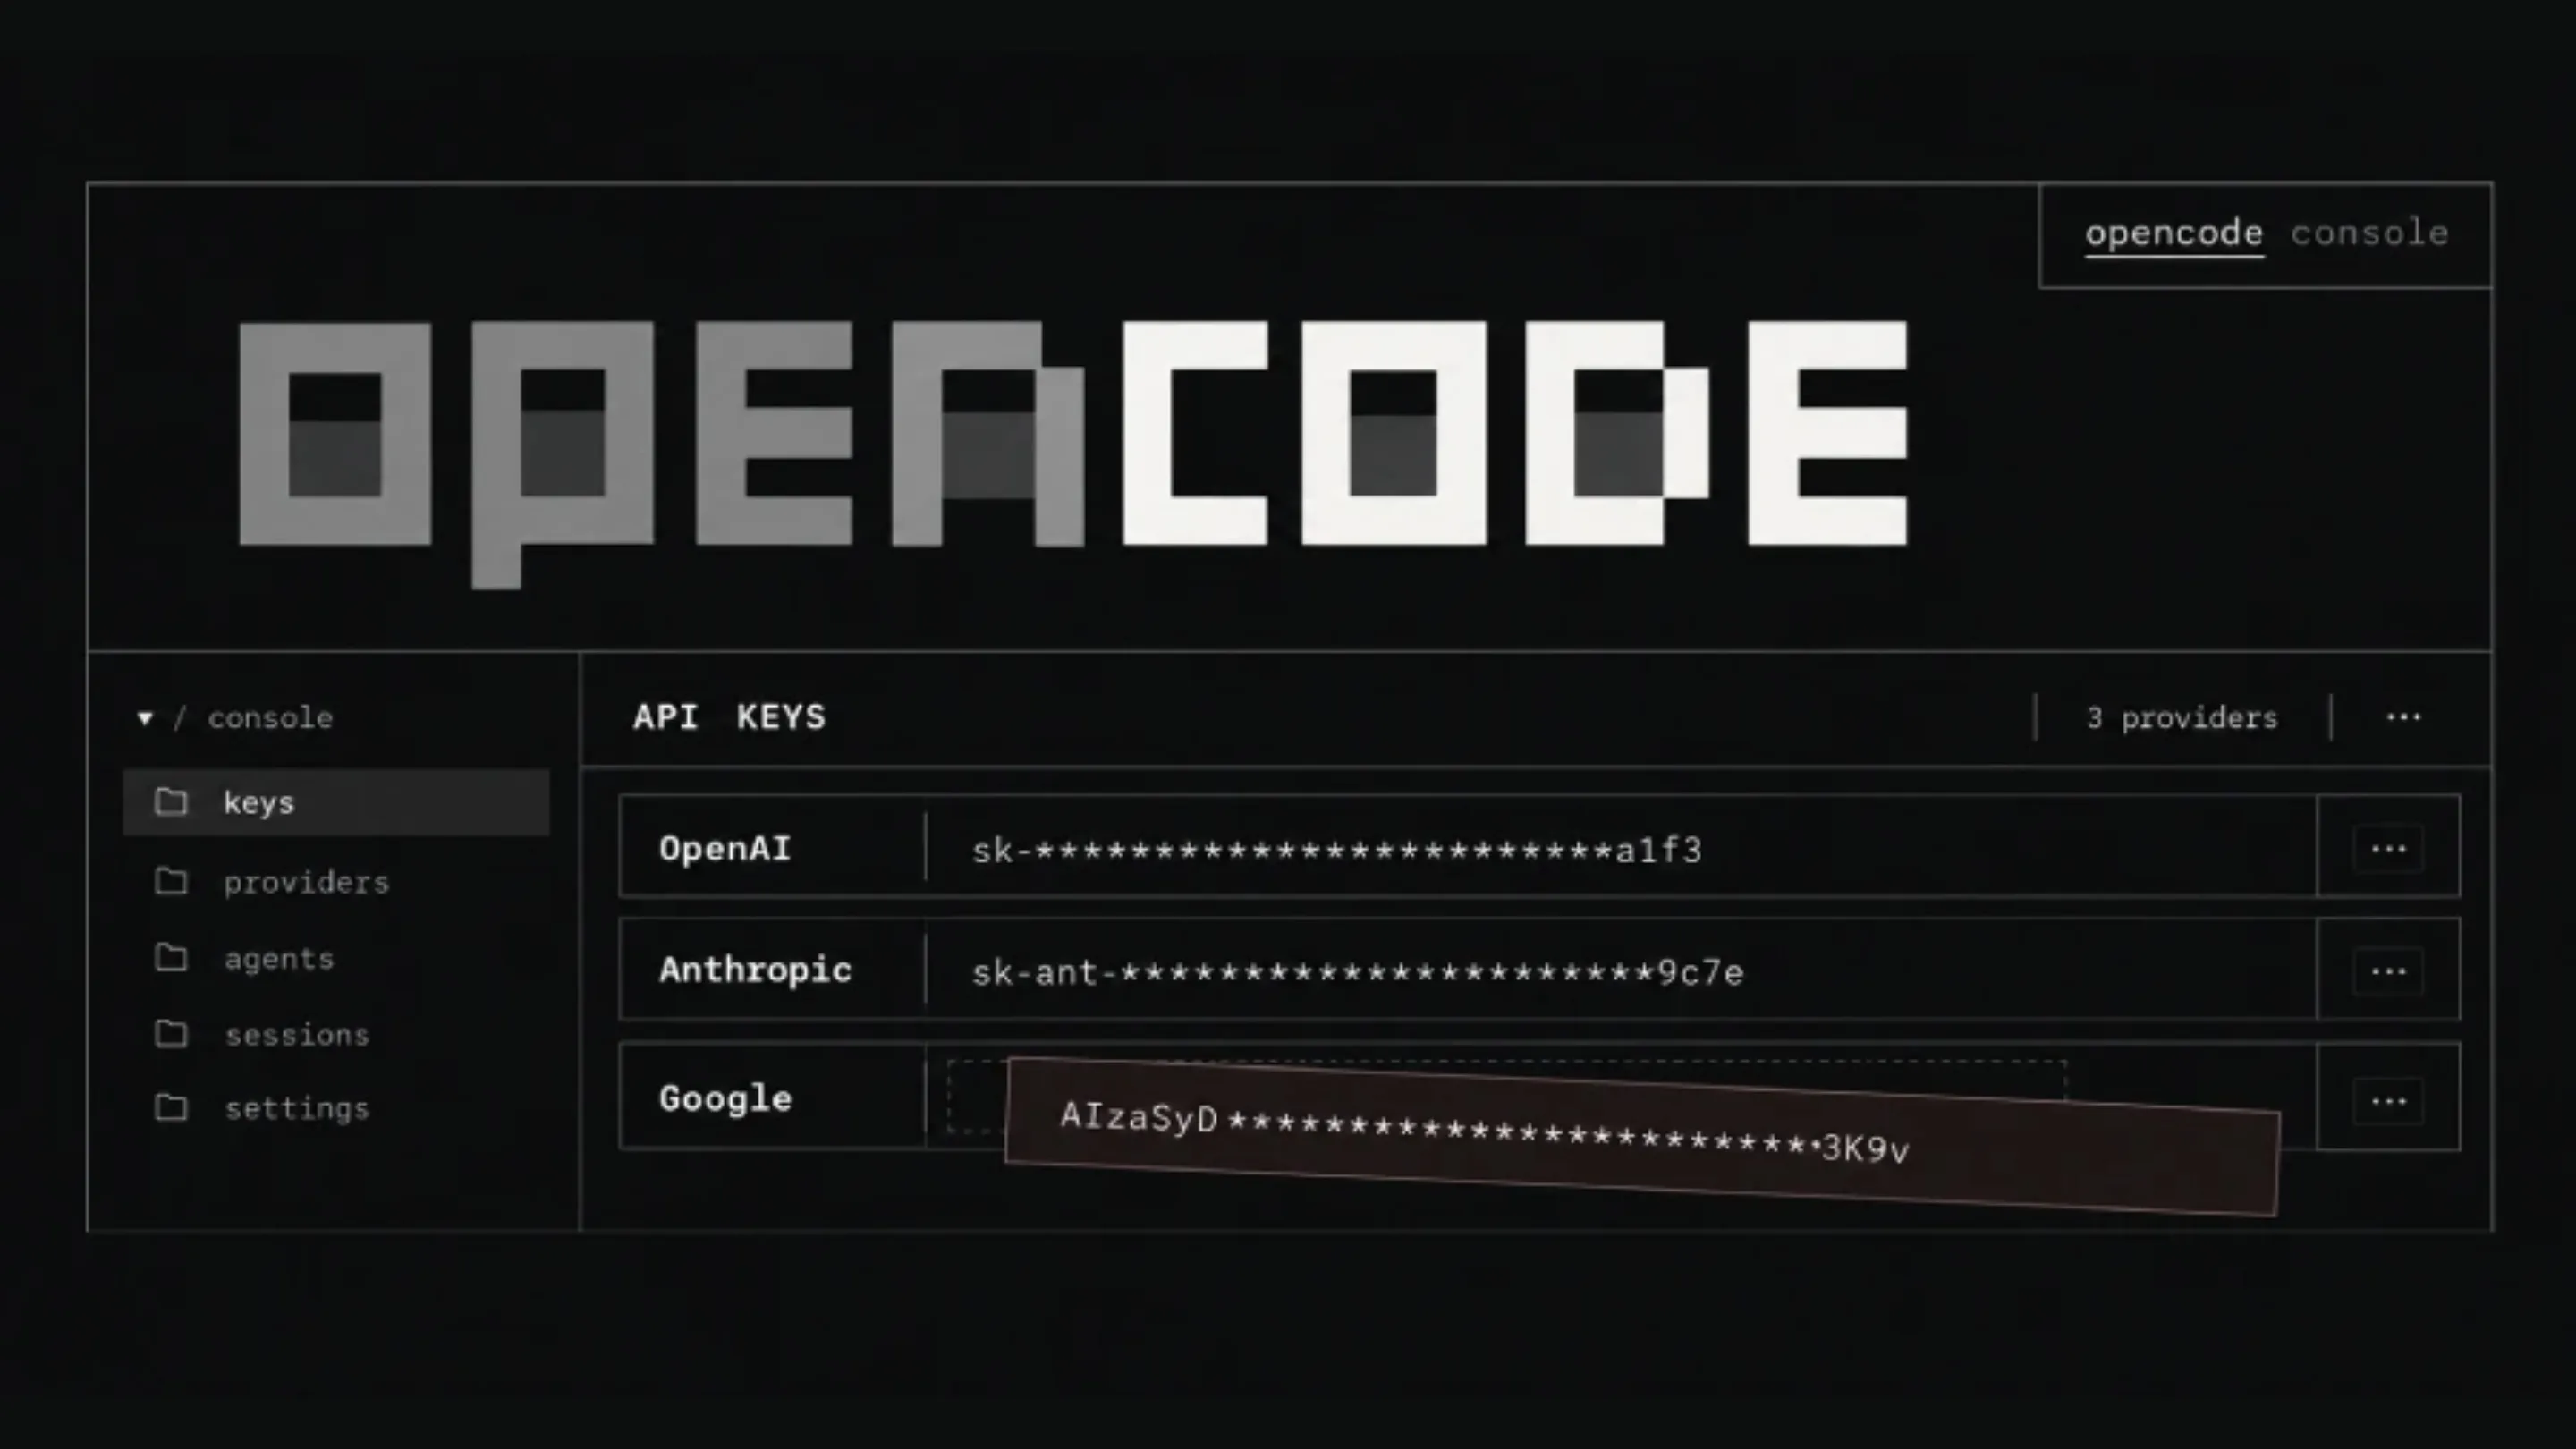
O OpenCode Console oferece um ambiente hospedado para centralizar o acesso a modelos de inteligência artificial. Para utilizar determinados provedores com credenciais próprias, o usuário pode cadastrar suas chaves de API no serviço.
Essa configuração facilita o gerenciamento de ferramentas e fluxos de trabalho, mas também significa que a segurança das credenciais depende dos mecanismos de proteção da infraestrutura hospedada.
Já os clientes locais, incluindo as interfaces de linha de comando (CLI) e Desktop, podem manter credenciais e dados de configuração no próprio ambiente do usuário. Dependendo da implementação, informações locais podem ser armazenadas em arquivos ou bancos de dados SQLite.
A exposição identificada no Console não significa que os clientes locais tenham sido atingidos pelo mesmo incidente. Entretanto, aplicações instaladas localmente também podem apresentar riscos quando um computador é comprometido, arquivos de configuração são expostos ou chaves são enviadas acidentalmente a repositórios públicos.
A principal diferença está em onde as credenciais são armazenadas e quais sistemas precisam protegê-las. Nenhuma das duas abordagens elimina a necessidade de controles de segurança.
Por que o vazamento de chaves de API pode gerar cobranças indevidas
As chaves de API funcionam como credenciais que autorizam aplicações a acessar serviços de terceiros. Em muitos casos, são utilizadas como credenciais de portador, ou bearer tokens. Isso significa que quem obtém uma chave válida pode conseguir utilizá-la sem precisar conhecer a senha da conta principal.
Quando uma credencial é roubada, um invasor pode automatizar solicitações a modelos de IA e transferir o custo desse consumo para o proprietário da chave.
Em serviços como OpenAI, Anthropic e Google Cloud, as cobranças podem variar conforme o modelo utilizado, a quantidade de tokens processados e os recursos consumidos. A ausência de limites efetivos aumenta o risco de que uma atividade maliciosa provoque despesas elevadas antes de ser identificada.
Relatos de prejuízos envolvendo OpenAI, Anthropic e Google
Após a divulgação do incidente, usuários relataram cobranças que não reconheceram em suas contas de provedores de IA. Entre os relatos públicos, houve menção a gastos de centenas de dólares, incluindo um caso de aproximadamente US$ 400 associado à Anthropic.
Esses valores devem ser tratados como relatos individuais, e não como um balanço oficial das perdas causadas pelo incidente. A dimensão financeira total depende da quantidade de credenciais efetivamente utilizadas, do volume de solicitações e das condições de cobrança de cada serviço.
Além do impacto direto no orçamento, o uso indevido pode consumir créditos, esgotar cotas de API, interromper aplicações legítimas e comprometer a previsibilidade dos custos de infraestrutura.
Como as credenciais roubadas podem alimentar a destilação de IA
A destilação de modelos é uma técnica que utiliza as respostas de um modelo para ajudar no treinamento de outro. Quando aplicada legitimamente, pode reduzir custos de execução e permitir a criação de modelos menores e mais eficientes.
O problema surge quando o acesso aos modelos de origem é obtido de maneira não autorizada. Uma chave roubada pode permitir a execução de milhares de consultas automatizadas, cujas respostas podem ser coletadas para formar conjuntos de dados de treinamento.
A equipe do OpenCode relacionou o incidente a um ataque de destilação em larga escala. Isso, porém, não significa que todos os detalhes técnicos da operação ou os modelos envolvidos tenham sido esclarecidos publicamente.
O episódio demonstra como uma credencial exposta pode servir tanto para gerar prejuízos financeiros quanto para viabilizar operações automatizadas que utilizam recursos computacionais sem autorização.
Como proteger suas contas e revogar as chaves expostas
Quem cadastrou chaves de provedores externos no OpenCode Console deve priorizar a revogação das credenciais potencialmente comprometidas. Excluir uma chave do serviço hospedado não garante que uma cópia obtida por terceiros tenha deixado de funcionar.
1. Revogue as credenciais nos provedores
Acesse os painéis oficiais dos serviços utilizados e identifique as chaves associadas ao OpenCode Console.
- OpenAI: entre na plataforma de desenvolvedores e revogue as chaves potencialmente expostas.
- Anthropic: acesse o Console da Anthropic e invalide as credenciais utilizadas no serviço.
- Google Cloud: examine as credenciais e os projetos associados às APIs de IA. Revogue ou substitua as chaves comprometidas e verifique outros mecanismos de autenticação que possam ter sido afetados.
Depois da revogação, gere novas credenciais somente quando necessário e atualize as aplicações legítimas. Evite reutilizar chaves antigas ou compartilhar uma mesma credencial entre projetos independentes.
2. Verifique o histórico de consumo desde 16 de outubro
Consulte os painéis de uso e faturamento da OpenAI, Anthropic e Google Cloud. Compare as solicitações registradas com as atividades realizadas por você ou pela equipe a partir de 16 de outubro de 2026, data associada ao início do incidente.
Procure por:
- Picos de consumo incompatíveis com o uso habitual.
- Solicitações em horários incomuns.
- Utilização inesperada de modelos mais caros.
- Esgotamento repentino de créditos ou cotas.
- Atividades que não possam ser associadas às aplicações autorizadas.
Se identificar cobranças suspeitas, preserve os registros disponíveis e abra um chamado com o provedor. Solicite uma investigação e informe os valores contestados. Eventuais reembolsos dependem da análise de cada empresa e das condições aplicáveis.
3. Configure limites de gastos e alertas
Sempre que disponíveis, configure orçamentos, alertas de consumo, cotas e limites de requisições. Esses mecanismos ajudam a identificar atividades anormais e podem reduzir o impacto de uma credencial comprometida.
É importante observar que um alerta de orçamento nem sempre bloqueia automaticamente novas solicitações. Por isso, combine notificações com controles efetivos de consumo e permissões restritas.
Crie também chaves separadas para cada aplicação ou ambiente. Dessa forma, o comprometimento de uma credencial não precisa afetar todos os projetos da organização.
4. Revise o armazenamento de segredos
Evite inserir chaves diretamente no código-fonte, em arquivos compartilhados ou em repositórios públicos. Utilize gerenciadores de segredos e mecanismos de armazenamento protegidos sempre que possível.
Antes de cadastrar credenciais em uma ferramenta hospedada, avalie como elas serão armazenadas, quais pessoas ou serviços poderão acessá-las e quais procedimentos permitem revogá-las.
Se você utiliza o cliente local do OpenCode, mantenha o sistema atualizado, proteja os arquivos de configuração e limite o acesso ao ambiente de desenvolvimento. O uso local reduz determinadas dependências da infraestrutura hospedada, mas não elimina os riscos de comprometimento do dispositivo.
O que o incidente revela sobre a segurança das ferramentas de IA
A falha de segurança no OpenCode Console evidencia um desafio crescente no desenvolvimento com inteligência artificial: proteger não apenas os modelos, mas também as credenciais utilizadas para acessá-los.
A equipe do OpenCode informou que estava trabalhando com os provedores envolvidos para responder ao incidente. A investigação ainda precisa esclarecer a extensão completa da exposição e o possível uso indevido das chaves.
O caso também destaca a importância da responsabilidade compartilhada pela segurança. Os fornecedores de ferramentas precisam proteger seus sistemas e comunicar incidentes, enquanto desenvolvedores e administradores devem restringir permissões, acompanhar o consumo e manter procedimentos de revogação prontos para uso.
Para profissionais de DevOps e cibersegurança, a principal lição é direta: uma chave de API deve ser tratada como uma credencial financeira e operacional. Seu comprometimento pode resultar em cobranças inesperadas, interrupções de serviço e utilização indevida de recursos computacionais.
Se você utiliza o OpenCode Console, verifique suas credenciais e o histórico de faturamento sem demora. Mesmo que não tenha recebido uma notificação, confirme se alguma chave de provedor foi cadastrada no serviço durante o período relevante.
Compartilhe o alerta com sua equipe e revise as políticas de gerenciamento de segredos. A revogação rápida de uma credencial exposta pode ser decisiva para limitar os danos de um incidente.