O jailbreak do Nintendo Switch 2 representa mais um capítulo na disputa entre fabricantes de consoles e pesquisadores interessados em compreender os limites de segurança dos dispositivos modernos. Mesmo com as proteções implementadas pela Nintendo, os primeiros avanços no desbloqueio por software já despertam a atenção da comunidade, especialmente pela possibilidade de executar aplicações não oficiais e explorar componentes internos do sistema.
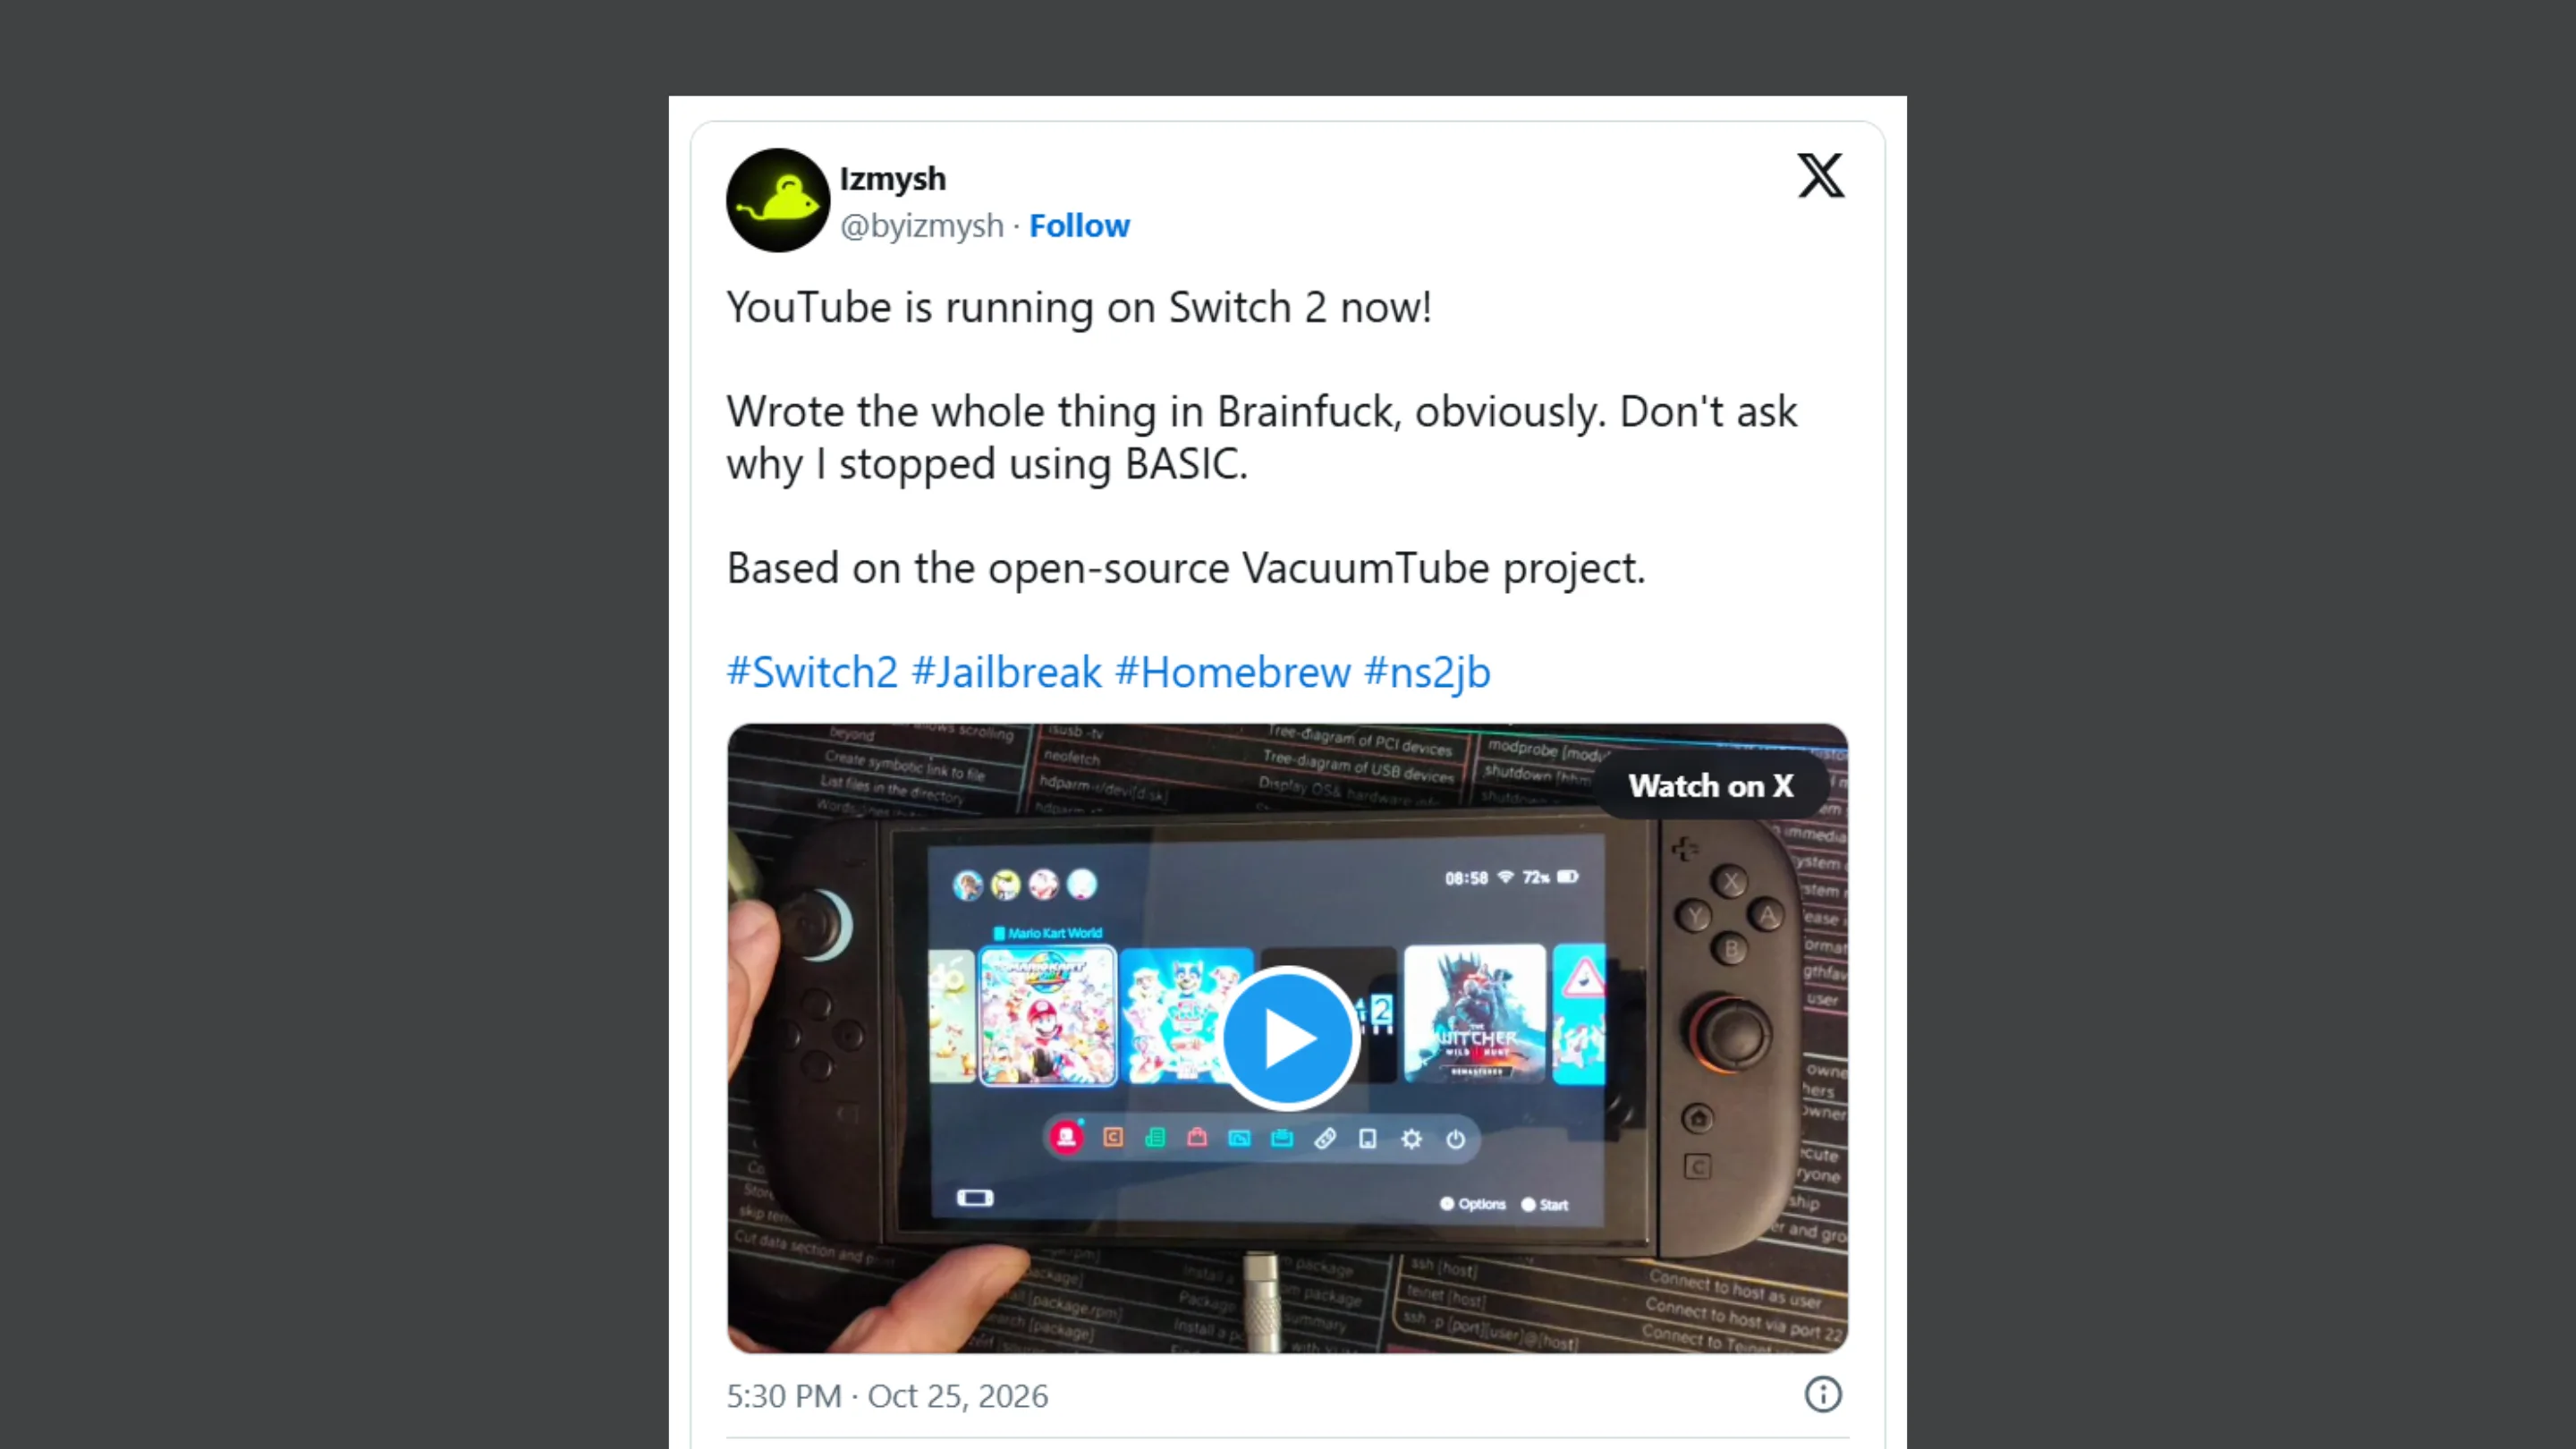
Entre os destaques está a execução do YouTube por meio do VacuumTube, um cliente de código aberto que demonstra como projetos independentes podem ampliar as possibilidades de uso do console. Ao mesmo tempo, pesquisadores avançam na investigação de vulnerabilidades que podem reduzir a dependência de computadores externos para ativar ambientes modificados, um passo importante para tornar o homebrew mais acessível.
Essas descobertas também levantam questões que vão além dos jogos. Por que consoles modernos continuam oferecendo suporte limitado a determinados aplicativos básicos? Até que ponto os proprietários deveriam ter liberdade para executar seus próprios programas? E como o estudo de vulnerabilidades pode contribuir para a segurança de sistemas embarcados? O cenário do Switch 2 ajuda a compreender essas questões, embora seja importante distinguir avanços demonstrados, pesquisas em andamento e possibilidades que ainda dependem de confirmação técnica.
O primeiro jailbreak do Nintendo Switch 2 e o papel da segurança de software
O avanço inicial do jailbreak do Nintendo Switch 2 está associado ao trabalho do pesquisador de segurança Sammy Hajhamid, conhecido como pepsipu, e ao projeto identificado como ns2jb. A iniciativa chamou a atenção por explorar uma abordagem baseada em software, em vez de depender exclusivamente de modificações físicas no hardware.
Essa diferença é relevante. Em um desbloqueio por hardware, o pesquisador pode precisar de acesso físico a componentes internos, pontos de soldagem ou circuitos específicos. Já um exploit de software procura aproveitar comportamentos inesperados, falhas de validação ou erros na implementação de determinados recursos do sistema operacional.
Quando uma vulnerabilidade permite executar código nativo em um ambiente protegido, abre-se a possibilidade de investigar outras camadas da plataforma. Isso não significa, porém, que todas as proteções tenham sido eliminadas. Um console pode continuar utilizando mecanismos independentes de segurança para impedir alterações persistentes, proteger chaves criptográficas e verificar a integridade do firmware.
No caso do Switch 2, é fundamental separar a obtenção inicial de execução de código do desenvolvimento de um desbloqueio completo. São etapas diferentes, com níveis distintos de complexidade e impacto sobre a arquitetura de segurança.
O que significa um exploit tethered na prática?
Um método tethered é aquele que depende de um dispositivo externo ou de uma intervenção adicional para ativar novamente o ambiente explorado após uma reinicialização. Em determinadas implementações, isso significa utilizar um computador para executar parte do procedimento de inicialização do código não oficial.
Na prática, um exploit desse tipo pode permitir que o pesquisador demonstre a execução de programas próprios sem modificar permanentemente todos os componentes do console. Entretanto, se o aparelho for reiniciado, a condição necessária para executar esses programas pode desaparecer, exigindo que o procedimento seja repetido.
Essa limitação não torna a descoberta irrelevante. Pelo contrário, a execução controlada de código nativo representa uma etapa importante para compreender as barreiras impostas pelo sistema. Ela também permite que desenvolvedores investiguem interfaces internas, testem hipóteses e avaliem quais recursos podem ser acessados com segurança.
É importante observar que execução de código, acesso privilegiado e desbloqueio persistente não são sinônimos. Um exploit pode demonstrar apenas uma dessas capacidades, sem oferecer controle completo sobre o console.
Para a comunidade homebrew, entretanto, até mesmo um acesso limitado pode servir como ponto de partida para ferramentas de diagnóstico, aplicações experimentais e pesquisas sobre o funcionamento interno da plataforma.
A corrida pelo método untethered no Nintendo Switch 2
O objetivo seguinte é alcançar um método untethered, capaz de ativar o ambiente explorado sem depender de um computador externo a cada inicialização. Essa abordagem costuma ser mais conveniente para o usuário, mas exige superar obstáculos adicionais relacionados à inicialização do sistema, às permissões e às proteções contra alterações não autorizadas.
Nesse contexto, o desenvolvedor Gezine foi associado a investigações sobre possíveis caminhos de exploração por meio de dados salvos de jogos, conhecidos como save data exploits. A ideia geral é investigar se dados preparados de maneira específica podem acionar uma falha durante o processamento de arquivos pelo próprio console.
Esse tipo de vulnerabilidade não é exclusivo de videogames. Aplicações que interpretam arquivos externos precisam validar cuidadosamente os dados recebidos. Se uma falha de programação permitir que determinado conteúdo provoque um comportamento inesperado, um arquivo aparentemente comum pode se transformar em um ponto de entrada para a exploração.
No entanto, um possível exploit baseado em dados salvos não deve ser confundido automaticamente com um jailbreak untethered funcional. Para chegar a esse resultado, seria necessário demonstrar a confiabilidade do método, identificar as versões afetadas e comprovar que ele funciona sem depender de uma etapa externa de ativação.
O avanço de pesquisas desse tipo pode ampliar o acesso ao homebrew, mas sua viabilidade depende dos detalhes técnicos de cada vulnerabilidade e das barreiras adicionais existentes no firmware.
YouTube no Nintendo Switch 2, software livre e o futuro do homebrew
A possibilidade de executar o YouTube no Nintendo Switch 2 por meio do VacuumTube ilustra uma das motivações mais comuns da comunidade homebrew: ampliar as funções de um dispositivo sem depender exclusivamente das aplicações oficialmente disponibilizadas pelo fabricante.
O VacuumTube é um projeto de cliente alternativo de YouTube associado à comunidade de software livre. Sua relevância nesse contexto está na possibilidade de adaptar uma experiência de reprodução de vídeos ao ambiente de um console modificado, aproximando o aparelho de uma central de entretenimento mais versátil.
É importante fazer uma distinção: a existência de um cliente de código aberto não significa que ele possa ser instalado diretamente em qualquer Switch 2. A execução depende das condições de acesso ao sistema, da compatibilidade do aplicativo e dos componentes necessários para fazê-lo funcionar. Portanto, a demonstração de uma aplicação em um ambiente modificado não equivale à disponibilização de um aplicativo oficial para todos os proprietários do console.
Como o VacuumTube amplia as possibilidades do console
O valor de projetos como o VacuumTube não está apenas na reprodução de vídeos. Eles demonstram como desenvolvedores independentes podem criar interfaces e aplicações voltadas a dispositivos cujos fabricantes controlam rigorosamente o ambiente de execução.
Em plataformas fechadas, a instalação de programas costuma depender de mecanismos de assinatura, autorização e distribuição aprovados pelo fabricante. Embora essas medidas contribuam para a proteção do sistema, elas também limitam a possibilidade de instalar ferramentas desenvolvidas pela comunidade.
O homebrew propõe uma abordagem diferente: permitir que usuários e desenvolvedores experimentem aplicações que não fazem parte do catálogo oficial. Isso pode incluir reprodutores de mídia, utilitários de diagnóstico, interfaces alternativas e ferramentas educacionais.
A execução de um cliente de vídeo em um console modificado também evidencia os desafios de adaptar software entre plataformas. Mesmo quando um projeto possui código aberto, sua utilização depende das bibliotecas disponíveis, das APIs acessíveis, dos recursos gráficos e das particularidades do sistema operacional.
Além disso, serviços de terceiros podem alterar suas interfaces e mecanismos de autenticação, exigindo manutenção contínua dos clientes alternativos. O fato de o código estar disponível publicamente facilita a auditoria e a colaboração, mas não elimina os problemas de compatibilidade nem garante funcionamento permanente.
Extração de RomFS e investigação dos recursos dos jogos
Outro aspecto importante da cena de pesquisa do Switch 2 envolve a extração e a análise de RomFS, o sistema de arquivos utilizado para organizar determinados recursos de jogos e aplicações da plataforma.
Em termos gerais, RomFS pode armazenar arquivos necessários ao funcionamento de um título, incluindo dados de interface, imagens, textos, configurações e outros recursos. A análise desses componentes ajuda pesquisadores a compreender como os jogos organizam seus dados e como o sistema interage com os conteúdos instalados.
A extração de recursos não significa, por si só, que seja possível executar qualquer jogo fora do console original. Os arquivos podem estar protegidos por mecanismos criptográficos e depender de bibliotecas, serviços ou componentes específicos do sistema.
Também é necessário distinguir a análise de metadados da obtenção de conteúdo protegido. Informações estruturais podem revelar nomes de arquivos, organização de diretórios e referências a recursos, enquanto os dados efetivos podem exigir etapas adicionais de interpretação e, em alguns casos, descriptografia autorizada.
Para a segurança da informação, essas investigações são relevantes porque ajudam a identificar pressupostos adotados pelos desenvolvedores, formatos de dados utilizados e possíveis pontos de exposição. Uma análise cuidadosa pode contribuir para a compreensão da arquitetura do sistema e para a identificação de falhas de validação.
Isso não significa que toda extração de RomFS resulte em uma vulnerabilidade. O procedimento pode ter finalidade exclusivamente analítica, e o acesso a recursos não implica automaticamente a capacidade de executar código ou contornar outras proteções.
O que a análise de binários revela sobre a segurança do Switch 2
A investigação de binários e recursos internos pode revelar detalhes sobre a organização de um software, suas dependências e a maneira como ele interage com o sistema operacional.
Em um console moderno, a segurança costuma ser construída em camadas. A verificação da integridade dos componentes, o isolamento entre processos, as permissões de acesso e a proteção de informações criptográficas podem funcionar de forma independente.
Por isso, encontrar uma maneira de interpretar arquivos internos não significa necessariamente conseguir alterar o firmware ou executar programas com privilégios elevados. Cada etapa depende de mecanismos específicos e pode exigir uma vulnerabilidade diferente.
O interesse técnico está justamente em entender como essas camadas se relacionam. Pesquisadores podem estudar os limites de cada componente e avaliar se uma falha localizada permite avançar para outras áreas do sistema.
Para a comunidade de código aberto, esse conhecimento também tem valor educacional. A documentação de formatos, a criação de ferramentas de análise e o desenvolvimento de aplicações experimentais podem ajudar a ampliar a compreensão de sistemas embarcados, desde que sejam conduzidos com atenção aos direitos autorais e às restrições legais aplicáveis.
O jailbreak do Nintendo Switch 2 e o eterno jogo de gato e rato entre fabricantes e pesquisadores
O avanço do jailbreak do Nintendo Switch 2 também coloca em evidência uma dinâmica conhecida na indústria: fabricantes desenvolvem mecanismos de proteção, pesquisadores investigam seus limites e novas atualizações podem modificar o cenário técnico.
A Nintendo tem incentivos claros para preservar a integridade de sua plataforma. Entre os objetivos estão a proteção da propriedade intelectual, a prevenção de fraudes em ambientes competitivos, a manutenção da estabilidade do sistema e a redução de riscos associados à execução de software não autorizado.
Ao mesmo tempo, a pesquisa independente de segurança pode contribuir para identificar problemas que permaneceriam desconhecidos sem uma análise externa. Quando conduzida de maneira responsável, ela permite compreender as limitações de uma arquitetura e aprimorar as práticas de desenvolvimento e proteção.
Atualizações de firmware podem mudar o cenário
Uma vulnerabilidade explorável em determinada versão do sistema pode deixar de funcionar após uma atualização. O fabricante pode corrigir o problema diretamente, alterar o componente afetado ou modificar outra parte da arquitetura para impedir que a sequência de exploração seja reproduzida.
Isso significa que um jailbreak funcional em uma versão específica não garante compatibilidade com versões futuras do firmware. A estabilidade de qualquer método depende dos detalhes da falha, das mudanças implementadas e da capacidade dos desenvolvedores de manter suas ferramentas atualizadas.
Também é importante não presumir que toda atualização bloqueie necessariamente todos os métodos existentes. Diferentes exploits podem afetar componentes distintos, e uma correção pode solucionar uma vulnerabilidade sem eliminar outras possibilidades de pesquisa.
Para usuários interessados no homebrew, o cenário reforça a importância de acompanhar a documentação técnica e compreender os riscos de modificar o sistema. Procedimentos experimentais podem provocar instabilidade, perda de dados ou problemas de funcionamento, além de gerar consequências relacionadas às condições de garantia e aos termos de serviço.
Em ambientes conectados, existe ainda a possibilidade de incompatibilidade com serviços oficiais ou de sanções quando modificações violam as regras aplicáveis. Por isso, testar software não oficial exige cautela, especialmente quando há contas pessoais, dados importantes ou funcionalidades online envolvidas.
Homebrew não é sinônimo de pirataria
Uma das principais confusões nesse debate é tratar qualquer forma de desbloqueio como sinônimo de distribuição ilegal de jogos. Embora determinadas modificações possam ser utilizadas para contornar proteções de conteúdo, homebrew também abrange aplicações originais, ferramentas de pesquisa e projetos educacionais.
O desenvolvimento de um reprodutor de mídia, por exemplo, possui uma finalidade diferente da distribuição de cópias não autorizadas de jogos comerciais. Da mesma forma, estudar o funcionamento de um sistema não significa necessariamente violar direitos autorais.
Isso não elimina todas as questões legais. A finalidade da modificação, os métodos empregados, a origem dos arquivos e a legislação aplicável podem alterar a avaliação de cada caso. Ainda assim, separar essas atividades é essencial para uma discussão tecnicamente precisa.
O movimento de software livre também levanta uma questão legítima sobre a propriedade dos dispositivos. Comprar um console significa adquirir um aparelho para uso pessoal, mas isso não implica necessariamente ter autorização irrestrita para modificar todos os seus componentes ou contornar qualquer mecanismo de proteção.
O equilíbrio entre segurança, liberdade de uso e proteção da propriedade intelectual continuará sendo um dos temas centrais da indústria de videogames.
O que esperar dos próximos avanços no Switch 2
A combinação de execução de código, investigação de dados salvos, análise de RomFS e experimentação com aplicações como o VacuumTube mostra como diferentes linhas de pesquisa podem contribuir para a evolução de uma cena homebrew.
Entretanto, é importante manter expectativas realistas. Um exploit inicial não equivale a um desbloqueio completo, a análise de arquivos não comprova acesso irrestrito ao sistema e a execução de um aplicativo em ambiente modificado não garante que o método esteja disponível ao público em geral.
O desenvolvimento de métodos independentes de computadores externos também dependerá de demonstrações reproduzíveis, compatibilidade com versões específicas do firmware e compreensão dos mecanismos de segurança envolvidos.
Para pesquisadores e desenvolvedores, esses desafios oferecem oportunidades de aprendizado sobre sistemas embarcados, isolamento de processos e análise de software. Para a indústria, representam um incentivo à revisão contínua das proteções e à avaliação de como permitir experiências legítimas sem comprometer a segurança da plataforma.
No fim, o debate não se resume a desbloquear um console. Ele envolve a liberdade de experimentar, os limites impostos por ecossistemas fechados e a responsabilidade de preservar a segurança dos usuários.