Uma falha crítica na plataforma Kiteworks levou a empresa a recomendar que determinados clientes desligassem preventivamente seus servidores durante o fim de semana. A medida foi adotada após a companhia receber informações de inteligência sobre uma possível ameaça contra ambientes que utilizavam seus produtos.
O alerta provocou uma interrupção preventiva em sistemas usados para transferência segura de arquivos e dados corporativos, uma decisão especialmente relevante em ambientes nos quais a disponibilidade desses serviços é essencial para operações comerciais.
Após investigar o caso, a Kiteworks informou que identificou e corrigiu uma vulnerabilidade crítica no recurso Advanced Forms. A empresa também retirou a recomendação de desligamento e afirmou não ter encontrado evidências de comprometimento ou exploração de seus sistemas durante a investigação.
O episódio merece atenção porque a Kiteworks é a sucessora da Accellion, fabricante que ficou conhecida após uma série de ataques contra sua antiga plataforma de transferência de arquivos. O histórico ajuda a explicar por que soluções MFT são tratadas como componentes de alto valor por equipes de segurança e também por grupos de cibercriminosos.
O alerta de segurança e a correção da falha crítica
No fim de semana, a Kiteworks comunicou aos clientes que havia recebido informações de inteligência de ameaça indicando uma possível tentativa de ataque contra determinados sistemas. Como medida preventiva, a empresa recomendou que clientes responsáveis por ambientes próprios desligassem temporariamente seus servidores.
A orientação alcançou instalações on-premises e ambientes executados em plataformas como AWS e Azure. Nos ambientes hospedados diretamente pela Kiteworks, a própria companhia realizou o desligamento preventivo.
A decisão teve como objetivo reduzir a superfície de ataque enquanto a empresa analisava a situação. Naquele momento, a Kiteworks afirmou não ter conhecimento de comprometimento dos sistemas ou de ambientes de clientes.
Durante a investigação, entretanto, a companhia identificou uma vulnerabilidade crítica no Advanced Forms, componente utilizado para criação e processamento de formulários seguros.
A correção foi disponibilizada e incorporada à versão 9.5.1. Depois da aplicação das medidas de segurança e da análise dos ambientes, a Kiteworks informou que os serviços poderiam voltar a funcionar.
A empresa também declarou que não havia identificado sinais de exploração ou comprometimento relacionados ao incidente. Isso é importante porque a existência de uma vulnerabilidade crítica não significa, por si só, que ela tenha sido explorada com sucesso.
Até o momento, não há uma descrição pública suficientemente detalhada do vetor técnico da falha que permita determinar, de forma independente, como um eventual invasor poderia explorá-la. Também não há confirmação pública de um CVE associado ao problema.
Impacto ficou concentrado no Advanced Forms
Segundo informações divulgadas sobre o incidente, o impacto potencial estaria concentrado no Kiteworks Advanced Forms. O recurso estaria habilitado em menos de 1% dos clientes, representando menos de 50 organizações.
A companhia afirmou que outros recursos importantes da plataforma não foram afetados pela vulnerabilidade identificada. Entre eles estão funcionalidades relacionadas à transferência de arquivos, colaboração, APIs, criptografia de e-mail e MFT.
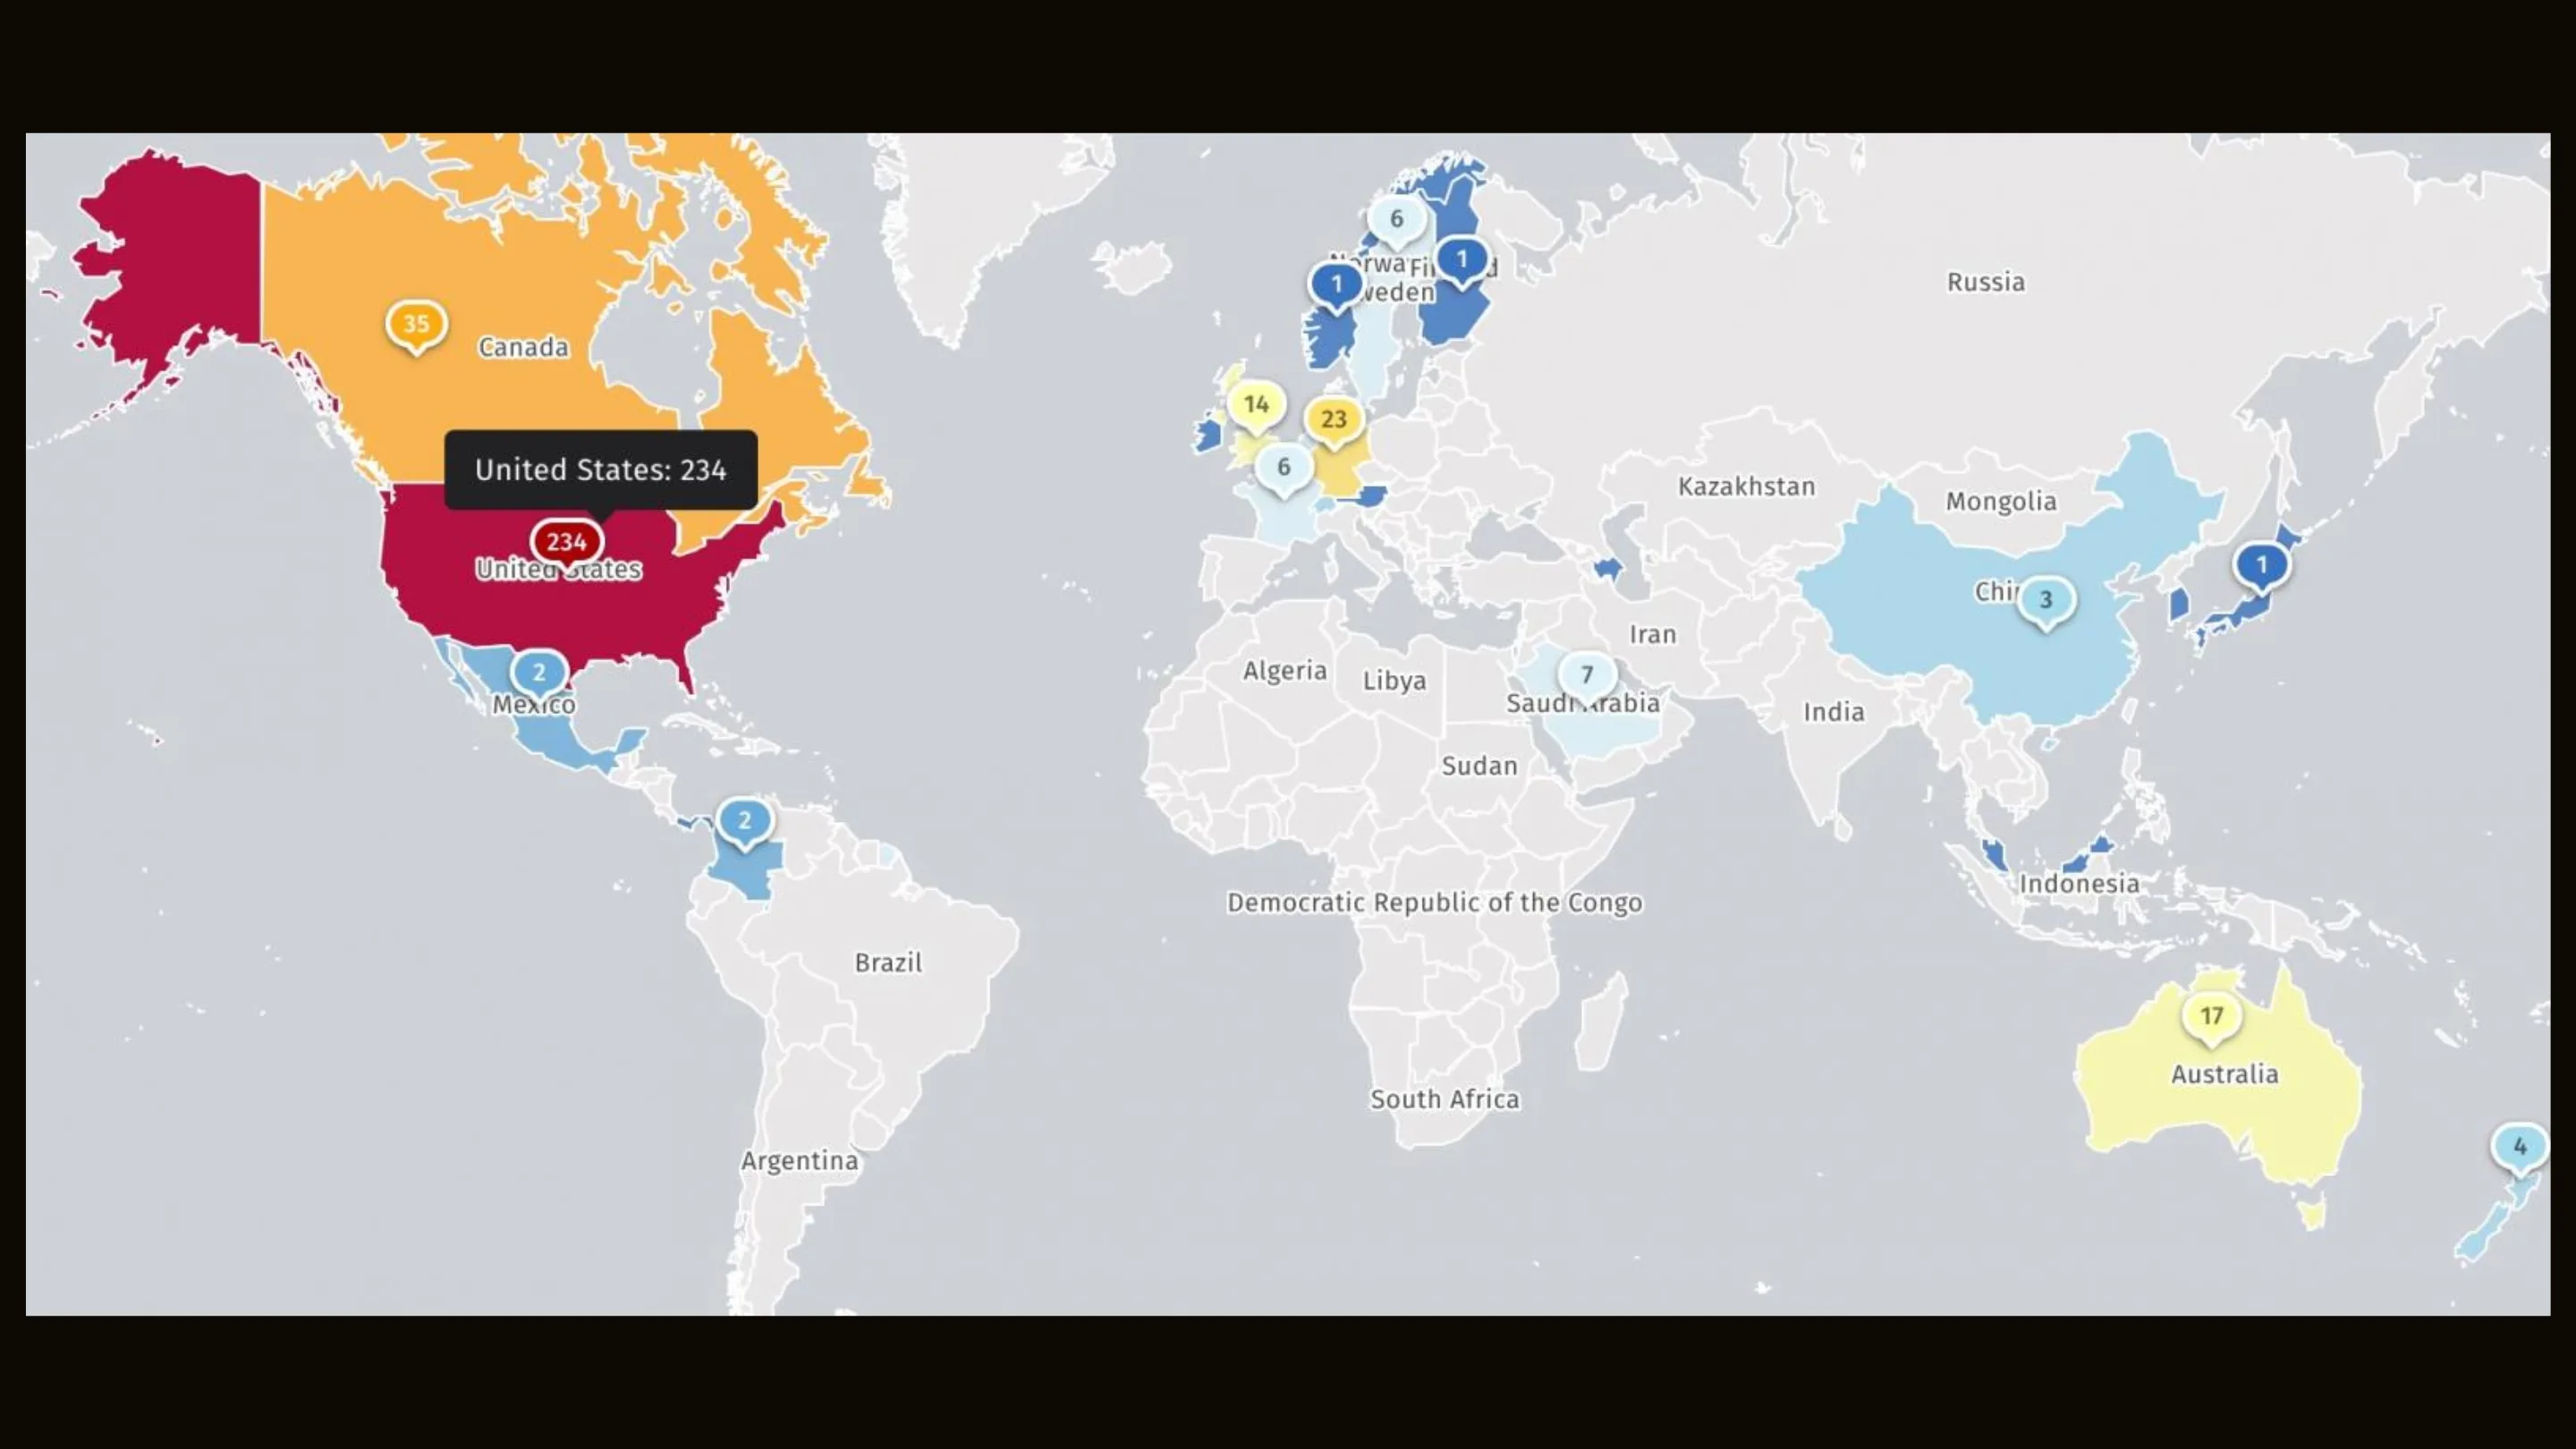
Outro elemento relevante foi a identificação de sistemas Kiteworks expostos diretamente à internet. Uma análise atribuída à Shadowserver encontrou centenas de instâncias acessíveis externamente.
Essa informação, entretanto, precisa ser interpretada com cautela. Uma instância identificada pela Shadowserver como exposta não significa automaticamente que esteja vulnerável ou comprometida. A versão instalada, os componentes habilitados e a configuração de cada ambiente determinam o risco real.
Para administradores, a prioridade é confirmar quais sistemas estão expostos, verificar se o Advanced Forms está habilitado e garantir que as correções disponibilizadas pelo fornecedor foram aplicadas.
Por que plataformas MFT são alvos tão valiosos
O incidente também evidencia um problema mais amplo de segurança corporativa. Plataformas de Managed File Transfer (MFT) ocupam uma posição estratégica dentro das redes empresariais porque são utilizadas para movimentar grandes volumes de informações entre funcionários, fornecedores, clientes e outras organizações.
Esses ambientes podem processar contratos, documentos financeiros, informações pessoais, arquivos administrativos e dados confidenciais. Um invasor que consiga comprometer uma plataforma desse tipo pode encontrar uma oportunidade de obter grandes quantidades de dados a partir de um único ponto da infraestrutura.
Por isso, servidores de transferência de arquivos costumam receber atenção especial de grupos especializados em roubo de dados e extorsão.
O histórico da antiga Accellion demonstra esse risco. Entre 2020 e 2021, vulnerabilidades presentes no Accellion File Transfer Appliance (FTA) foram exploradas em campanhas contra diversas organizações.
As autoridades de segurança dos Estados Unidos, Reino Unido, Austrália, Nova Zelândia e Singapura documentaram diferentes vulnerabilidades exploradas contra o produto. Entre os problemas estavam falhas que permitiam injeção de SQL, execução de comandos e SSRF, criando condições para comprometimento dos dispositivos.
A campanha também foi associada a operações de roubo de dados e extorsão. O caso tornou o ecossistema de transferência de arquivos um exemplo importante de como uma vulnerabilidade em uma plataforma aparentemente especializada pode produzir consequências muito maiores para seus clientes.
Posteriormente, autoridades também relacionaram o grupo Clop a campanhas contra diferentes produtos de transferência de arquivos, incluindo Accellion FTA, GoAnywhere MFT e MOVEit Transfer.
Isso não significa, contudo, que o atual incidente da Kiteworks tenha sido conduzido pelo Clop. Não há confirmação pública suficiente para atribuir o episódio atual a um grupo específico.
Lições sobre resposta a incidentes na TI corporativa
O caso da Kiteworks demonstra a importância de conseguir reagir rapidamente quando uma ameaça potencial envolve um sistema crítico. A decisão de desligar temporariamente servidores de produção pode provocar impacto operacional significativo, mas pode ser considerada quando existe uma ameaça potencial e ainda não há uma correção ou avaliação completa disponível.
Para equipes de infraestrutura, uma das principais lições é manter um processo formal de resposta a alertas de segurança dos fornecedores. Esse processo precisa definir quem pode autorizar uma interrupção, quais sistemas dependem do serviço e como a operação será restaurada com segurança.
Também é fundamental manter um inventário atualizado de versões, módulos e serviços expostos à internet. No caso da Kiteworks, saber se o Advanced Forms está instalado e habilitado pode ser determinante para avaliar a situação do ambiente.
Outro ponto é o monitoramento após a aplicação de uma correção. Mesmo quando o fornecedor não identifica evidências de comprometimento, vale revisar logs de autenticação, administração, acesso web e transferência de arquivos, especialmente em sistemas que permaneceram expostos durante o período de risco.
O episódio também reforça a importância de tratar plataformas MFT como ativos críticos de segurança, e não apenas como ferramentas de compartilhamento de arquivos. Elas devem estar incluídas nos processos de gerenciamento de vulnerabilidades, aplicação de patches, backup, monitoramento e resposta a incidentes.
Organizações que utilizam Kiteworks devem verificar a versão instalada, identificar se o Advanced Forms está habilitado e seguir as instruções mais recentes fornecidas pelo fabricante antes de restaurar ambientes que tenham sido desligados preventivamente.
Para SysAdmins e profissionais de segurança, o caso deixa uma recomendação prática: não espere uma exploração confirmada para revisar sistemas críticos. Inventário atualizado, monitoramento contínuo e capacidade de aplicar correções rapidamente continuam sendo algumas das medidas mais importantes para reduzir o impacto de vulnerabilidades em infraestrutura corporativa.