
O Microsoft Entra ID receberá uma mudança importante de segurança a partir de meados de outubro de 2026. A Microsoft começará a aplicar de forma mais rigorosa uma Política de Segurança de Conteúdo (CSP, Content Security Policy) nas páginas de autenticação hospedadas em login.microsoftonline.com, bloqueando scripts externos ou injetados que não sejam considerados confiáveis. A implementação global deve começar em meados de outubro e terminar até o fim do mês.
A medida faz parte da Iniciativa Futuro Seguro (Secure Future Initiative, SFI) e acrescenta uma camada de defesa contra ataques de cross-site scripting (XSS) e outras formas de injeção de código. Na prática, a mudança não exige uma reconfiguração dos locatários para organizações que utilizam apenas os fluxos padrão, mas pode afetar extensões de navegador e ferramentas de terceiros que modificam a página de login.
Para administradores de TI, o principal ponto de atenção é identificar essas ferramentas antes da aplicação da política. A própria Microsoft recomenda testar os fluxos de autenticação com antecedência e substituir soluções que dependam da inserção de scripts na experiência de login.
O que muda no fluxo de login do Microsoft Entra ID
A mudança está concentrada na autenticação baseada em navegador realizada por meio de login.microsoftonline.com. Com a aplicação da CSP, o navegador receberá regras que restringem quais scripts podem ser executados durante o processo de autenticação.
Em termos práticos, a política permitirá a execução de scripts provenientes de domínios confiáveis da Microsoft, incluindo as origens utilizadas pela infraestrutura de distribuição de conteúdo da empresa. Scripts externos ou inseridos por ferramentas de terceiros que não estejam autorizados pela política serão bloqueados pelo navegador.
Essa abordagem não significa que a Microsoft esteja alterando o mecanismo fundamental de autenticação do Entra ID. O objetivo é controlar o código que pode ser executado dentro da página de login, reduzindo a superfície disponível para manipulações no lado do navegador.
A mudança também é descrita pela Microsoft como uma estratégia de defesa em profundidade. Navegadores modernos e os próprios mecanismos do Entra ID já possuem proteções contra diferentes formas de injeção. A CSP acrescenta outra barreira para situações em que um código consegue chegar à página, inclusive por meio de extensões comprometidas ou vulnerabilidades ainda desconhecidas.
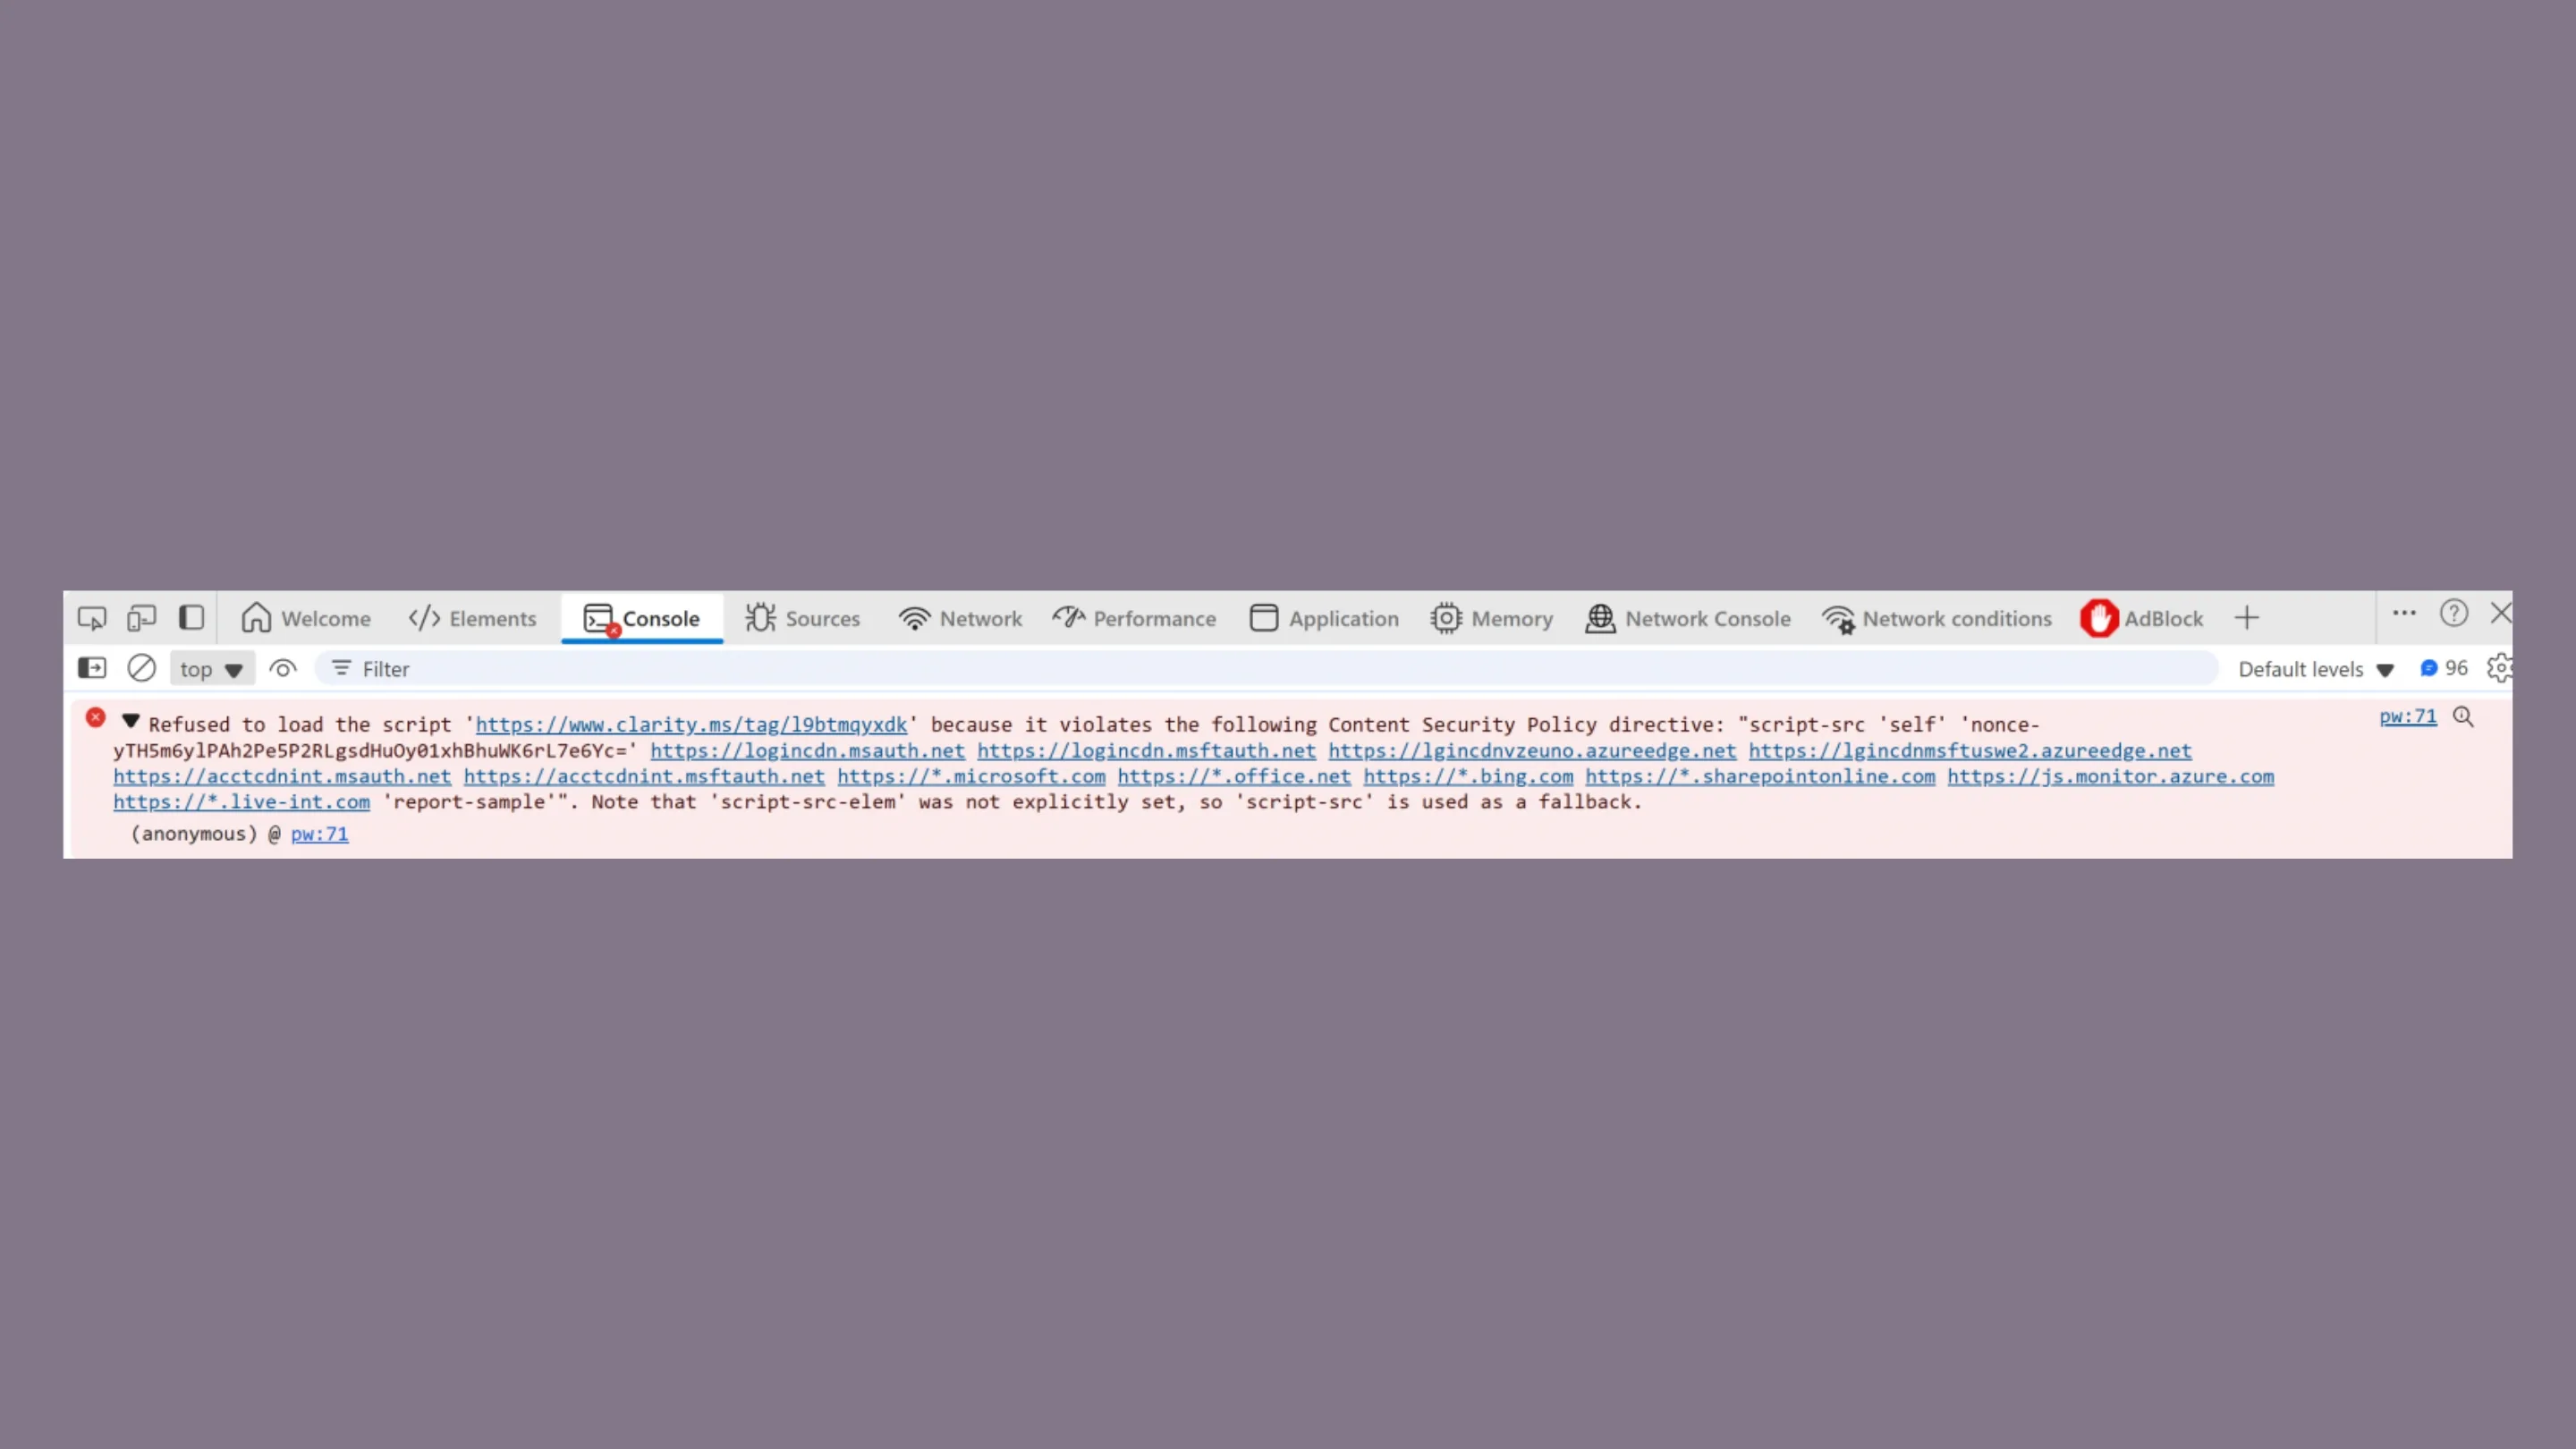
Imagem: Microsoft
Bloqueio contra ataques de cross-site scripting (XSS)
O cross-site scripting (XSS) ocorre quando código controlado por terceiros consegue ser executado no contexto de uma página legítima. Em um cenário de autenticação, isso pode representar um risco particularmente relevante porque a página processa informações relacionadas à identidade do usuário.
Um script malicioso inserido no fluxo pode tentar capturar informações sensíveis, manipular a interface apresentada ao usuário ou interferir na sessão. Dependendo da vulnerabilidade explorada e das permissões disponíveis, ataques desse tipo podem contribuir para roubo de credenciais, sequestro de sessão e exposição de dados.
A CSP atua justamente nesse ponto. Em vez de simplesmente confiar que todo código carregado dentro da página é legítimo, o navegador recebe uma lista de origens e mecanismos autorizados. O que não estiver de acordo com essas regras é impedido de executar.
Isso é especialmente importante em páginas de identidade. Uma alteração visual aparentemente pequena pode esconder uma tentativa de manipular o usuário ou capturar informações durante um processo no qual ele naturalmente espera estar interagindo com a infraestrutura oficial da Microsoft.
O que não é afetado pela nova política
A aplicação da CSP possui um escopo específico. Segundo a documentação da Microsoft, a política está direcionada à experiência de login baseada em navegador em login.microsoftonline.com.
Isso significa que fluxos de API não são afetados pela mudança. Da mesma forma, os fluxos de autenticação baseados na Microsoft Authentication Library (MSAL) que utilizam as APIs e serviços de token do Entra ID permanecem fora do escopo dessa aplicação específica.
Também não há indicação de que administradores precisem alterar configurações do locatário simplesmente para se adaptar à nova CSP.
Os clientes do Microsoft Entra External ID que utilizam domínios personalizados para autenticação também não fazem parte do escopo descrito pela Microsoft.
Para o usuário final, portanto, o objetivo é que a experiência normal de login continue funcionando. O impacto tende a aparecer principalmente quando algum componente adicional tenta inserir código na página.
Impactos para administradores de TI e extensões de navegador
O ponto mais importante para as equipes de suporte e segurança está nas extensões de navegador e ferramentas de terceiros.
Algumas soluções corporativas podem adicionar scripts às páginas visitadas pelo usuário para oferecer recursos de monitoramento, personalização, suporte, análise ou integração. Quando esses scripts forem inseridos na página de autenticação do Entra ID, a nova política poderá impedir sua execução.
Isso não significa necessariamente que o usuário ficará impossibilitado de entrar na conta. A documentação da Microsoft indica que o usuário poderá continuar realizando o login, embora determinados fluxos de trabalho, personalizações ou ferramentas que dependem do código injetado possam deixar de funcionar corretamente.
Por isso, administradores devem fazer um inventário das extensões instaladas nos navegadores corporativos, especialmente aquelas relacionadas a autenticação, gerenciamento de identidade, monitoramento, suporte remoto e personalização da experiência web.
Também é importante conversar com fornecedores de soluções que dependam de scripts injetados. A recomendação da Microsoft é migrar para alternativas que não modifiquem dessa maneira a página de autenticação ou trabalhar com o fornecedor para obter uma implementação compatível.
Como testar e identificar violações no console do navegador
A forma mais direta de identificar possíveis problemas é executar os fluxos reais de autenticação antes da implantação da política.
Um procedimento básico pode ser realizado diretamente no navegador:
- Abra uma janela de navegador utilizada normalmente pelos usuários da organização.
- Acesse um serviço que utilize o login do Entra ID.
- Pressione F12 para abrir as ferramentas de desenvolvedor.
- Entre na aba Console.
- Realize todo o processo de autenticação, incluindo MFA quando aplicável.
- Observe mensagens de erro ou avisos relacionados a CSP, scripts bloqueados ou violações de política.
- Procure principalmente mensagens destacadas em vermelho.
- Se uma extensão estiver envolvida, repita o teste com as extensões desativadas para comparar o comportamento.
A documentação da Microsoft orienta especificamente os administradores a percorrer os fluxos de login com o console aberto e verificar as violações apresentadas. Uma ocorrência restrita a determinado computador ou usuário pode indicar que o problema está relacionado a uma extensão ou ferramenta instalada naquele ambiente.
O teste deve ser repetido em diferentes cenários, pois uma organização pode ter múltiplos caminhos de autenticação. Vale verificar contas administrativas, usuários comuns, diferentes navegadores e fluxos que utilizem MFA ou políticas de acesso condicional.
Se uma mensagem desaparecer quando determinada extensão é desativada, isso fornece um forte indício de que o componente precisa ser atualizado, substituído ou removido. A confirmação definitiva deve ser feita com o fornecedor da ferramenta.
A Iniciativa Futuro Seguro da Microsoft e os próximos passos
A aplicação da CSP no Microsoft Entra ID está inserida em uma estratégia mais ampla da Microsoft para elevar os padrões de segurança de seus produtos e serviços. A Secure Future Initiative (SFI) é uma iniciativa de vários anos que busca incorporar segurança desde o projeto e estabelecer padrões mais rígidos e seguros como parte do desenvolvimento dos produtos.
No caso do Entra ID, a proteção da identidade é particularmente relevante porque o serviço funciona como uma camada central de autenticação para aplicações corporativas. A própria Microsoft trata a proteção de identidades e segredos como um dos pilares de sua estratégia de segurança baseada em Zero Trust.
A implementação da nova CSP está prevista para começar em meados de outubro de 2026 e ser concluída até o fim de outubro. A comunicação mais recente da Microsoft indica 19 de outubro de 2026 como prazo de ação para organizações que precisam adequar ferramentas dependentes de scripts inseridos na experiência de autenticação.
Para a maioria das empresas que utilizam somente os mecanismos oficiais de autenticação, a transição deverá ocorrer sem mudanças perceptíveis. Já ambientes que utilizam extensões ou ferramentas capazes de modificar a página de login precisam tratar o período anterior à implantação como uma janela de testes.
A recomendação prática é simples: verifique agora os fluxos de login utilizados pela sua organização, abra o console do navegador durante os testes e investigue qualquer violação de CSP ou script bloqueado. Quanto mais cedo uma dependência de terceiros for identificada, maior será o tempo disponível para substituí-la ou obter uma versão compatível.
A mudança também reforça uma tendência importante na segurança de identidade: proteger apenas o servidor de autenticação não é suficiente. O navegador e os componentes que interagem com a página de login também fazem parte da superfície de ataque.
Para administradores de TI, o melhor momento para descobrir uma extensão incompatível é antes da implantação, e não depois que os usuários começarem a abrir chamados de suporte.