A segurança dos ambientes Microsoft 365 entrou em uma nova fase de preocupação com duas campanhas de cibercrime que combinam engenharia social, inteligência artificial generativa e abuso de recursos legítimos da nuvem. Em vez de depender exclusivamente de malware ou da exploração de vulnerabilidades, os criminosos estão manipulando usuários para obter acesso a contas corporativas e, depois, utilizando ferramentas oficiais da plataforma para avançar dentro do ambiente.
As campanhas analisadas pela Microsoft mostram dois caminhos diferentes para chegar ao mesmo objetivo. Uma delas utiliza IA generativa e personificação de executivos para aplicar golpes financeiros com faturas falsas. A outra explora Passkeys, MFA e técnicas Adversary-in-the-Middle (AiTM) para comprometer identidades e manter acesso às contas.
O problema não termina no roubo da credencial. Depois de obter acesso, os invasores podem recorrer ao Microsoft Graph para consultar usuários, grupos, permissões, e-mails e arquivos armazenados em SharePoint e OneDrive. Para as equipes de TI, isso torna a detecção mais complexa, já que parte da atividade maliciosa utiliza APIs legítimas e operações normais da infraestrutura Microsoft.
Golpe das faturas falsas usa IA para imitar executivos
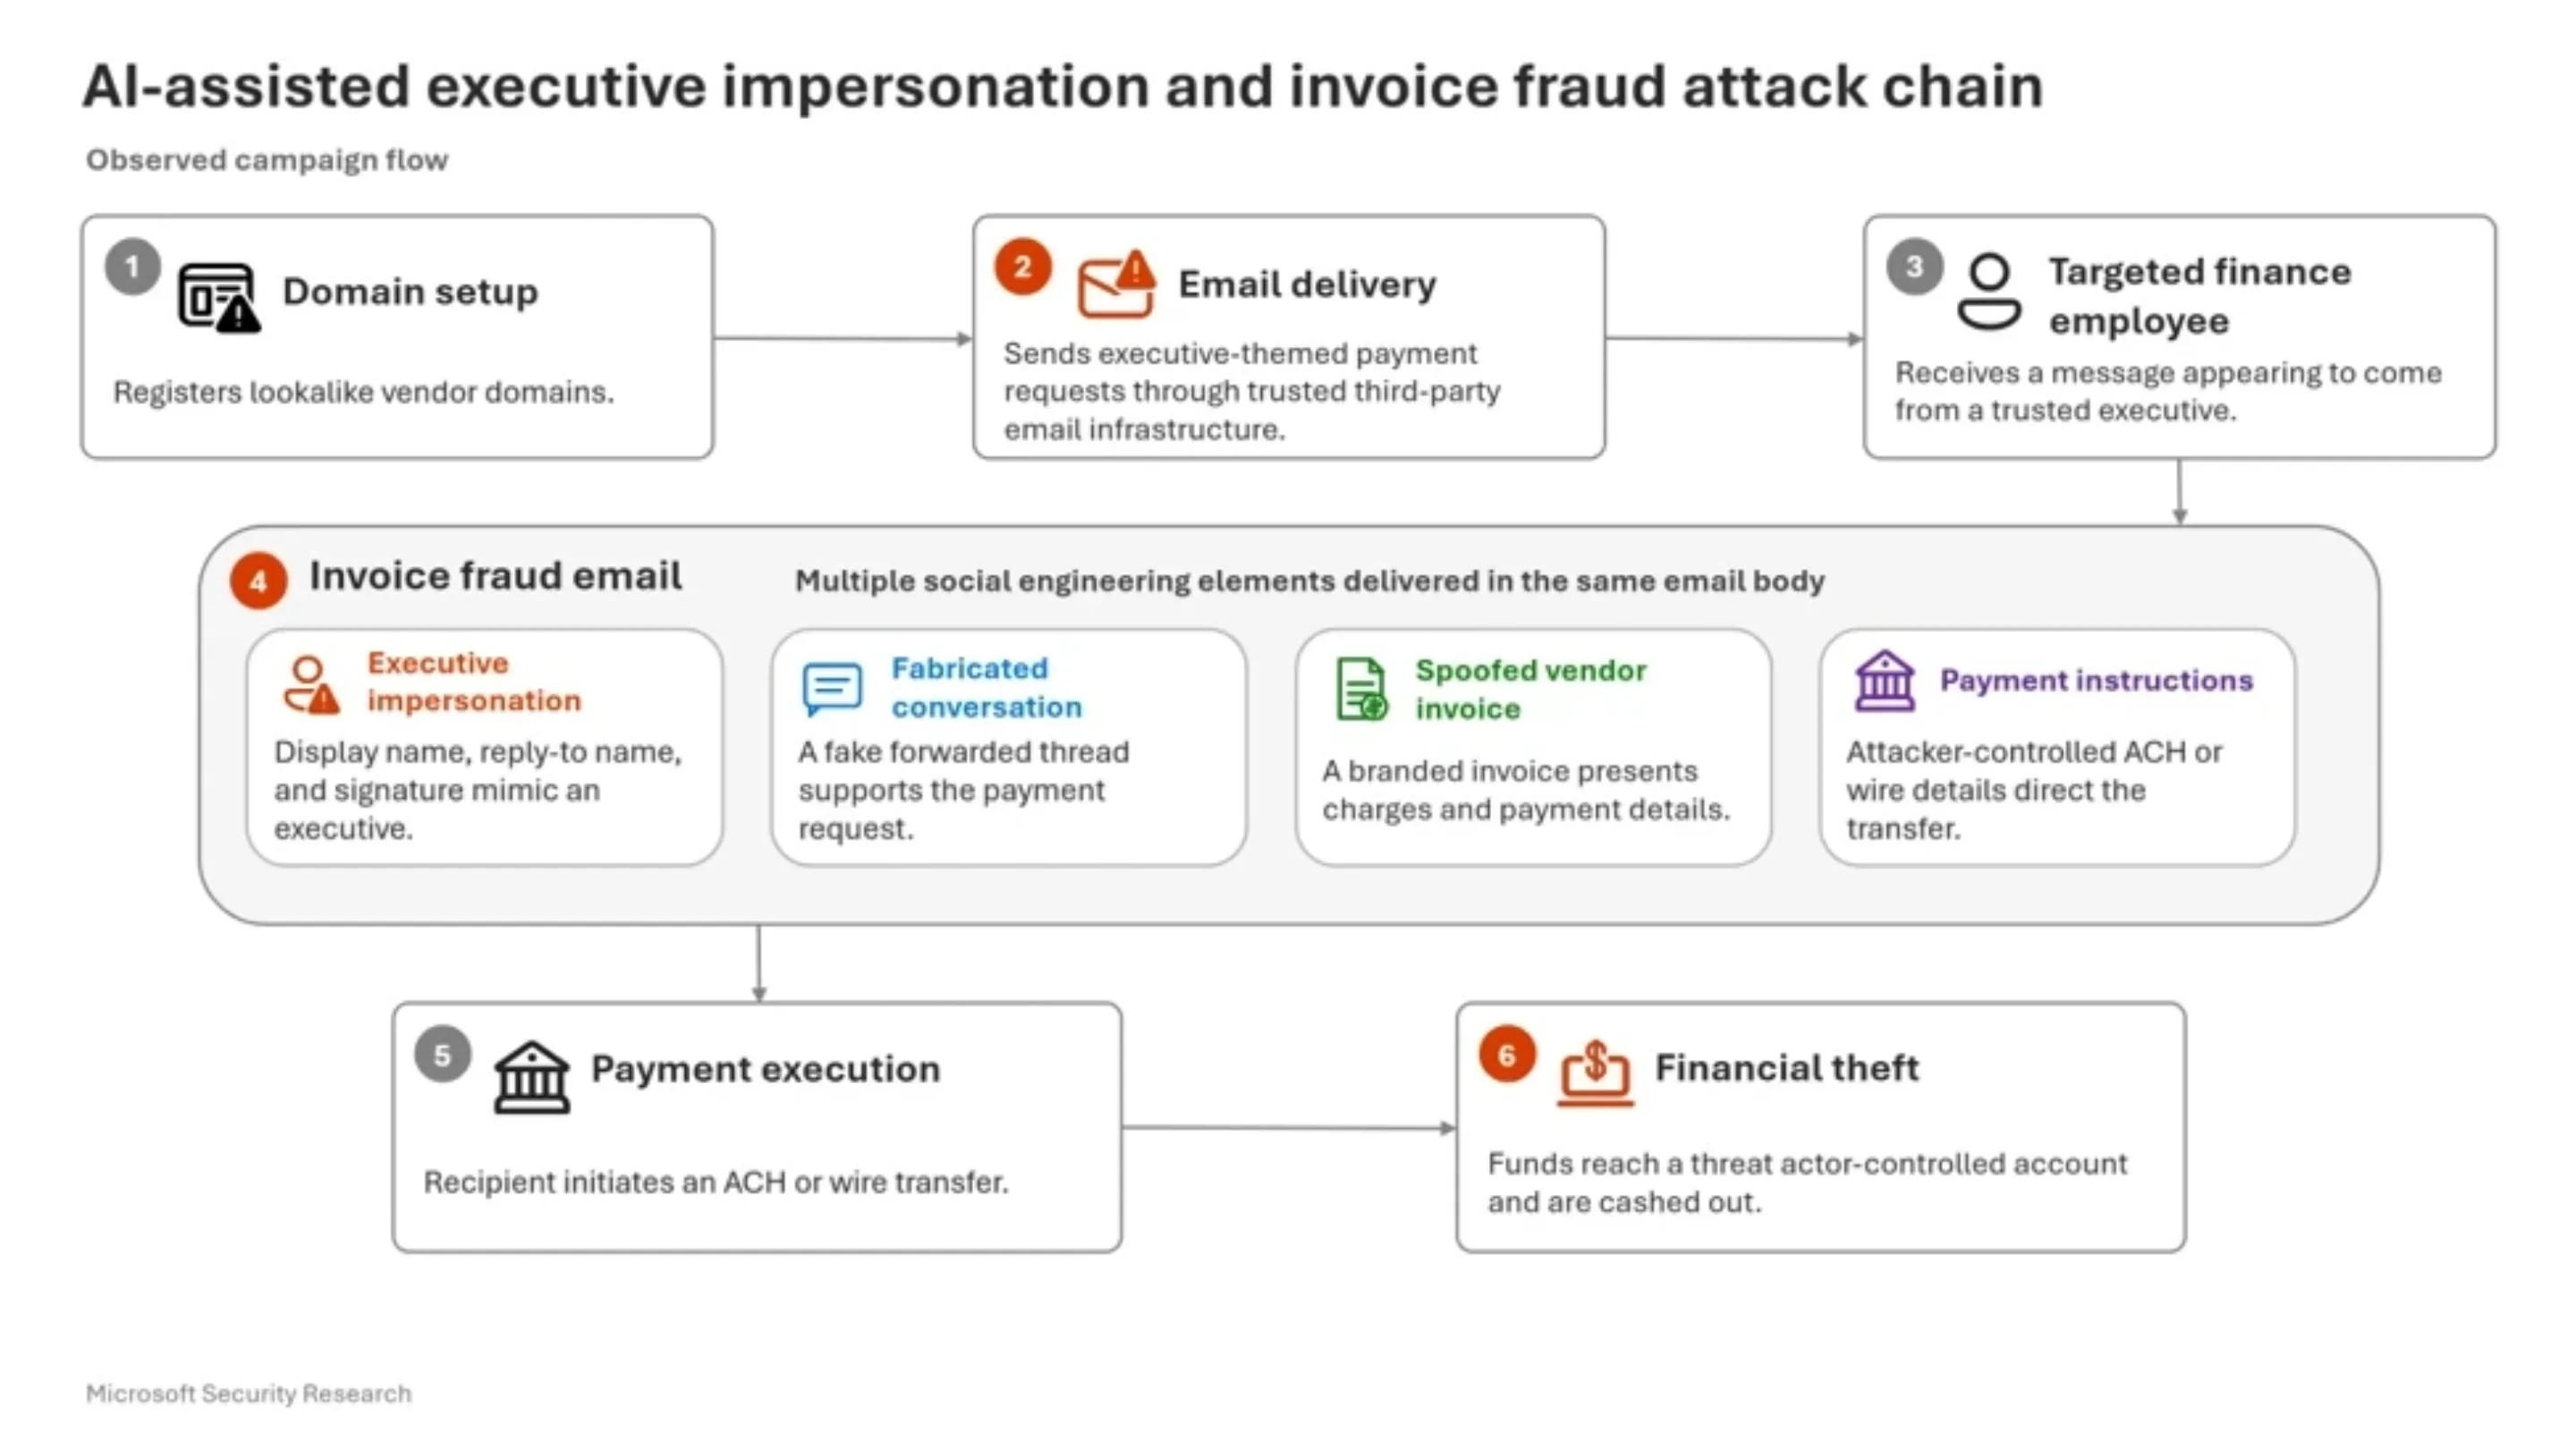
Uma das campanhas identificadas pela Microsoft enviou mais de 1 milhão de e-mails fraudulentos a organizações, com forte concentração de alvos nos Estados Unidos.
O esquema utiliza uma técnica conhecida como Business Email Compromise (BEC), na qual os criminosos se passam por executivos ou pessoas com autoridade dentro da empresa para induzir funcionários a realizar transferências financeiras.
Nesse caso, as mensagens simulavam comunicações entre executivos e fornecedores. Os criminosos utilizavam faturas falsas da ServiceNow, incluindo informações como nome da organização, identificação do cliente, valores, datas e outros elementos que ajudavam a dar aparência legítima ao pagamento solicitado.
A Microsoft esclareceu que não identificou comprometimento da ServiceNow. A empresa foi utilizada pelos criminosos apenas como parte da narrativa criada para tornar a fraude mais convincente.
O golpe também utilizava domínios semelhantes aos de empresas legítimas e mensagens estruturadas para aparentar uma conversa que já estaria acontecendo entre os envolvidos.
Como a inteligência artificial aumenta a escala do phishing
O diferencial da campanha está na utilização de recursos associados à IA generativa para produzir e personalizar o conteúdo das mensagens.
A inteligência artificial permite que criminosos criem rapidamente textos com aparência profissional, adaptem a comunicação para diferentes empresas e produzam falsas conversas de e-mail que parecem ter sido iniciadas anteriormente.
Isso reduz uma das principais limitações tradicionais do phishing: o tempo necessário para personalizar cada tentativa.
Em vez de produzir manualmente dezenas de mensagens, o criminoso pode trabalhar com modelos e automatizar a substituição de nomes, cargos, empresas, valores e contexto da negociação.
A Microsoft também encontrou indícios no código HTML das mensagens compatíveis com conteúdo produzido ou auxiliado por ferramentas de IA. Esses sinais, entretanto, não permitem determinar isoladamente qual ferramenta foi utilizada ou qual proporção do conteúdo foi gerada artificialmente.
O ponto central é outro: a IA tornou mais barato e escalável produzir golpes convincentes.
Mesmo assim, algumas inconsistências podem denunciar a fraude. Cabeçalhos de e-mail, domínios utilizados, endereços de remetentes e detalhes da suposta conversa podem apresentar divergências que uma análise cuidadosa consegue identificar.
Phishing com Passkeys mira contas Microsoft 365
A segunda campanha apresenta uma ameaça ainda mais diretamente relacionada à proteção de identidades corporativas.
Os criminosos utilizaram ligações telefônicas e mensagens SMS para se passar por integrantes do suporte técnico de uma organização. O argumento utilizado era a necessidade de atualizar ou configurar mecanismos de autenticação, incluindo Passkeys, MFA e SSO.
A vítima era então conduzida durante o processo de autenticação ou induzida a interagir com páginas e fluxos controlados pelos atacantes.
O uso de Passkeys como tema do golpe merece atenção. Passkeys não são uma vulnerabilidade e foram desenvolvidas justamente para oferecer resistência a ataques de phishing.
O problema está na engenharia social em torno da tecnologia. O usuário pode acreditar que está realizando uma configuração de segurança solicitada pelo departamento de TI, quando na realidade está entregando ao criminoso uma oportunidade para assumir sua identidade digital.
Ataques AiTM permitem contornar a autenticação
Entre as técnicas observadas está o Adversary-in-the-Middle (AiTM), método no qual o invasor se posiciona entre a vítima e o serviço legítimo de autenticação.
A intenção é capturar informações de autenticação ou tokens de sessão que possam permitir a continuidade do acesso mesmo depois que o usuário concluiu uma etapa de MFA.
Outra técnica observada envolve o device code flow. O criminoso pode induzir a vítima a inserir um código fornecido durante uma interação fraudulenta. A operação pode acabar autorizando um dispositivo ou cliente controlado pelo atacante.
Depois que a conta é comprometida, surge um segundo problema: persistência.
Os criminosos podem tentar registrar seus próprios métodos de autenticação na conta, como um número de telefone ou outro mecanismo de MFA. Com isso, o invasor procura criar uma forma de voltar à conta posteriormente sem depender novamente do phishing inicial.
Por essa razão, uma conta comprometida precisa ser investigada além da simples troca de senha. É necessário verificar métodos de MFA adicionados recentemente, sessões ativas, tokens, aplicativos autorizados e alterações de configuração.
Microsoft Graph vira ferramenta para reconhecimento e roubo de dados
Depois de assumir uma conta, os criminosos podem utilizar recursos legítimos da plataforma para descobrir o que existe dentro do ambiente.
O Microsoft Graph é especialmente importante nesse cenário porque fornece APIs para interação com diversos serviços Microsoft. Aplicações legítimas utilizam essas mesmas interfaces diariamente para consultar usuários, grupos, arquivos, mensagens, calendários e outros recursos.
Isso cria um desafio para a detecção.
Uma requisição feita ao Microsoft Graph não é automaticamente suspeita apenas porque foi realizada por um invasor. A chamada pode utilizar uma API legítima, um domínio legítimo e uma identidade aparentemente válida.
Na campanha analisada pela Microsoft, os invasores utilizaram o Graph para realizar reconhecimento do ambiente e consultar informações relacionadas a usuários, grupos, aplicações e permissões.
Também houve acesso a recursos do SharePoint e OneDrive, além da coleta de informações de caixas de e-mail.
A ameaça, portanto, evolui de um simples comprometimento de credencial para uma possível violação de dados na nuvem.
O comportamento observado pode seguir uma sequência semelhante a:
phishing → comprometimento da identidade → registro de novo MFA → reconhecimento pelo Graph → descoberta de arquivos e e-mails → coleta de dados → exfiltração.
Essa cadeia é particularmente importante para administradores porque mostra por que o monitoramento precisa ir além do login.
Uma autenticação realizada com sucesso pode ser legítima. O comportamento posterior da conta é que pode revelar o comprometimento.
Como melhorar a segurança na nuvem Microsoft
As duas campanhas mostram que a segurança na nuvem Microsoft precisa considerar tanto a identidade do usuário quanto o comportamento realizado depois da autenticação.
O primeiro passo é revisar regularmente os métodos de autenticação registrados nas contas. A inclusão inesperada de um novo telefone, aplicativo autenticador ou outro fator deve ser tratada como um evento que merece investigação.
Também é importante verificar sessões e tokens após um comprometimento confirmado, além de remover métodos de autenticação adicionados pelo invasor.
As organizações devem priorizar mecanismos resistentes a phishing, incluindo Passkeys, FIDO2 e Windows Hello for Business, combinados com políticas de Conditional Access adequadamente configuradas.
Outro ponto fundamental é monitorar o Microsoft Graph. Picos incomuns de consultas, enumeração de usuários e grupos, acesso atípico ao SharePoint ou OneDrive e grandes volumes de leitura de e-mails podem indicar que uma conta comprometida está sendo utilizada para reconhecimento ou coleta de dados.
As permissões concedidas a aplicativos e service principals também precisam ser revisadas periodicamente. Uma aplicação com acesso excessivamente amplo pode se transformar em um caminho adicional para dados corporativos.
Por fim, a conscientização dos usuários continua sendo uma camada essencial. Funcionários precisam entender que uma ligação ou SMS aparentemente enviado pelo suporte de TI não deve ser suficiente para autorizar uma alteração de MFA ou concluir um processo de autenticação.
A melhor defesa é estabelecer um procedimento independente para confirmar solicitações desse tipo.
As campanhas reveladas pela Microsoft deixam uma mensagem importante para administradores de sistemas: proteger uma conta não significa apenas impedir o roubo da senha. É necessário proteger todo o ciclo de identidade, desde a autenticação até os métodos de recuperação, tokens, aplicativos autorizados e utilização das APIs.
A combinação de IA generativa, engenharia social e APIs legítimas permite que os criminosos produzam ataques mais convincentes e operem por mais tempo sem depender de ferramentas obviamente maliciosas.
Por isso, organizações que utilizam Microsoft 365, SharePoint, OneDrive e Entra ID devem tratar a identidade como uma das principais fronteiras de segurança, mantendo auditoria contínua e capacidade de correlacionar eventos de autenticação com atividades posteriores na nuvem.
Auditar logs do Microsoft Graph, revisar métodos de MFA, restringir permissões de aplicações e treinar usuários contra phishing por voz e SMS são medidas que podem fazer a diferença entre uma tentativa de invasão e um comprometimento completo do ambiente.