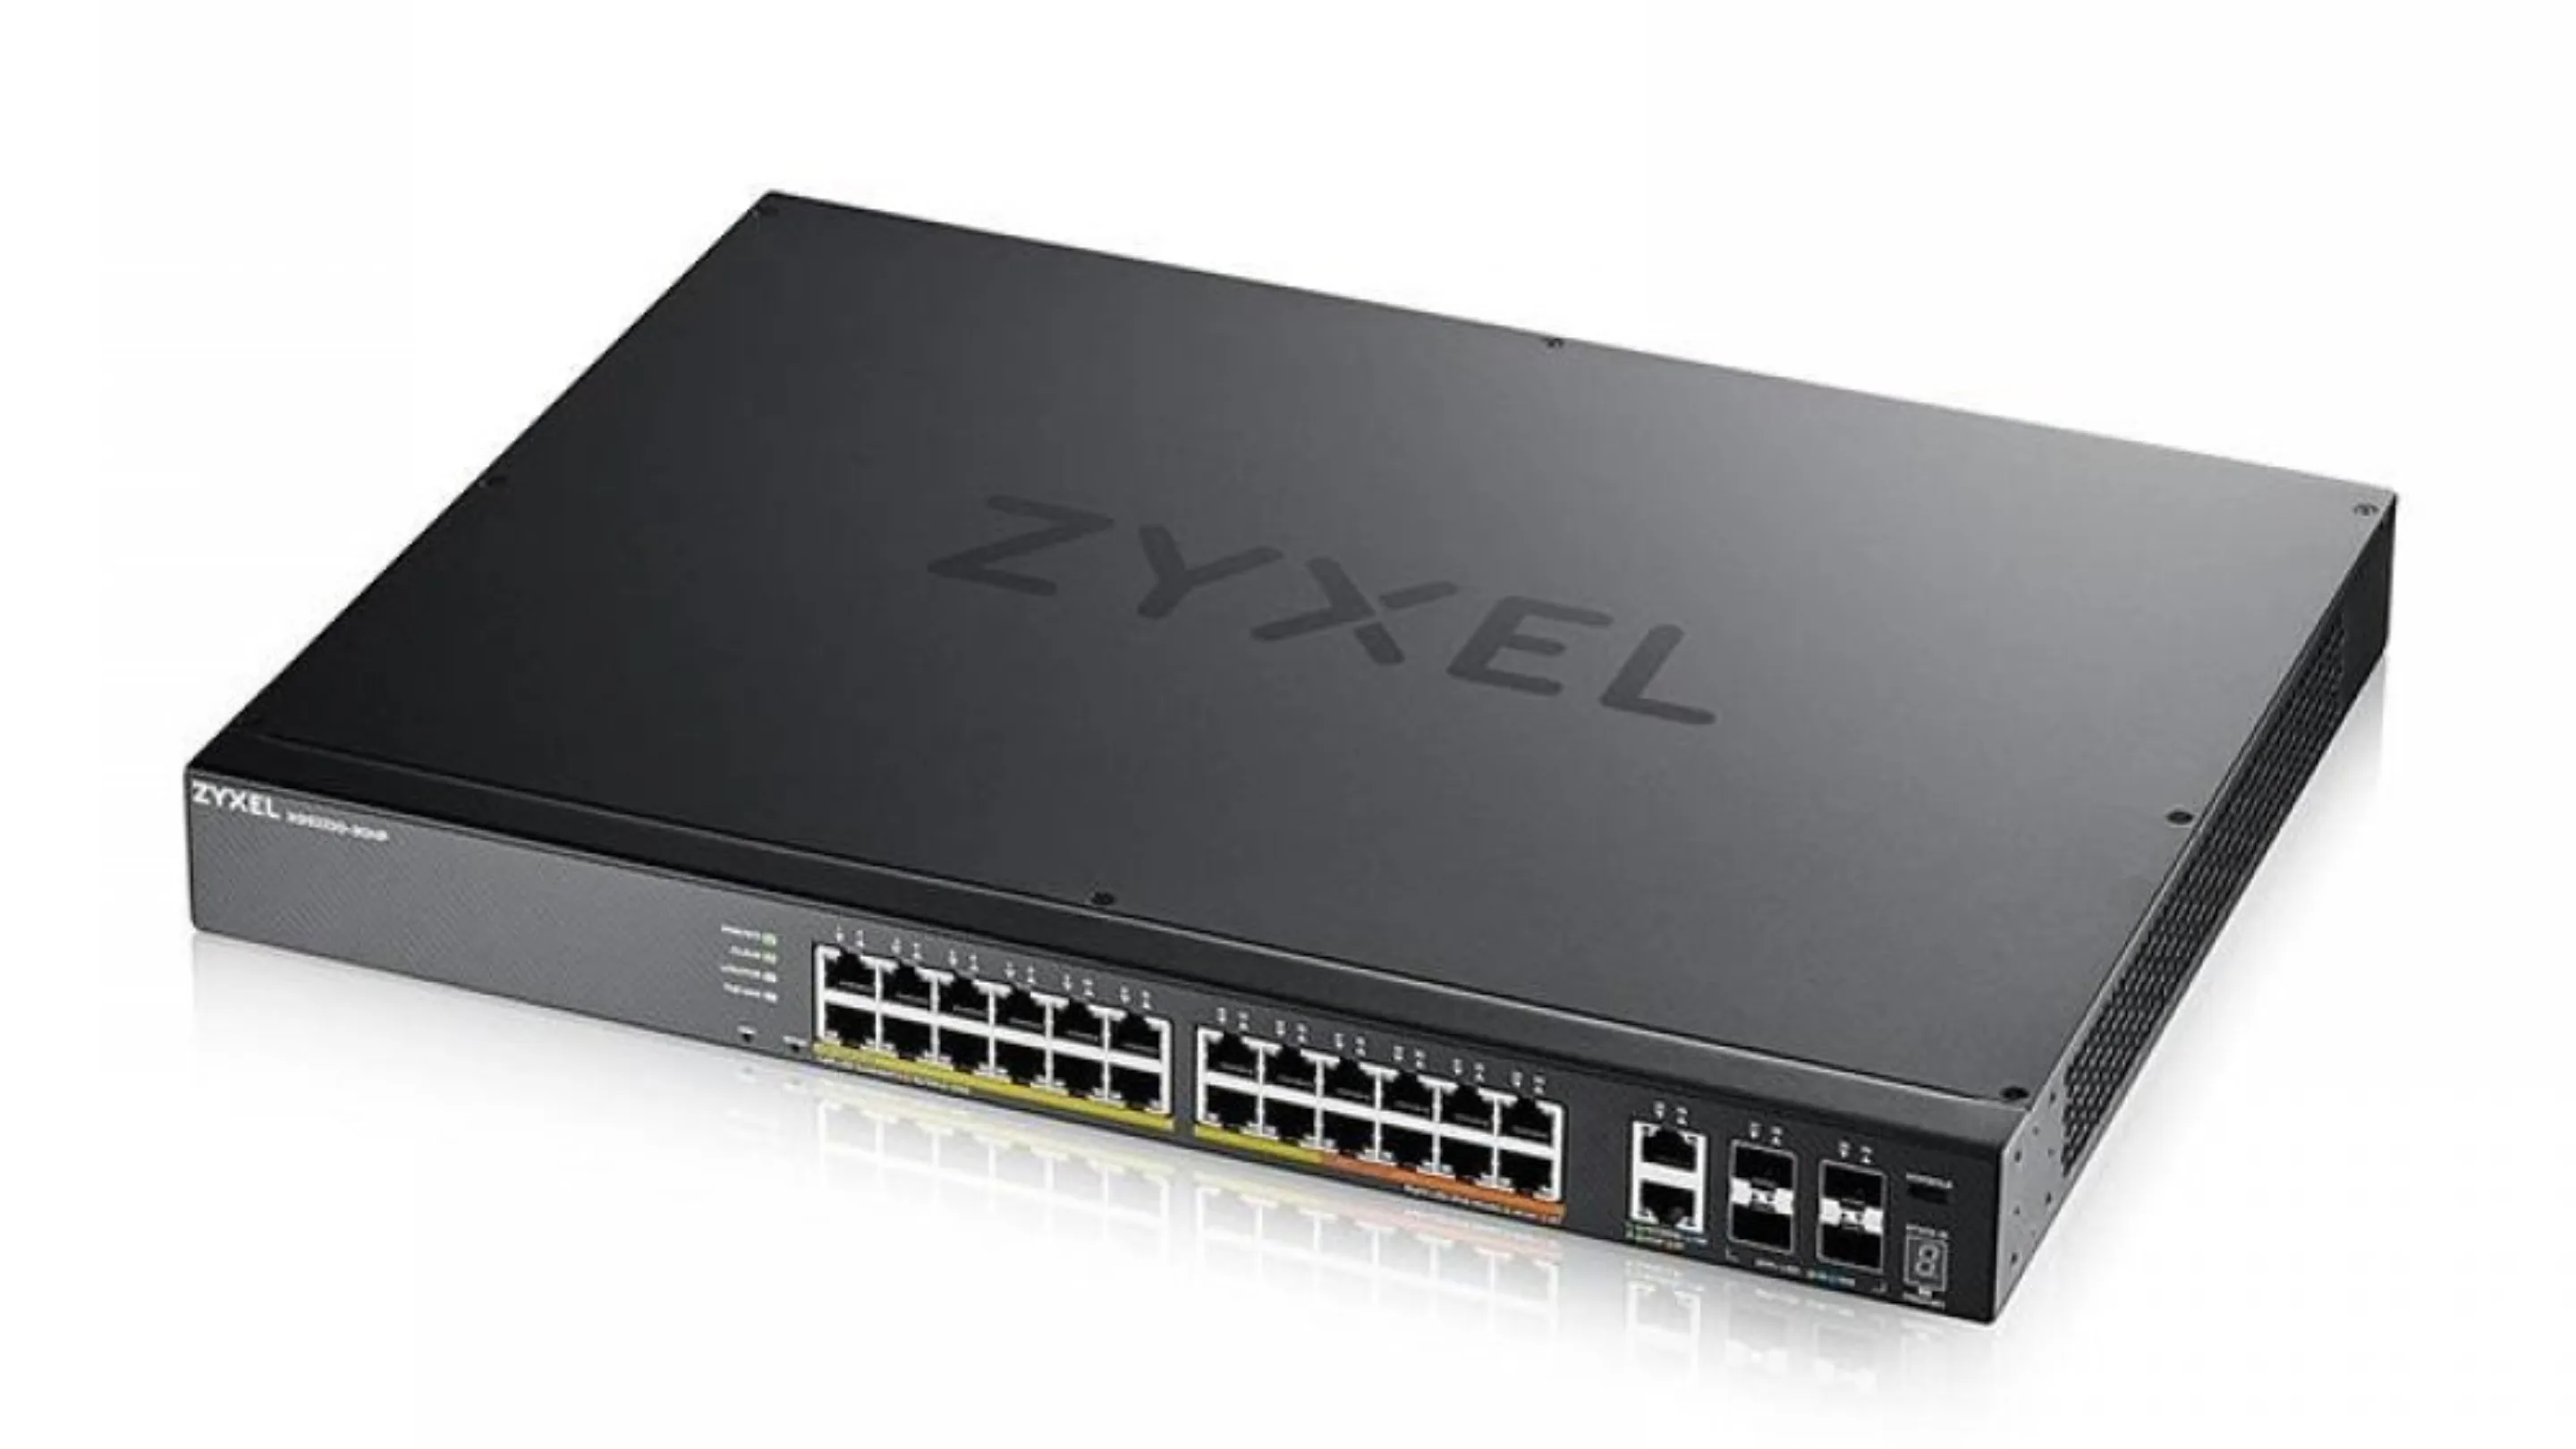
Uma campanha global de exploração de vulnerabilidades comprometeu 996 switches Zyxel em 48 países, utilizando uma falha de segurança que permaneceu ativa mesmo depois da instalação de uma atualização anterior do fabricante. O incidente envolve a vulnerabilidade CVE-2026-107441, uma falha de escrita fora dos limites de memória (out-of-bounds write) que afeta equipamentos da linha Zyxel GS1900 e permite a execução de comandos no sistema operacional sem autenticação prévia.
O caso chama a atenção porque os administradores que instalaram uma correção de segurança publicada em junho de 2026 acreditavam estar protegidos contra uma vulnerabilidade semelhante. Entretanto, uma investigação posterior identificou que os ataques exploravam uma segunda falha, independente da primeira, que continuava presente no firmware atualizado.
Para profissionais de infraestrutura, administradores Linux e equipes de segurança, o episódio demonstra como dispositivos aparentemente secundários podem representar um ponto crítico de comprometimento. Um switch invadido pode fornecer informações sobre a topologia da rede, credenciais administrativas e configurações internas, criando oportunidades para movimentação lateral e novos ataques.
Uma observação importante sobre a classificação: a Zyxel descreve a CVE-2026-107441 como uma vulnerabilidade de alta gravidade, com pontuação CVSS 3.1 de 8,8. A exploração exige acesso à rede local ou a um segmento adjacente, mas não depende de autenticação. Portanto, não se trata de uma falha que, segundo a classificação do fabricante, possa ser explorada indiscriminadamente pela internet.
O que aconteceu: a invasão em massa de switches Zyxel
A atividade maliciosa foi identificada pela empresa de inteligência de ameaças GreyNoise, que acompanha operações de exploração por meio de sua infraestrutura global de sensores. Os registros apontam que os ataques começaram aproximadamente em 17 de agosto de 2026.
A campanha, associada ao grupo de ameaças conhecido como Kapibala, resultou no comprometimento de 996 switches distribuídos por 48 países. Os pesquisadores relacionaram a atividade à operação Red Heron, anteriormente associada a ataques contra serviços corporativos, incluindo instalações do sistema de controle de versões Gitea.
O interesse dos invasores não estava limitado à indisponibilidade dos equipamentos. Depois de conseguir executar comandos no sistema operacional dos switches, os criminosos utilizaram scripts para coletar informações que poderiam facilitar outras invasões.
Entre os dados extraídos estavam:
- Arquivos de configuração dos switches, que podem revelar endereçamento IP, VLANs, regras de encaminhamento e detalhes da infraestrutura.
- Hashes das credenciais de root, que representam material sensível para tentativas posteriores de recuperação de senhas.
- Informações sobre a rede, úteis para identificar dispositivos conectados, segmentos internos e possíveis alvos adicionais.
Esse tipo de comprometimento é especialmente perigoso porque um switch ocupa uma posição estratégica na infraestrutura. Diferentemente de uma estação de trabalho isolada, ele participa diretamente da comunicação entre servidores, computadores, pontos de acesso e outros equipamentos.
Com acesso às configurações, um invasor pode compreender a organização da rede e preparar ataques direcionados. Mesmo quando não consegue comprometer imediatamente outros sistemas, o conhecimento da topologia representa uma vantagem significativa para operações de espionagem e movimentação lateral.
A confusão técnica entre o patch antigo e o novo exploit
Um dos aspectos mais preocupantes do incidente foi a identificação inicial incorreta da vulnerabilidade explorada.
Em 16 de junho de 2026, a Zyxel publicou uma atualização para corrigir a CVE-2026-7273, uma falha de stack-based buffer overflow no programa CGI responsável por determinadas operações da interface de gerenciamento dos switches GS1900.
A vulnerabilidade permitia que um atacante sem autenticação, mas com acesso à rede local ou adjacente, enviasse requisições HTTP especialmente construídas para provocar corrupção de memória e executar comandos no equipamento.
Quando a GreyNoise divulgou a campanha, em setembro, a exploração foi inicialmente atribuída a essa vulnerabilidade. A situação ganhou ainda mais visibilidade quando a CISA adicionou a CVE-2026-7273 ao catálogo Known Exploited Vulnerabilities (KEV), reconhecendo sua exploração ativa.
Entretanto, uma investigação conduzida pela empresa de segurança de firmware Binarly revelou que havia outro problema por trás dos ataques.
Durante a análise de uma infraestrutura utilizada pelos criminosos, os pesquisadores encontraram um arquivo contendo um exploit em Python, ofuscado para dificultar sua inspeção. A análise demonstrou que o código continuava funcionando em equipamentos que já haviam recebido as atualizações destinadas a corrigir a CVE-2026-7273.
Um detalhe chamou particularmente a atenção: o exploit verificava as versões de firmware que já continham a correção anterior. Isso indicava que os invasores conheciam as alterações introduzidas pelo fabricante e conseguiam contorná-las.
A Binarly comunicou suas descobertas à Zyxel em 29 de setembro. O fabricante confirmou a existência de uma vulnerabilidade distinta em 11 de outubro e atribuiu a ela o identificador CVE-2026-107441.
A descoberta demonstra que corrigir uma vulnerabilidade específica não significa necessariamente eliminar todos os caminhos de exploração existentes no mesmo componente de software.
A mecânica do desvio: como a escrita fora dos limites funcionava
A nova vulnerabilidade está relacionada ao processamento de parâmetros HTTP pelo programa dispatcher.cgi, componente associado à interface web de gerenciamento dos equipamentos.
O problema envolve a maneira como o firmware recebe e copia os parâmetros enviados em uma requisição POST. O código utilizava estruturas de memória com capacidade limitada, mas não realizava verificações suficientemente rigorosas sobre o tamanho dos valores recebidos e a quantidade de parâmetros processados.
Em condições normais, o programa deveria conferir esses limites antes de copiar os dados para os buffers de memória. Entretanto, a implementação apresentava uma falha na validação do contador de parâmetros.
O exploit aproveitava essa inconsistência para manipular o contador antes que as verificações necessárias fossem concluídas. Com isso, o processamento podia ultrapassar os limites esperados e provocar uma escrita fora dos limites da memória (CWE-787).
O resultado era a possibilidade de corromper regiões de memória utilizadas pelo programa, interferindo em seu fluxo de execução e abrindo caminho para a execução de comandos no sistema operacional.
O aspecto mais importante é que a exploração não dependia de uma conta administrativa previamente comprometida. Uma requisição HTTP cuidadosamente construída podia acionar a falha sem autenticação, desde que o atacante tivesse conectividade com a interface vulnerável.
A atualização anterior havia introduzido verificações para impedir o estouro de buffer associado à CVE-2026-7273. Contudo, essas proteções não eliminavam o problema independente no tratamento dos parâmetros.
Na correção mais recente, a Zyxel implementou limites para os parâmetros e validações adicionais da quantidade de elementos processados antes da cópia dos dados para a memória.
Modelos de switches Zyxel afetados e status da atualização
O comunicado oficial publicado pela Zyxel em 3 de novembro de 2026 identifica dez modelos da família GS1900 afetados pela CVE-2026-107441.
As versões vulneráveis incluem os firmwares indicados pelo fabricante como anteriores ou iguais às respectivas compilações terminadas em .2. As correções foram disponibilizadas em 22 de outubro de 2026, com versões terminadas em .3.
Atenção: a instalação do firmware que corrigiu a CVE-2026-7273 não garante proteção contra a nova vulnerabilidade. Administradores precisam conferir especificamente se os equipamentos estão executando as compilações .3 correspondentes aos seus modelos.
O comunicado também esclarece que equipamentos não relacionados na lista de modelos afetados não foram identificados como vulneráveis a essa falha específica.
Medidas urgentes de mitigação para administradores de rede
A confirmação da CVE-2026-107441 exige uma resposta imediata das equipes responsáveis pela infraestrutura. Como a campanha já demonstrou capacidade de comprometer equipamentos em diferentes países, não basta aguardar a próxima janela convencional de manutenção.
A recomendação é tratar todos os switches Zyxel GS1900 afetados como ativos prioritários de segurança.
1. Atualize imediatamente o firmware
O primeiro procedimento é identificar os modelos GS1900 presentes no ambiente e conferir suas versões de firmware.
Instale a compilação .3 correspondente ao modelo, conforme a tabela anterior. Não considere a atualização de junho, destinada à CVE-2026-7273, suficiente para proteger os equipamentos.
Antes da atualização, é recomendável:
- Exportar uma cópia da configuração atual do switch.
- Registrar a versão de firmware instalada.
- Obter o arquivo de atualização correspondente exatamente ao modelo do equipamento.
- Executar a atualização seguindo as instruções do fabricante.
- Reiniciar o dispositivo, quando necessário, e confirmar a versão instalada.
- Verificar se VLANs, portas, regras e configurações administrativas continuam funcionando corretamente.
Em ambientes com dezenas ou centenas de equipamentos, mantenha um inventário centralizado para evitar que algum switch permaneça executando uma versão vulnerável.
2. Isole a VLAN de gerenciamento
A interface administrativa de um switch não deve ficar acessível indiscriminadamente por todos os segmentos da rede.
Uma medida importante é criar uma VLAN exclusiva para gerenciamento, permitindo acesso somente a partir de estações administrativas, servidores de gestão ou equipamentos autorizados.
Essa segmentação reduz a superfície de ataque e dificulta que um invasor que comprometa uma estação de trabalho consiga alcançar diretamente a interface web dos switches.
Também é recomendável implementar listas de controle de acesso (ACLs) para restringir quais endereços IP podem estabelecer conexões administrativas.
3. Bloqueie o gerenciamento pela internet
A interface web dos equipamentos não deve ficar exposta diretamente à internet.
Administradores precisam revisar regras de firewall, NAT e encaminhamento de portas para garantir que serviços administrativos não estejam disponíveis pela WAN.
Quando o gerenciamento remoto for necessário, utilize uma VPN corporativa com autenticação forte e restrições de acesso por origem.
Também vale verificar se os switches estão acessíveis por segmentos internos que não deveriam possuir privilégios administrativos. A segmentação precisa considerar não apenas o acesso externo, mas também possíveis ameaças originadas dentro da própria rede.
4. Troque credenciais e investigue possíveis invasões
A extração de hashes de credenciais de root durante a campanha torna necessária uma revisão das informações de autenticação.
Os administradores devem:
- Alterar as senhas administrativas dos equipamentos.
- Substituir credenciais reutilizadas em outros dispositivos.
- Revisar contas administrativas e remover acessos desnecessários.
- Verificar alterações inesperadas nas configurações.
- Investigar registros de acesso à interface web.
- Procurar configurações de DNS, gateways, VLANs e portas que tenham sido modificadas sem autorização.
É importante compreender que atualizar o firmware não remove automaticamente uma possível persistência maliciosa.
Se houver indícios de comprometimento, o equipamento precisa passar por uma investigação específica. Dependendo das evidências, pode ser necessário restaurar uma configuração confiável ou realizar uma redefinição de fábrica, seguida de atualização e reconfiguração segura.
Também é recomendável preservar registros e configurações suspeitas antes de executar procedimentos destrutivos, especialmente em ambientes corporativos que exigem investigação forense.
5. Monitore a infraestrutura depois da correção
A atualização deve ser acompanhada de monitoramento contínuo.
Equipes de segurança podem procurar requisições HTTP anormais direcionadas às interfaces de gerenciamento, alterações inesperadas de configuração e tentativas de comunicação com destinos externos desconhecidos.
Em ambientes Linux, ferramentas de monitoramento de rede, como Suricata, Zeek e sistemas de centralização de logs, podem ajudar a identificar comportamentos suspeitos.
A ausência de alertas, entretanto, não comprova que um switch nunca foi comprometido. O monitoramento deve ser combinado com auditorias de configuração e revisão dos controles de acesso.
Conclusão: a importância da auditoria profunda de firmware
O incidente envolvendo os switches Zyxel GS1900 demonstra que a segurança de dispositivos de infraestrutura depende de muito mais do que a instalação de atualizações pontuais.
A campanha atribuída ao grupo Kapibala expôs uma situação particularmente preocupante: uma correção anterior para uma vulnerabilidade conhecida não eliminou outro caminho de exploração existente no mesmo componente do firmware.
A descoberta da CVE-2026-107441 também reforça a importância da análise aprofundada de firmware. Vulnerabilidades em programas CGI, componentes de gerenciamento e rotinas de processamento de requisições podem oferecer oportunidades de comprometimento mesmo em equipamentos que não são tradicionalmente tratados como servidores ou estações de trabalho.
Para administradores de redes, a principal lição é que switches precisam receber o mesmo nível de atenção dedicado a firewalls, servidores e outros ativos críticos. Inventário atualizado, segmentação, controle de acesso, monitoramento e aplicação rápida de correções são medidas fundamentais para reduzir riscos.