A vulnerabilidade no Langflow identificada como CVE-2026-105740 acende um alerta para desenvolvedores, administradores de sistemas e profissionais de segurança que utilizam plataformas de orquestração de inteligência artificial. A falha permite a execução remota de código (RCE) no servidor, abrindo caminho para que usuários autenticados, mesmo sem privilégios administrativos, executem comandos arbitrários no sistema operacional. O problema afeta versões anteriores à 1.9.0 e recebeu classificação crítica, com pontuação CVSS 3.1 de 9,9.
O risco vai além de um componente isolado. O Langflow é utilizado para criar fluxos de trabalho com modelos de linguagem, agentes de IA e integrações com serviços externos. Quando uma instância fica exposta à internet sem controles adequados, uma falha na execução de comandos pode comprometer não apenas a aplicação, mas também credenciais, dados e outros recursos acessíveis pelo processo do servidor.
Neste artigo, você entenderá como a falha funciona, por que o Model Context Protocol (MCP) faz parte do cenário de risco e quais medidas devem ser adotadas para reduzir a exposição. Também é importante observar uma distinção técnica: embora a versão 1.9.0 corrija o vetor descrito na CVE-2026-105740, uma correção posterior, disponibilizada na versão 1.10.3, reforçou a proteção no ponto em que os comandos são efetivamente executados. Por isso, a recomendação para ambientes de produção é utilizar uma versão atualizada que inclua essa correção posterior.
Como a vulnerabilidade no Langflow funciona
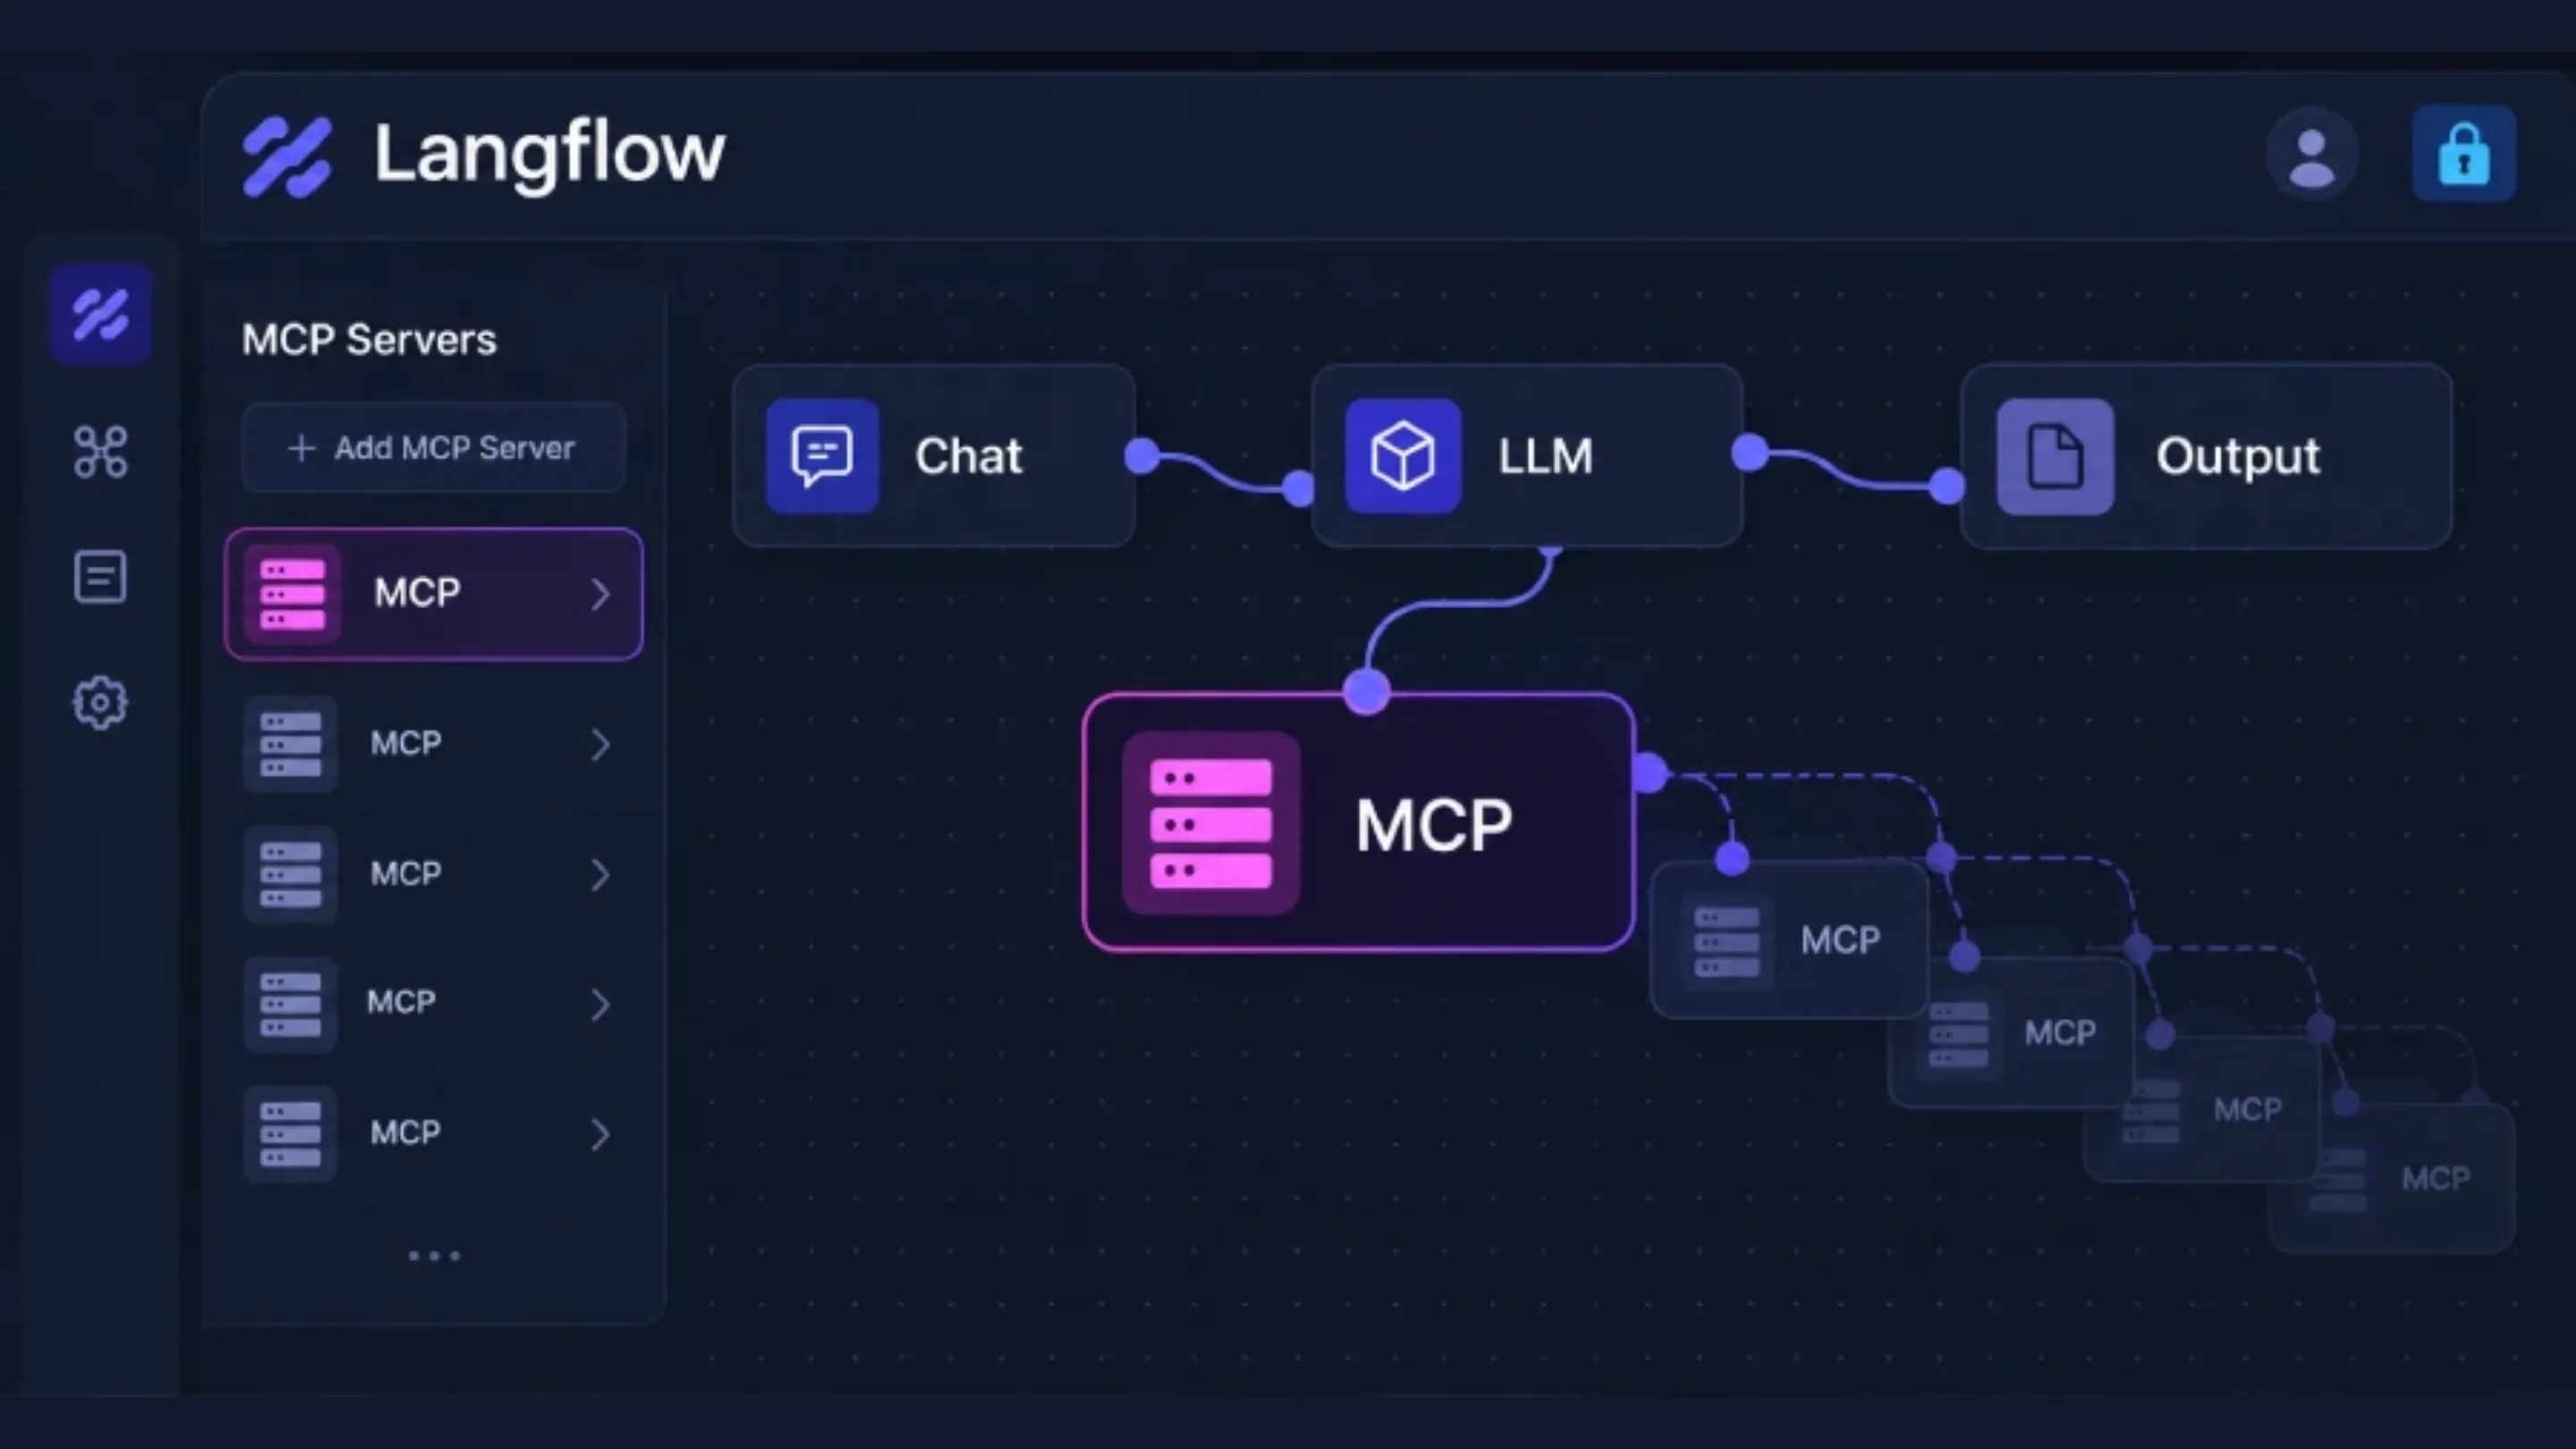
O Langflow é uma plataforma de código aberto que permite construir aplicações de inteligência artificial por meio de fluxos visuais. Em vez de desenvolver manualmente todas as integrações, o usuário conecta componentes que representam modelos, ferramentas, fontes de dados e agentes.
O projeto ganhou espaço entre desenvolvedores que precisam prototipar e implantar aplicações baseadas em grandes modelos de linguagem (LLMs). A ferramenta também oferece suporte a integrações com o Model Context Protocol, protocolo criado para padronizar a comunicação entre aplicações de IA e ferramentas externas.
Essa flexibilidade, entretanto, exige controles rigorosos sobre a execução de processos. O problema identificado na CVE-2026-105740 está justamente na maneira como o Langflow trata a configuração de servidores MCP que utilizam o transporte stdio, responsável pela comunicação por entrada e saída padrão entre processos locais.
De acordo com o aviso de segurança publicado pelo projeto, versões anteriores à 1.9.0 permitiam que um usuário autenticado fornecesse um comando que era encaminhado diretamente ao interpretador de comandos bash -c, sem validação adequada, lista de permissões ou isolamento específico para essa execução. A configuração também aceitava variáveis de ambiente arbitrárias, incluindo possibilidades de manipulação de LD_PRELOAD e PATH.
Por que o transporte stdio representa um risco
O transporte stdio não é, por si só, uma vulnerabilidade. Ele é um mecanismo legítimo para iniciar um processo local e trocar mensagens com ele. O problema aparece quando uma aplicação permite que dados controlados pelo usuário determinem quais comandos serão executados, sem verificar se essas operações são autorizadas.
Na prática, a configuração de um servidor MCP pode conter o comando que inicia o processo, seus argumentos e variáveis de ambiente. Quando esses valores são tratados como confiáveis, um atacante pode transformar uma função de integração em um mecanismo de execução de código no sistema hospedeiro.
A exploração não depende necessariamente de uma conta administrativa. Segundo o aviso oficial, qualquer usuário autenticado com acesso às configurações pertinentes pode explorar o vetor, o que torna o controle de permissões internas tão importante quanto a proteção do acesso externo.
Como ocorre a execução remota de código
O fluxo de exploração descrito no aviso técnico pode ser resumido em quatro etapas:
- Obtenção de acesso: o invasor consegue autenticar-se na aplicação ou aproveita uma configuração de autenticação insegura.
- Alteração da configuração MCP: o atacante registra um servidor que utiliza o transporte stdio e fornece valores maliciosos no campo de comando ou nas variáveis de ambiente.
- Execução no servidor: quando o Langflow tenta carregar ou consultar a configuração do servidor MCP, o comando pode ser executado no contexto do processo da aplicação.
- Comprometimento do ambiente: dependendo das permissões disponíveis, o invasor pode acessar arquivos, coletar credenciais, modificar dados ou estabelecer comunicação com uma infraestrutura externa.
O uso de variáveis como LD_PRELOAD pode permitir a interferência no carregamento de bibliotecas de um processo, enquanto a alteração de PATH pode modificar a resolução de executáveis. Esses mecanismos ampliam as possibilidades de abuso quando não existe validação adequada.
Em cenários mais graves, a execução de comandos pode permitir a abertura de um shell reverso, por meio do qual o invasor estabelece uma conexão de saída para controlar remotamente o sistema comprometido. O impacto concreto depende das permissões do processo, das restrições de rede e dos controles aplicados ao ambiente.
Ataques contra o Langflow e os riscos de exploração em massa
A divulgação de uma falha de execução remota de código em uma plataforma de IA exige atenção porque serviços expostos podem ser encontrados por mecanismos automatizados de varredura. Atacantes frequentemente procuram interfaces acessíveis pela internet, configurações inseguras e credenciais previsíveis antes de tentar explorar vulnerabilidades conhecidas.
No caso do Langflow, há registros públicos de exploração de outras falhas da plataforma. A Previdian mantém um catálogo de vulnerabilidades exploradas, com evidências obtidas por sensores e honeypots. Esse histórico demonstra que aplicações Langflow vulneráveis já despertaram interesse operacional de agentes maliciosos. Entretanto, os números registrados para outras CVEs não devem ser atribuídos automaticamente à CVE-2026-105740.
A alegação específica de mais de 1.400 tentativas de ataque associadas a esta falha exige uma fonte que confirme o período observado, os indicadores e a vinculação direta com a CVE. Sem essa confirmação independente, o número não deve ser apresentado como uma estatística comprovada de exploração desta vulnerabilidade.
Login automático e exposição de credenciais
Um dos pontos mais importantes na proteção do Langflow é a configuração de autenticação. A documentação oficial alerta que o modo de login automático pode permitir que usuários compartilhem um ambiente visual com privilégios elevados. A configuração LANGFLOW_AUTO_LOGIN=true deve, portanto, ser tratada como inadequada para instalações de produção expostas a usuários não confiáveis.
Também é necessário investigar tentativas de acesso ao endpoint /api/v1/auto_login, principalmente quando o login automático deveria estar desativado. A presença de requisições suspeitas, isoladamente, não comprova uma invasão, mas pode indicar tentativas de aproveitar configurações inseguras.
Outro alvo importante é a variável LANGFLOW_SECRET_KEY, utilizada para proteger informações sensíveis e, em determinadas configurações, assinar tokens. Se houver evidências de que essa chave foi exposta, a organização deverá considerar o incidente um possível comprometimento de credenciais e executar um procedimento de resposta, incluindo a rotação de segredos e a avaliação de tokens e dados que dependem deles.
Como proteger sua instância do Langflow imediatamente
A primeira medida é identificar todas as instâncias em execução, incluindo ambientes de desenvolvimento, contêineres Docker, servidores de testes e implantações em Kubernetes. Instalações esquecidas ou utilizadas temporariamente também podem representar pontos de entrada.
1. Atualize para uma versão corrigida
A versão 1.9.0 corrigiu o vetor original da CVE-2026-105740, introduzindo validações para os comandos e argumentos utilizados na configuração dos servidores MCP. Entretanto, a orientação mais segura é atualizar para a versão 1.10.3 ou posterior, pois essa versão também aplica controles no ponto de execução, abrangendo configurações que poderiam chegar por fluxos e outros caminhos internos.
Não considere a atualização concluída apenas porque a interface informa que o Langflow está funcionando. Verifique a versão efetivamente instalada no ambiente que recebe as requisições, inclusive dentro dos contêineres e nos serviços gerenciados por ferramentas de orquestração.
2. Desative o login automático
Configure a seguinte variável de ambiente:
LANGFLOW_AUTO_LOGIN=falseDefina também credenciais fortes para a conta administrativa e armazene-as em um gerenciador de segredos. A documentação recomenda configurar explicitamente LANGFLOW_SUPERUSER_PASSWORD quando o login automático está desativado.
Em ambientes compartilhados ou de produção, avalie ainda desabilitar o cadastro público de usuários e restringir a criação de contas administrativas. A autenticação precisa ser efetivamente exigida, não apenas configurada na interface.
3. Restrinja o acesso à rede
Evite publicar diretamente a porta do Langflow na internet. Quando possível, mantenha o serviço em uma rede privada e permita o acesso apenas por uma VPN, uma rede administrativa ou um proxy reverso com autenticação.
Em implantações com Docker ou Kubernetes, aplique também controles de saída. Uma aplicação comprometida pode tentar estabelecer conexões externas, acessar serviços internos ou alcançar metadados de infraestrutura em nuvem. Restringir essas comunicações pode reduzir o impacto de uma exploração bem-sucedida.
Execute o serviço com o menor conjunto possível de privilégios e evite montar diretórios sensíveis do sistema hospedeiro no contêiner. Essas medidas não substituem a correção, mas ajudam a limitar os danos.
4. Audite os servidores MCP e os registros de acesso
Revise as configurações de servidores MCP, principalmente as criadas ou modificadas recentemente. Investigue comandos inesperados, executáveis fora dos caminhos habituais, argumentos suspeitos e variáveis de ambiente que não deveriam estar presentes.
Dê atenção às requisições direcionadas aos endpoints:
- /api/v2/mcp/servers/, para investigar alterações nas configurações dos servidores MCP;
- /api/v1/auto_login, para identificar possíveis tentativas de aproveitar o login automático.
Cruze os registros da aplicação com os logs do proxy reverso, do sistema operacional e da infraestrutura de contêineres. Procure processos filhos inesperados, conexões de saída desconhecidas, arquivos recém-criados e acessos incomuns a arquivos de configuração.
Não basta remover uma configuração suspeita. Se houver indícios de execução de código, trate o caso como um possível incidente de segurança: preserve os registros, isole a instância afetada, identifique o alcance do comprometimento e avalie a reconstrução do ambiente a partir de uma imagem confiável.
5. Troque segredos se houver suspeita de comprometimento
Caso a investigação indique acesso não autorizado, considere comprometidos os segredos que poderiam ser lidos pelo processo do Langflow. Isso inclui a LANGFLOW_SECRET_KEY, chaves de API de modelos de IA, credenciais de bancos de dados e tokens de serviços conectados.
Gere novos segredos, revogue as credenciais antigas quando possível e verifique se existem contas, fluxos ou configurações persistentes que não foram criados pela equipe. A troca de chaves deve ocorrer como parte de uma resposta coordenada, pois alterar apenas uma variável não elimina necessariamente o acesso já obtido pelo invasor.
A documentação oficial do projeto também recomenda definir uma chave própria para ambientes de produção e evitar a exposição desprotegida das portas do serviço.
O que a falha revela sobre a segurança dos agentes de IA
O incidente evidencia um desafio crescente na adoção de aplicações baseadas em inteligência artificial: agentes e fluxos de trabalho frequentemente precisam acessar arquivos, executar ferramentas e conversar com serviços externos. Essas capacidades ampliam a utilidade das aplicações, mas também criam novas superfícies de ataque.
O MCP facilita a integração entre modelos de IA e ferramentas, mas não deve ser interpretado como uma camada automática de segurança. Cabe à aplicação validar comandos, restringir permissões, controlar variáveis de ambiente e impedir que configurações fornecidas por usuários se transformem em instruções executáveis sem autorização.
Para equipes de desenvolvimento e operações, a resposta deve fazer parte de uma estratégia de DevSecOps. Isso significa incluir análise de dependências, atualizações de segurança, gerenciamento de segredos, revisão de permissões e monitoramento contínuo desde o desenvolvimento até a operação.
Também é importante separar ambientes de experimentação e produção. Uma configuração aceitável para um protótipo local pode ser perigosa quando o mesmo serviço é publicado em uma rede corporativa ou na internet.
A vulnerabilidade no Langflow reforça, portanto, uma lição fundamental: ferramentas de IA precisam dos mesmos controles rigorosos aplicados a qualquer serviço capaz de executar código e acessar informações sensíveis.
Atualize o Langflow para uma versão que inclua as correções de segurança, revise suas configurações MCP e compartilhe este alerta com as equipes de infraestrutura, desenvolvimento e segurança da informação. Em aplicações expostas à internet, agir preventivamente é muito mais seguro do que esperar por evidências de comprometimento.