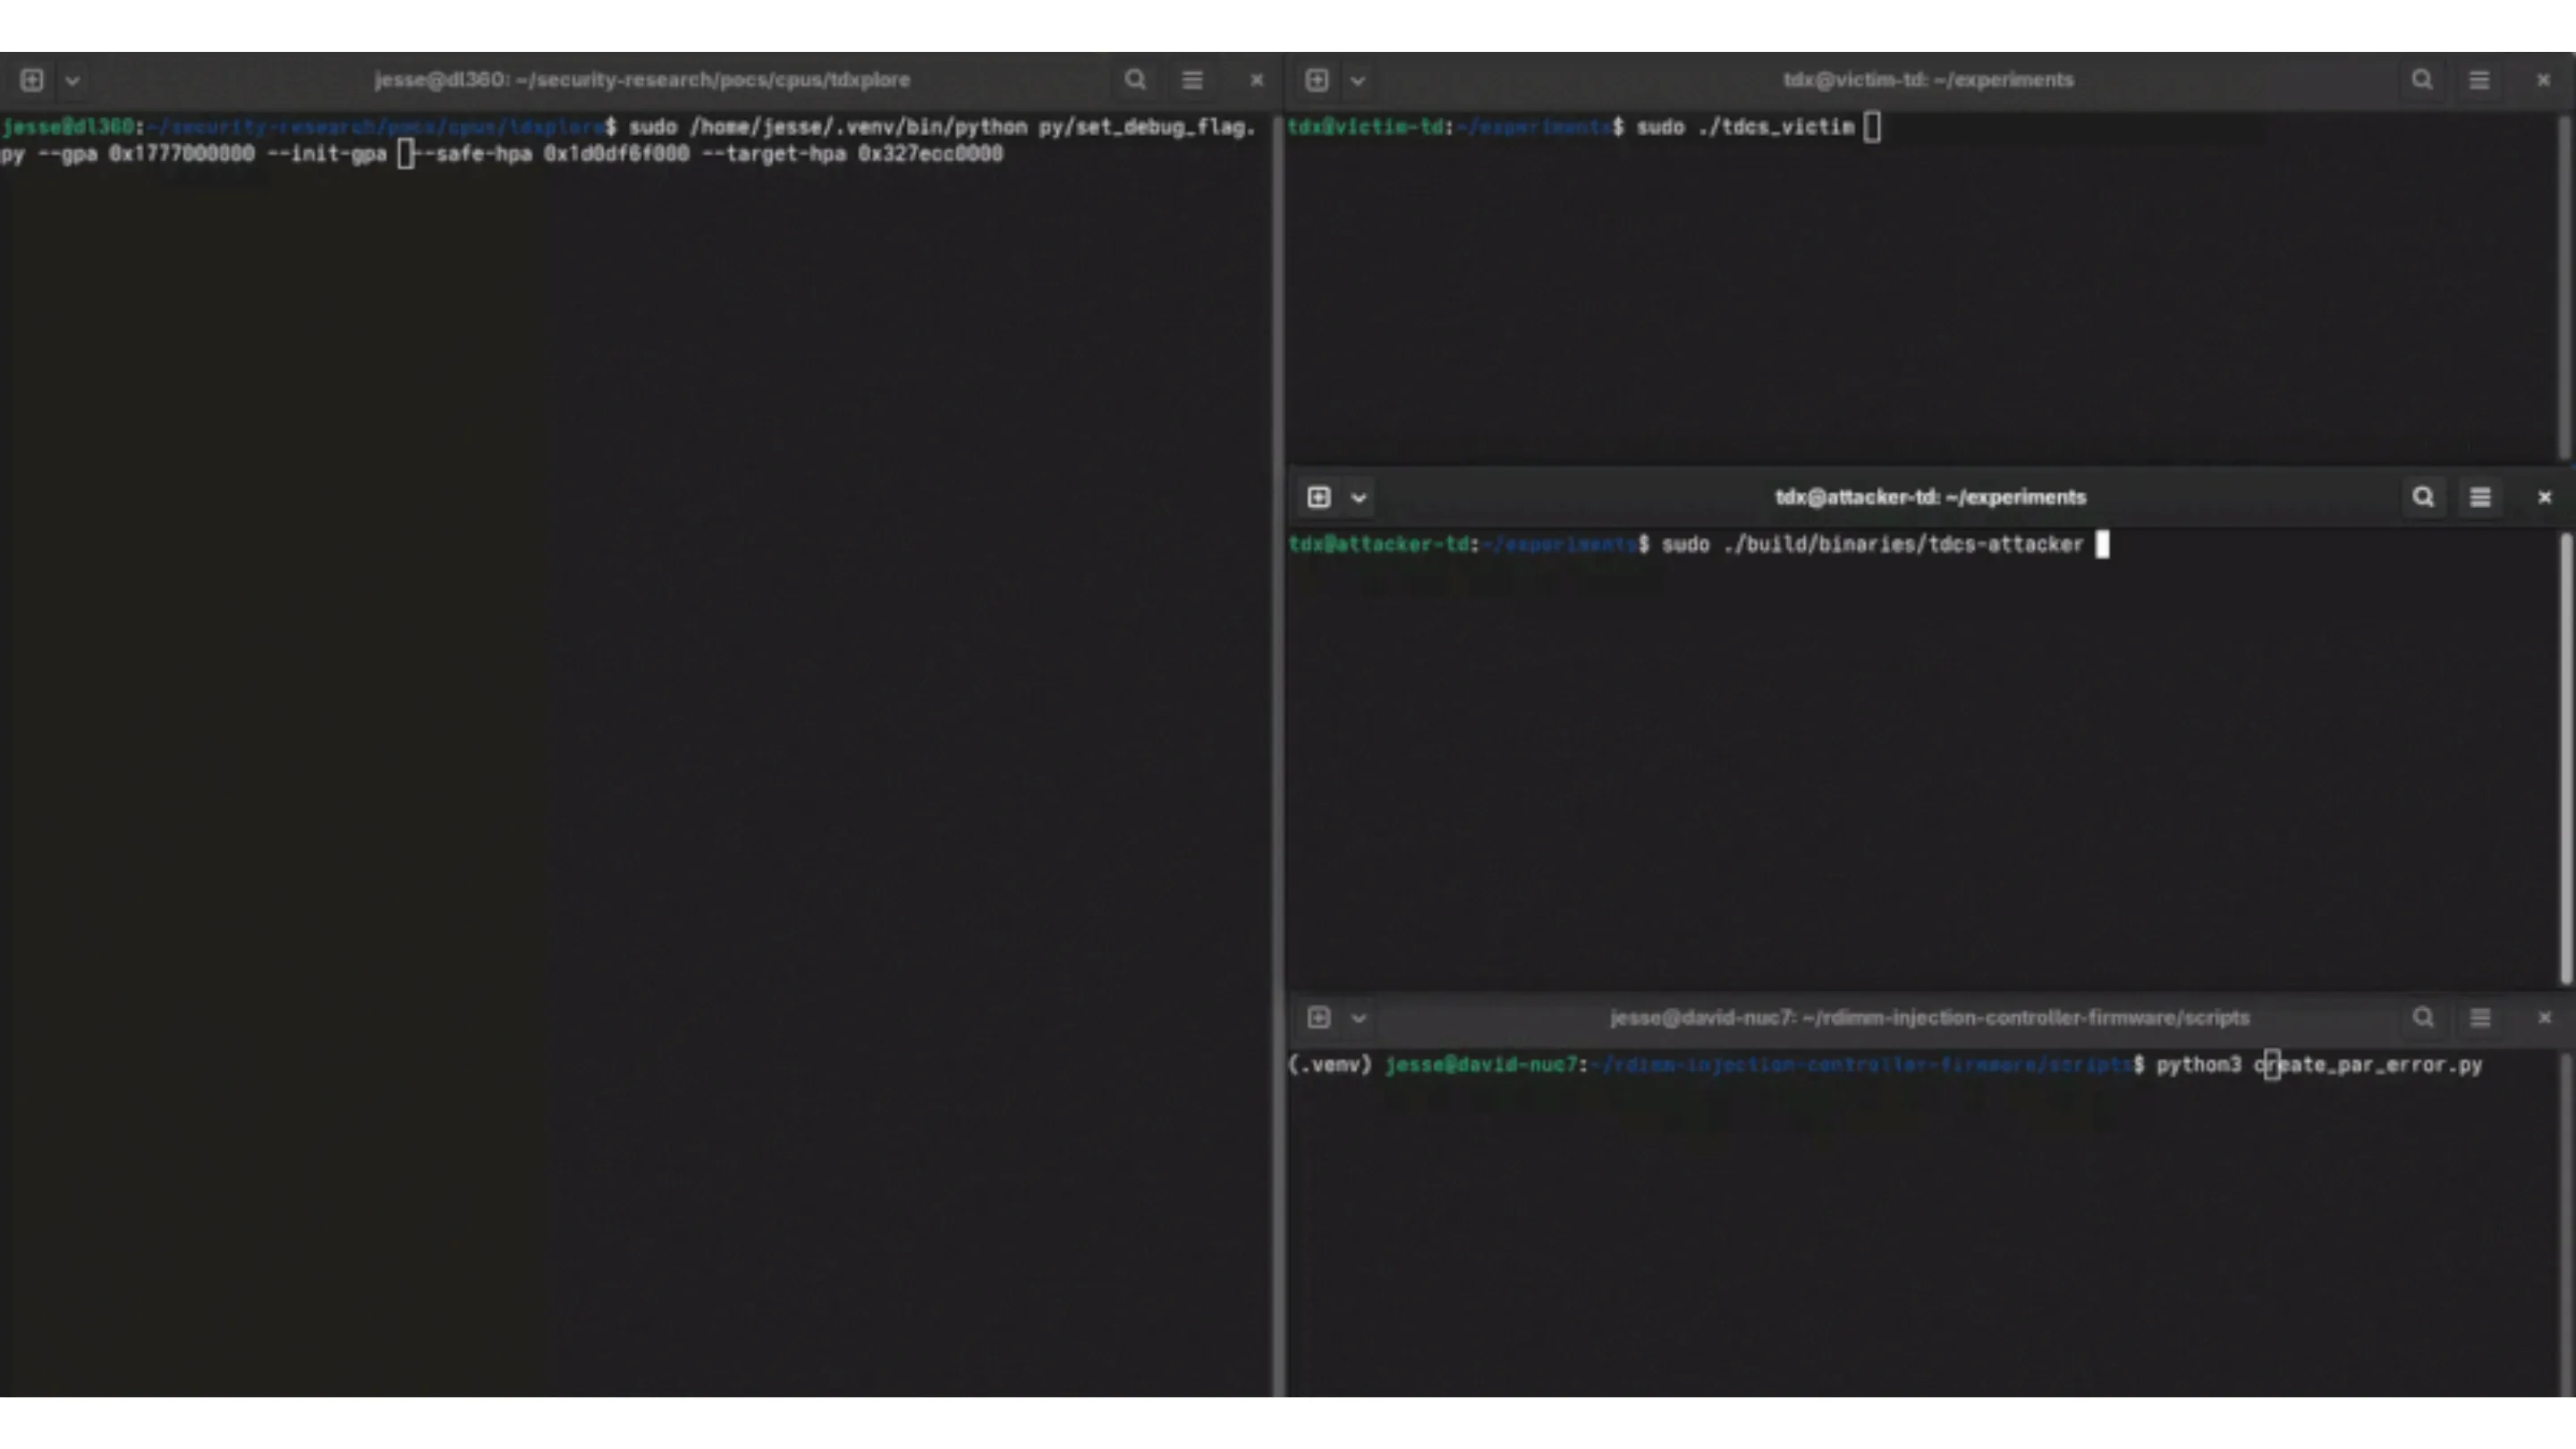
Um novo ataque contra a memória DDR5, chamado DDRop, mostra como uma falha na arquitetura de proteção da memória pode colocar em risco mecanismos avançados de Computação Confidencial. Com um interposer de baixo custo, avaliado em cerca de US$ 200, pesquisadores conseguiram interferir fisicamente na comunicação entre processador e memória e explorar a ausência de uma verificação adequada de atualização dos dados.
O método não depende de quebrar a criptografia da memória nem de descobrir suas chaves. Em vez disso, o ataque faz com que determinadas gravações sejam descartadas, mantendo na memória informações antigas que continuam sendo aceitas como válidas. Essa característica pode permitir manipulações relevantes em ambientes protegidos por tecnologias como Intel TDX e AMD SEV-SNP.
A descoberta chama atenção porque essas tecnologias foram desenvolvidas justamente para proteger máquinas virtuais e dados sensíveis contra componentes privilegiados da infraestrutura de nuvem. O caso também levanta uma questão importante para provedores e administradores: até onde um modelo de segurança pode considerar o acesso físico ao servidor como uma ameaça fora de seu escopo?
Como funciona o ataque DDRop contra a memória DDR5
A Computação Confidencial utiliza recursos de hardware para isolar cargas de trabalho e proteger a memória de uma máquina virtual contra acessos indevidos. A memória pode ser criptografada e acompanhada por mecanismos de integridade, dificultando que um hipervisor comprometido simplesmente leia ou modifique os dados protegidos.
Entretanto, proteger a memória não significa apenas criptografar cada bloco. Também é necessário garantir que o conteúdo recuperado seja a versão correta e mais recente daquele dado.
Essa propriedade é conhecida como freshness, ou verificação de atualização. Ela impede, por exemplo, que um atacante capture um estado antigo da memória e tente reapresentá-lo posteriormente para fazer o sistema aceitar informações obsoletas.
O DDRop explora justamente essa diferença entre integridade criptográfica e atualização do estado da memória. Em determinadas condições, o mecanismo de proteção consegue verificar que o dado antigo é criptograficamente válido, mas não consegue identificar que uma gravação posterior deveria ter substituído aquele conteúdo.
O ataque transforma essa característica em uma ferramenta para manipular o estado de uma máquina protegida.
O papel do interposer na memória DDR5
A parte mais incomum da pesquisa está no hardware utilizado. Os pesquisadores desenvolveram um interposer DDR5, uma pequena placa posicionada fisicamente entre o processador e o módulo de memória.
O componente funciona como uma espécie de intermediário no caminho dos sinais elétricos. Em vez de simplesmente observar o tráfego, ele consegue interferir em determinadas operações realizadas pela memória.
A técnica utilizada pelo DDRop permite que determinadas gravações sejam descartadas. O processador acredita que a operação ocorreu normalmente, enquanto o módulo de memória permanece com o conteúdo anterior.
Essa diferença é fundamental.
Imagine que uma determinada posição contenha originalmente o valor A. O sistema posteriormente tenta gravar B. Normalmente, a memória deveria terminar com B. Com a interferência do interposer, entretanto, a gravação pode ser impedida e a posição continuar contendo A.
Quando o sistema consulta aquela posição novamente, A ainda pode apresentar uma autenticação criptográfica válida. O mecanismo de proteção, portanto, pode não perceber imediatamente que deveria existir uma versão mais recente, B.
É essa possibilidade de manipular o histórico das gravações que torna o DDRop particularmente interessante do ponto de vista de segurança.
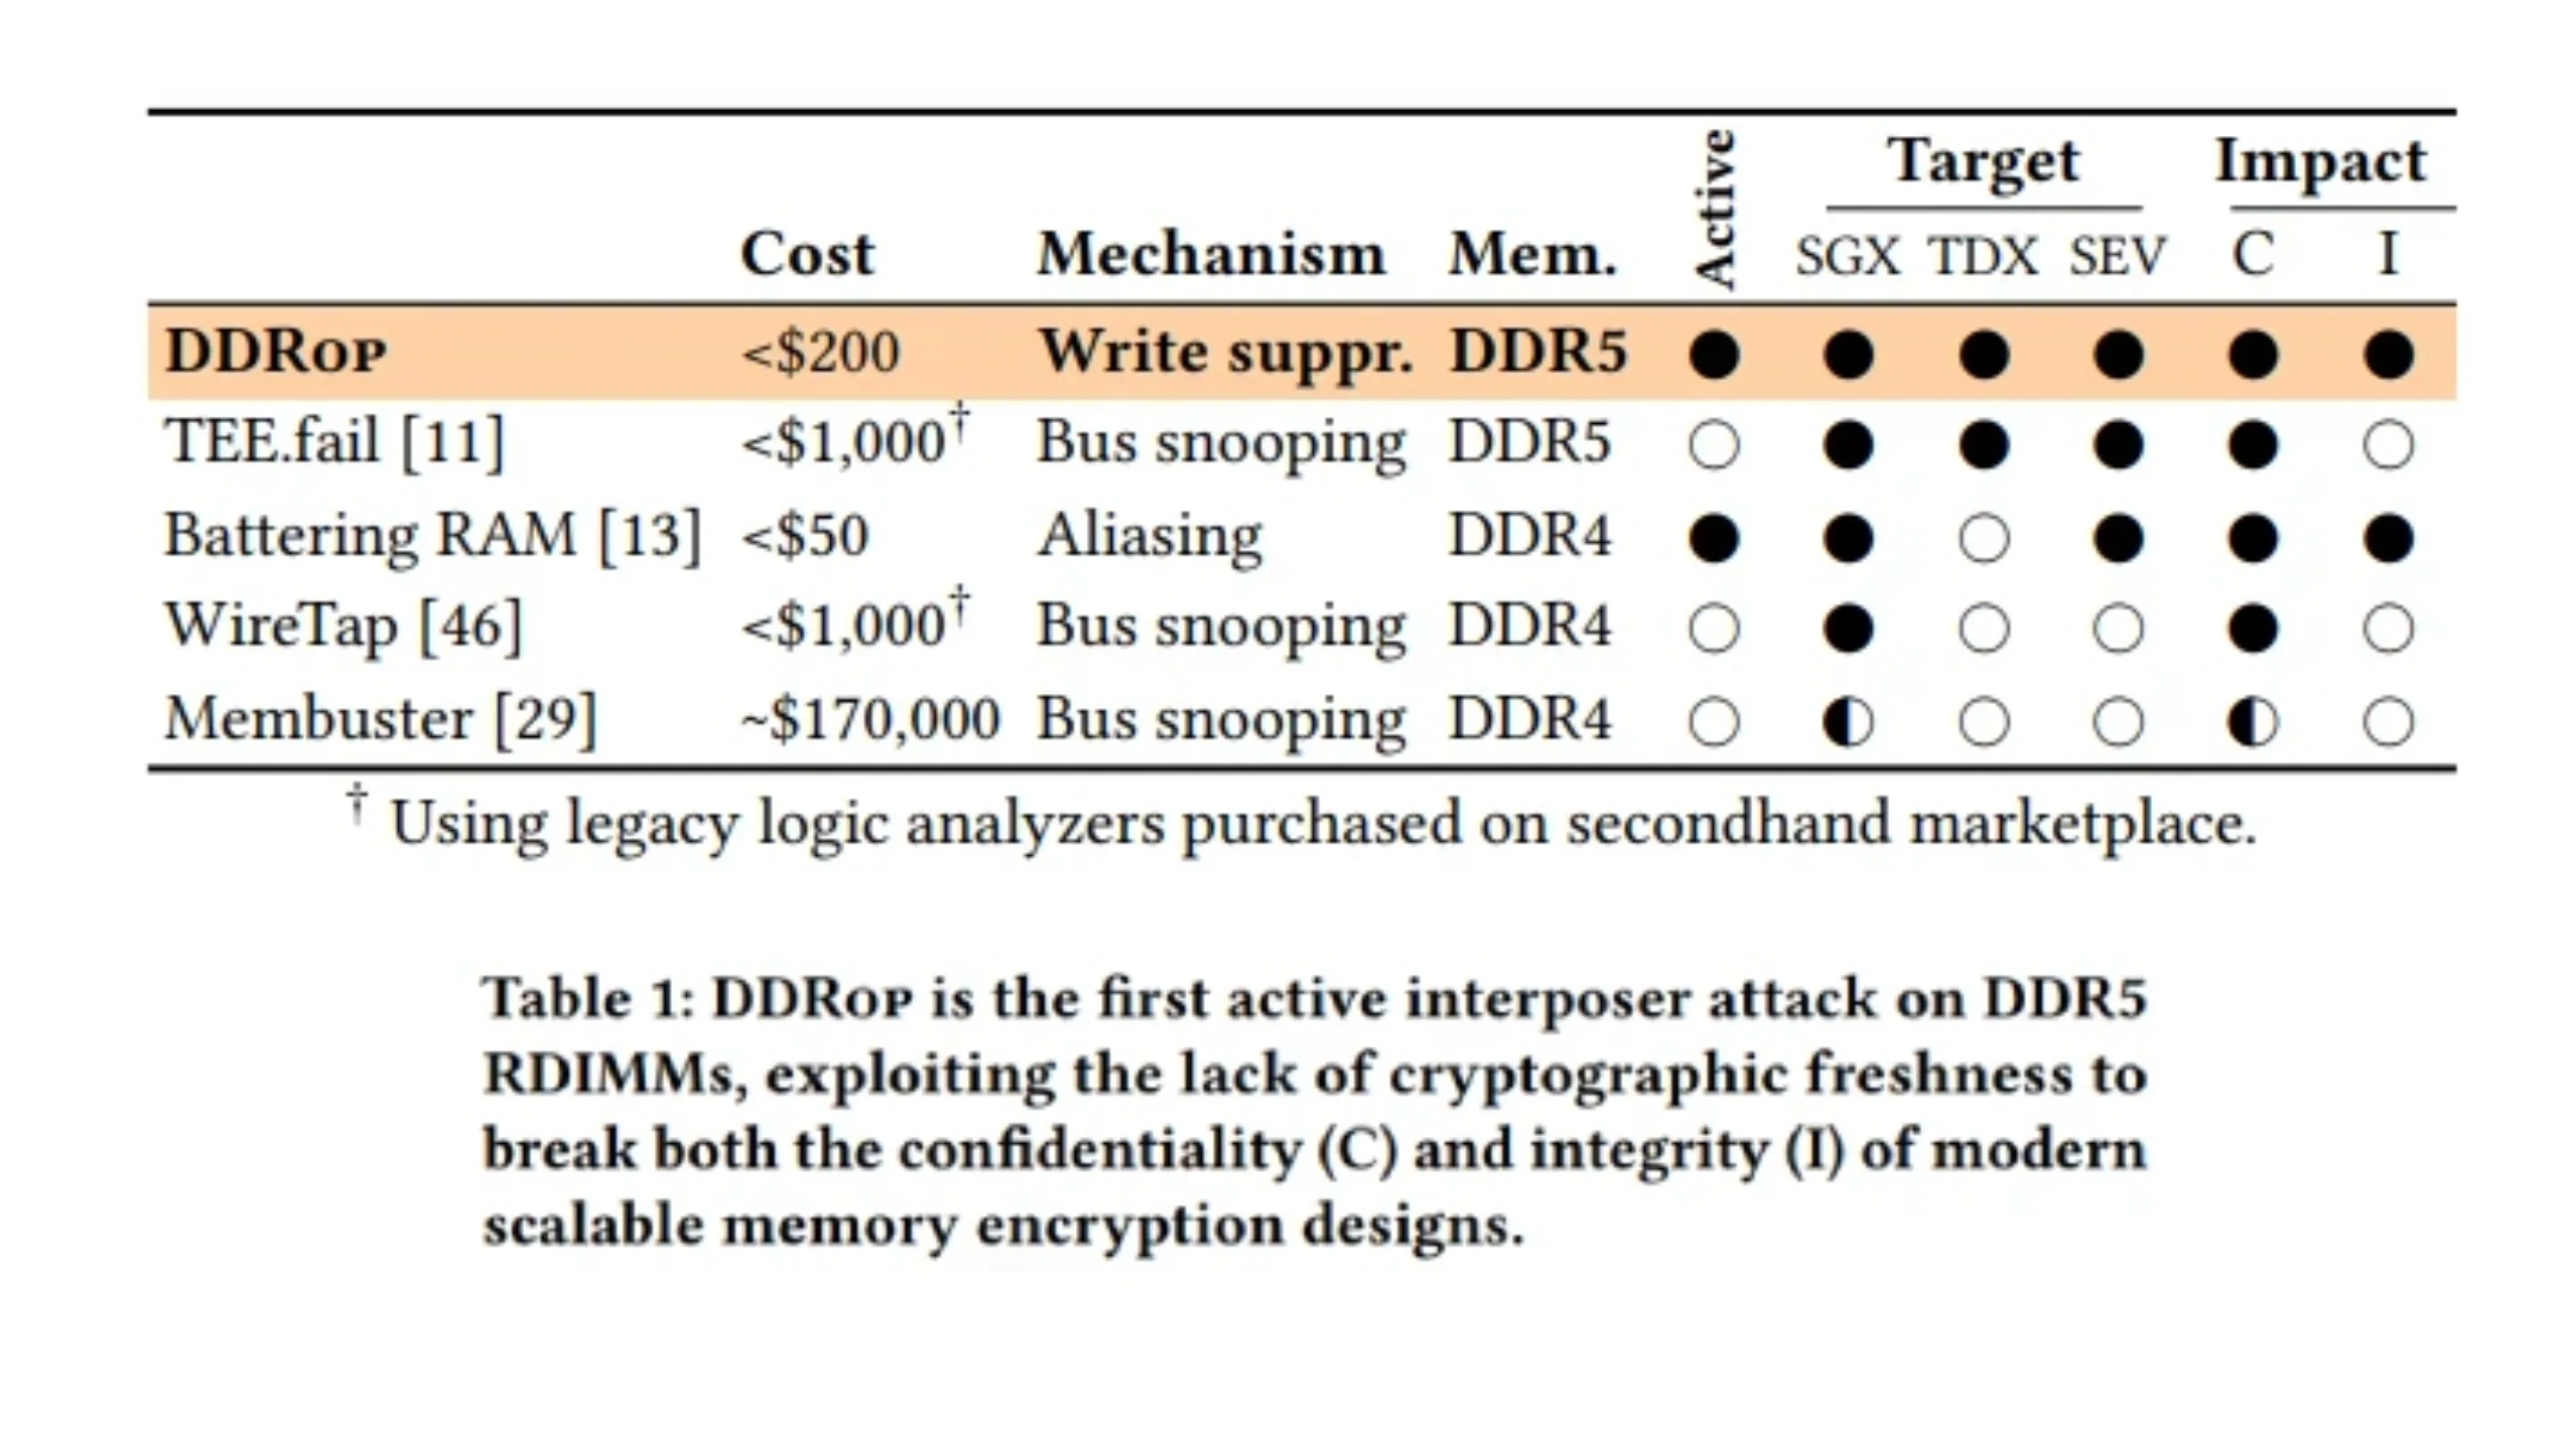
O custo relativamente baixo do equipamento também chama atenção. O estudo demonstra que não é necessário um laboratório extremamente sofisticado para construir o dispositivo usado na pesquisa, embora sua instalação ainda exija acesso físico ao servidor e conhecimento especializado.
Por que ataques anteriores encontravam dificuldades na DDR5
O DDRop também representa uma evolução em relação a pesquisas anteriores envolvendo Trusted Execution Environments (TEEs) e ataques físicos contra barramentos de memória.
Trabalhos como TEE.fail demonstraram que era possível explorar a interface física da memória DDR5 para obter informações relacionadas a ambientes protegidos. Porém, essas técnicas tinham características diferentes e não ofereciam necessariamente a mesma capacidade de manipulação ativa demonstrada pelo novo ataque.
A transição para DDR5 também modificou significativamente a forma como comandos são transmitidos e organizados no barramento. Técnicas que funcionavam em gerações anteriores, especialmente aquelas baseadas na manipulação direta de determinados comandos ou endereços, tornaram-se mais difíceis de reproduzir.
O DDRop adota uma abordagem diferente. Em vez de tentar convencer o sistema de que uma posição de memória corresponde a outra, o ataque procura impedir que uma atualização aconteça.
Essa mudança é importante porque explora uma propriedade fundamental dos sistemas de memória protegida: o que acontece quando uma operação considerada essencial pelo software simplesmente não chega ao módulo de memória?
O impacto do DDRop no Intel TDX
Entre as tecnologias analisadas, o Intel TDX apresenta alguns dos resultados mais preocupantes.
O TDX, ou Trust Domain Extensions, foi desenvolvido para criar ambientes isolados chamados Trust Domains. A proposta é proteger máquinas virtuais contra componentes do sistema hospedeiro que normalmente possuem privilégios extremamente elevados.
Segundo os pesquisadores, o DDRop conseguiu explorar a manipulação de memória para demonstrar cenários envolvendo leitura de memória privada, alterações relacionadas ao modo de depuração e manipulação de informações utilizadas no atestado remoto.
Esse último ponto merece atenção especial.
O atestado remoto é utilizado para permitir que uma entidade externa verifique se um ambiente confidencial está executando em uma configuração considerada confiável. Se informações utilizadas nesse processo puderem ser manipuladas, a confiança estabelecida entre o cliente e a infraestrutura pode ser afetada.
Isso não significa que qualquer servidor TDX possa ser comprometido remotamente por meio da internet. O ataque demonstrado possui um requisito importante: acesso físico ao equipamento para instalar o hardware de interferência.
Ainda assim, o resultado é significativo porque demonstra uma limitação na fronteira de segurança assumida pela arquitetura.
O que muda no AMD SEV-SNP
O cenário apresentado para o AMD SEV-SNP é diferente e, em alguns aspectos, mais limitado.
O SEV-SNP foi criado para proteger máquinas virtuais contra ataques provenientes do ambiente hospedeiro, adicionando mecanismos de integridade de memória e proteção contra determinadas formas de manipulação de páginas.
No entanto, os pesquisadores também encontraram situações nas quais o descarte de gravações poderia provocar comportamentos indesejados durante operações envolvendo memória.
Um dos resultados apresentados envolve a possibilidade de copiar conteúdo de uma página de memória da vítima para outra página, explorando a maneira como determinadas operações são processadas.
É importante não interpretar isso como uma quebra idêntica à demonstrada contra o TDX. Intel TDX e AMD SEV-SNP possuem arquiteturas diferentes, e o impacto prático do DDRop não é equivalente nos dois sistemas.
O estudo demonstra, principalmente, que mecanismos modernos de proteção de memória podem continuar vulneráveis a ataques físicos capazes de manipular o fluxo de gravações.
Intel e AMD consideram o acesso físico fora do modelo de ameaça
A reação das fabricantes também é uma parte importante da discussão.
Intel e AMD consideram cenários que exigem acesso físico ao servidor fora de determinadas premissas de seus modelos de ameaça. Essa posição faz sentido dentro de uma interpretação tradicional de segurança de data centers: se um invasor consegue abrir fisicamente o servidor e instalar um dispositivo no caminho da memória, a infraestrutura já sofreu uma violação significativa.
O problema é que a Computação Confidencial está sendo cada vez mais utilizada justamente para reduzir a necessidade de confiança em partes da infraestrutura.
Em ambientes de nuvem, servidores podem ser acessados por equipes de manutenção, fornecedores, prestadores de serviço e operadores de data centers. Também existem riscos relacionados à cadeia de suprimentos, transporte, substituição de componentes e ameaças internas.
Isso não transforma o DDRop em uma vulnerabilidade remota convencional. O requisito de acesso físico continua sendo uma barreira importante.
Por outro lado, a pesquisa mostra que acesso físico temporário pode ter consequências que permanecem depois que o atacante deixa o servidor. Uma vez instalado um dispositivo de interferência, determinadas operações podem ser controladas posteriormente por software, dependendo da configuração utilizada no ataque.
O que o DDRop ensina sobre segurança em nuvem
Para administradores Linux, equipes de DevOps, profissionais de segurança e operadores de infraestrutura, a principal conclusão não é abandonar o TDX ou o SEV-SNP.
A lição é compreender exatamente qual ameaça cada mecanismo consegue impedir.
O DDRop demonstra que criptografar a memória não é suficiente para garantir que seu conteúdo esteja atualizado e íntegro em todos os cenários físicos possíveis. Confidencialidade, integridade e freshness são propriedades relacionadas, mas diferentes.
Em infraestruturas críticas, isso reforça a importância de combinar tecnologias de Computação Confidencial com controles rigorosos de acesso físico, monitoramento de hardware, segurança da cadeia de suprimentos e defesa em profundidade.
A descoberta também abre uma discussão maior sobre o futuro da segurança de hardware. Se ambientes confidenciais são utilizados para proteger informações altamente sensíveis em servidores de terceiros, talvez o modelo de ameaça precise considerar com mais atenção cenários em que um adversário consiga obter acesso físico breve, mas suficiente para modificar a infraestrutura.
O DDRop não representa o fim da Computação Confidencial. Ele mostra, porém, que a segurança prometida por arquiteturas como Intel TDX e AMD SEV-SNP depende não apenas da força da criptografia, mas também de como o hardware garante que cada operação de memória realmente aconteceu e que o dado recuperado corresponde ao estado mais recente e legítimo do sistema.
E essa diferença, aparentemente pequena, pode ser decisiva quando o objetivo é proteger dados em uma infraestrutura que o usuário não controla fisicamente.