O Homebrew 7.0.0 marca uma das maiores mudanças da história do popular gerenciador de pacotes para macOS e Linux. Conhecido há anos como uma ferramenta operada exclusivamente pela linha de comando, o projeto agora entra em uma nova fase ao apresentar uma interface gráfica oficial, recursos avançados de segurança e melhorias significativas de desempenho.
A nova versão traz o BrewUI, uma GUI nativa para gerenciamento visual de pacotes, o comando brew vulns para identificação de vulnerabilidades, mecanismos mais rígidos de sandboxing e um sistema de instalação mais rápido graças à execução paralela de tarefas. O conjunto de novidades mostra que o Homebrew busca atender tanto usuários iniciantes quanto administradores de sistemas, desenvolvedores e profissionais de DevOps que precisam de ambientes mais seguros e eficientes.
O lançamento também acontece em um momento importante para o ecossistema de software livre. Ataques à cadeia de suprimentos, pacotes maliciosos e falhas em dependências tornaram a segurança um tema central para ferramentas de desenvolvimento. Nesse cenário, o Homebrew amplia seu foco tradicional em praticidade e passa a oferecer recursos de proteção que antes dependiam de soluções externas.
O que muda com o BrewUI: a nova interface gráfica oficial do Homebrew 7.0.0
Durante anos, um dos maiores diferenciais do Homebrew foi sua simplicidade via terminal. Comandos como brew install, brew update e brew upgrade se tornaram parte da rotina de milhões de usuários. No entanto, a ausência de uma interface visual sempre foi vista como uma barreira para novos usuários.
Com o BrewUI, o projeto passa a oferecer uma experiência gráfica integrada e oficial. A nova interface permite:
- Pesquisar formulae e casks visualmente;
- Instalar, atualizar e remover pacotes com poucos cliques;
- Visualizar dependências entre softwares;
- Consultar informações detalhadas sobre versões e origem dos pacotes;
- Monitorar atualizações pendentes.
A chegada do BrewUI aproxima o Homebrew de outras lojas de aplicativos e gerenciadores visuais, mas sem abandonar a flexibilidade que consagrou o projeto. Usuários avançados continuam tendo acesso a todos os comandos do terminal, enquanto iniciantes encontram uma porta de entrada mais amigável.
Para quem administra múltiplas máquinas ou trabalha com ambientes híbridos entre Linux e macOS, a interface também pode reduzir erros operacionais e simplificar tarefas rotineiras.
Outro aspecto importante é que a GUI oficial elimina a necessidade de ferramentas de terceiros para gerenciamento visual do Homebrew, garantindo maior integração e suporte direto da comunidade do projeto.
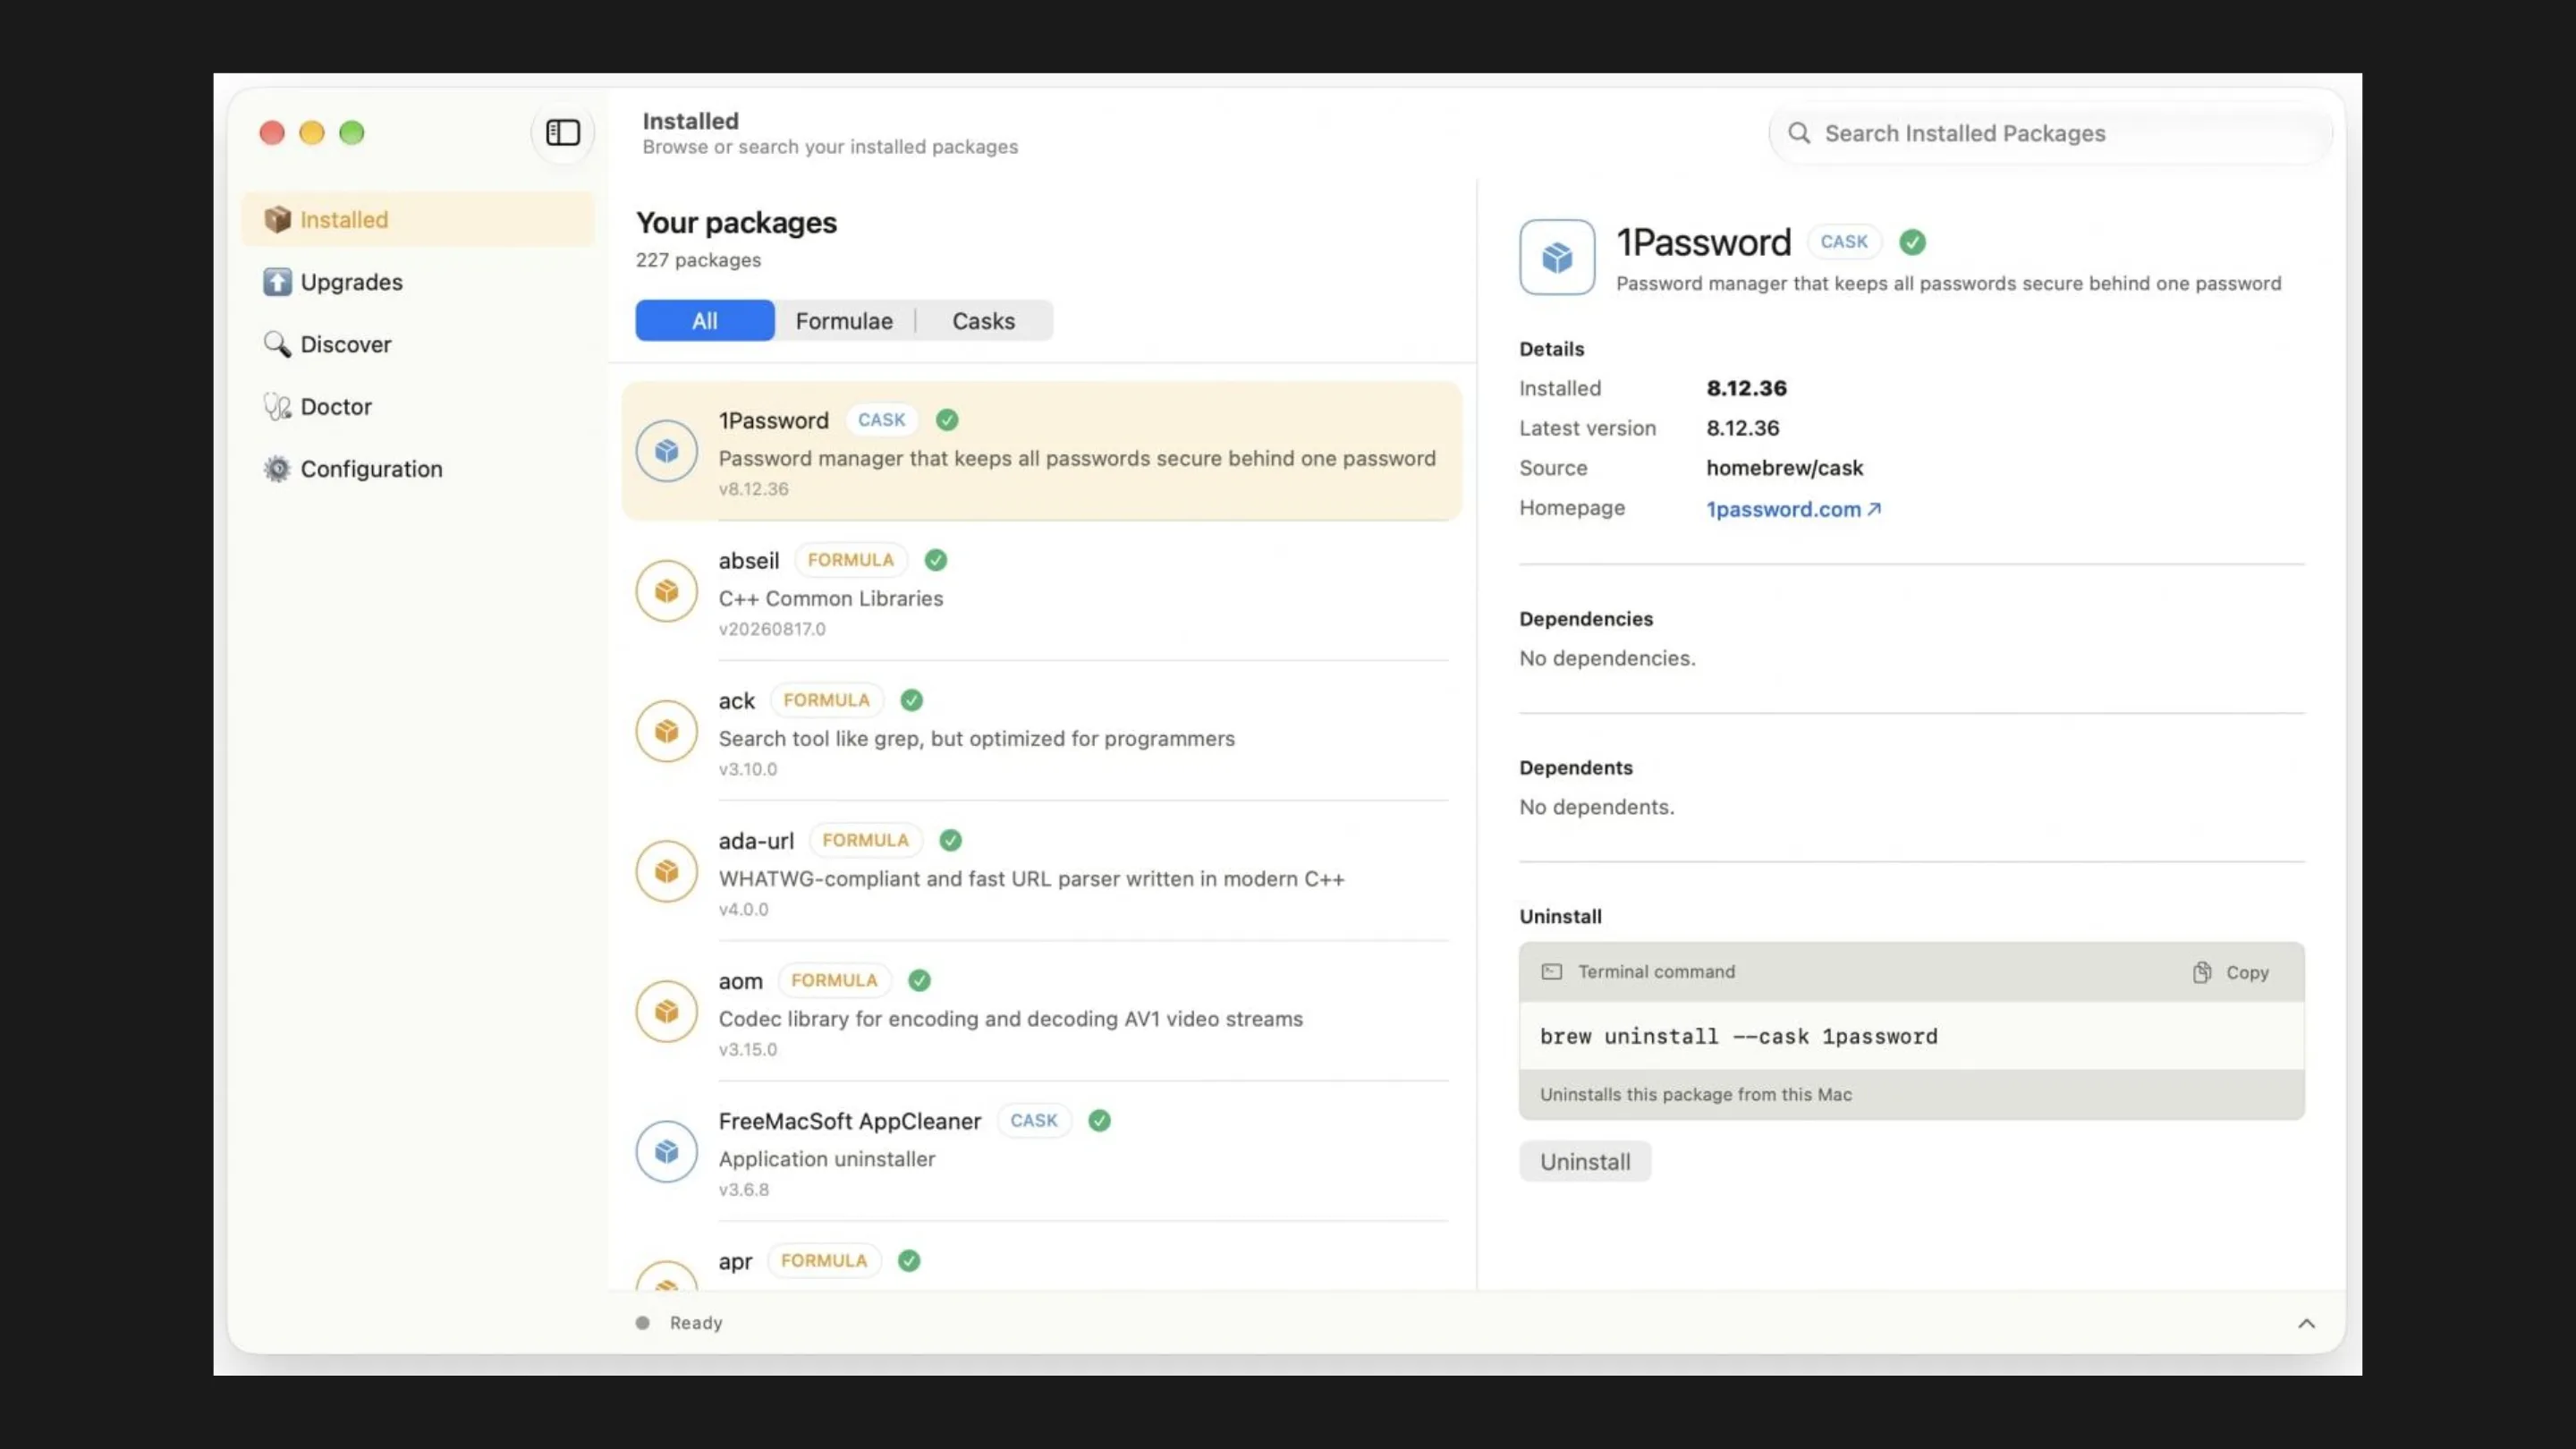
Imagem: Homebrew
Segurança reforçada no Homebrew 7.0.0 com o comando brew vulns
A segurança é um dos grandes pilares desta atualização. O novo comando brew vulns permite verificar se pacotes instalados possuem vulnerabilidades conhecidas.
O funcionamento é relativamente simples: o Homebrew consulta informações do banco de dados do OSV.dev, plataforma aberta criada para centralizar registros de falhas em projetos de software livre.
Na prática, um desenvolvedor poderá executar:
brew vulnsE receber uma lista de pacotes potencialmente afetados por falhas de segurança, além de informações sobre versões corrigidas.
O diferencial está no trabalho adicional realizado pelo próprio projeto. O Homebrew mantém um sistema de mapeamento que identifica correções retroativas e adapta informações para a realidade de suas distribuições de pacotes. Isso reduz falsos positivos e oferece resultados mais precisos.
Essa abordagem é particularmente importante diante do aumento de ataques contra repositórios de código e bibliotecas amplamente utilizadas.
Para equipes de DevOps, administradores de infraestrutura e desenvolvedores, a verificação integrada representa um ganho significativo, pois elimina a necessidade de consultar múltiplas ferramentas externas para auditoria básica de dependências.
Sandbox mais rígido aumenta a proteção do sistema
Além do scanner de vulnerabilidades, o Homebrew 7.0.0 introduz novas regras de isolamento para instalação e execução de pacotes.
Entre as mudanças estão:
- Bloqueio de acesso ao diretório home por padrão;
- Separação mais rigorosa de acesso à rede;
- Controle mais preciso de permissões;
- Redução da superfície de ataque durante processos de compilação e instalação.
Esse modelo segue tendências já adotadas em tecnologias como Flatpak, Snap, contêineres e ambientes isolados de desenvolvimento.
Para usuários de Linux e macOS, o resultado é um ambiente mais seguro, especialmente em situações que envolvem compilação de código ou instalação de pacotes de múltiplas origens.
O tema ganha ainda mais relevância quando observamos o crescimento de ataques à cadeia de suprimentos, nos quais criminosos tentam comprometer bibliotecas, scripts e dependências amplamente distribuídas.
Ao incorporar mecanismos de sandboxing diretamente na ferramenta, o Homebrew reforça sua posição como uma solução moderna para gerenciamento de software.
Instalação e atualizações mais rápidas no Homebrew 7.0.0
Outra melhoria importante está no desempenho.
A nova versão do Homebrew passa a executar várias etapas de instalação de forma paralela. Processos de download, preparação e instalação de pacotes podem ocorrer simultaneamente, reduzindo significativamente o tempo necessário para atualizar ambientes completos.
Em máquinas com múltiplos núcleos de processamento e conexões rápidas, o ganho pode ser particularmente perceptível.
Para profissionais que gerenciam dezenas ou centenas de ferramentas de desenvolvimento, isso significa menos tempo de espera e maior produtividade.
O benefício também se estende a pipelines automatizados, laboratórios de testes e ambientes de integração contínua, onde cada minuto economizado representa maior eficiência operacional.
Essa evolução demonstra que o projeto não está focado apenas em adicionar recursos visíveis, mas também em otimizar aspectos fundamentais da experiência diária dos usuários.
O impacto do Homebrew 7.0.0 para o ecossistema de software livre
O Homebrew 7.0.0 representa mais do que uma atualização incremental. A chegada do BrewUI, do comando brew vulns, das melhorias de sandboxing e do aumento de desempenho mostra uma evolução importante do projeto.
Para usuários iniciantes, a interface gráfica reduz barreiras de entrada. Para profissionais experientes, os novos recursos de segurança e velocidade tornam o gerenciador ainda mais útil em ambientes de produção.
A atualização também reforça uma tendência observada em todo o ecossistema de software livre: ferramentas precisam ser simples, rápidas e seguras ao mesmo tempo.
Em um cenário em que a segurança da cadeia de suprimentos se tornou prioridade para empresas e desenvolvedores independentes, iniciativas como o scanner integrado e o isolamento reforçado podem servir de referência para outros projetos.