
Uma falha no KVM do Linux, identificada como CVE-2026-99312, acendeu um alerta importante para administradores de sistemas e operadores de infraestrutura em nuvem. Pesquisadores de segurança conseguiram acessar aproximadamente 127 GB de memória RAM de um servidor na DigitalOcean a partir de uma máquina virtual, explorando uma vulnerabilidade no mecanismo de virtualização do kernel Linux.
O problema é particularmente preocupante porque compromete uma das principais garantias da virtualização: o isolamento entre máquinas virtuais e o sistema hospedeiro. A vulnerabilidade afeta servidores equipados com processadores AMD que utilizam virtualização aninhada, permitindo que um invasor com privilégios de root dentro de uma máquina virtual explore uma condição que pode expor a memória do host e, consequentemente, dados de outras máquinas virtuais hospedadas no mesmo equipamento.
A descoberta reforça a importância de acompanhar as atualizações do kernel, especialmente em ambientes com QEMU/KVM, Proxmox VE e infraestrutura multi-inquilino. Neste artigo, vamos explicar como a vulnerabilidade funciona, o que os pesquisadores conseguiram demonstrar e quais medidas os administradores devem adotar para proteger seus servidores.
Como funciona a falha no KVM do Linux (CVE-2026-99312)
A vulnerabilidade foi descoberta por Oren Yomtov, pesquisador da Terra Security, durante uma investigação sobre o isolamento de máquinas virtuais em ambientes Linux. A equipe conseguiu demonstrar que uma máquina virtual aparentemente comum poderia ultrapassar os limites de isolamento do hipervisor quando determinadas condições estivessem presentes.
Durante a validação, os pesquisadores reproduziram o problema em um servidor da DigitalOcean. A exploração permitiu ler aproximadamente 127 GB de memória RAM pertencente ao host, começando inclusive pela identificação de informações da versão do kernel em execução.
Em outro teste, realizado em um servidor bare-metal AMD sem outros clientes hospedados, a equipe também demonstrou a possibilidade de escrever 32 bytes escolhidos em uma página de memória ativa do kernel. Essa segunda demonstração evidencia que o problema não se limita à exposição de informações: existe também potencial para modificar dados pertencentes ao sistema hospedeiro.
É importante observar que a exploração exige acesso root dentro da máquina virtual convidada, além das condições específicas relacionadas à virtualização aninhada. Portanto, não se trata de uma vulnerabilidade que permite simplesmente acessar qualquer servidor pela internet sem autenticação.
Outro aspecto importante é que processadores Intel não são afetados por esse cenário de exploração. O problema está relacionado ao mecanismo de virtualização SVM utilizado pelos processadores AMD.
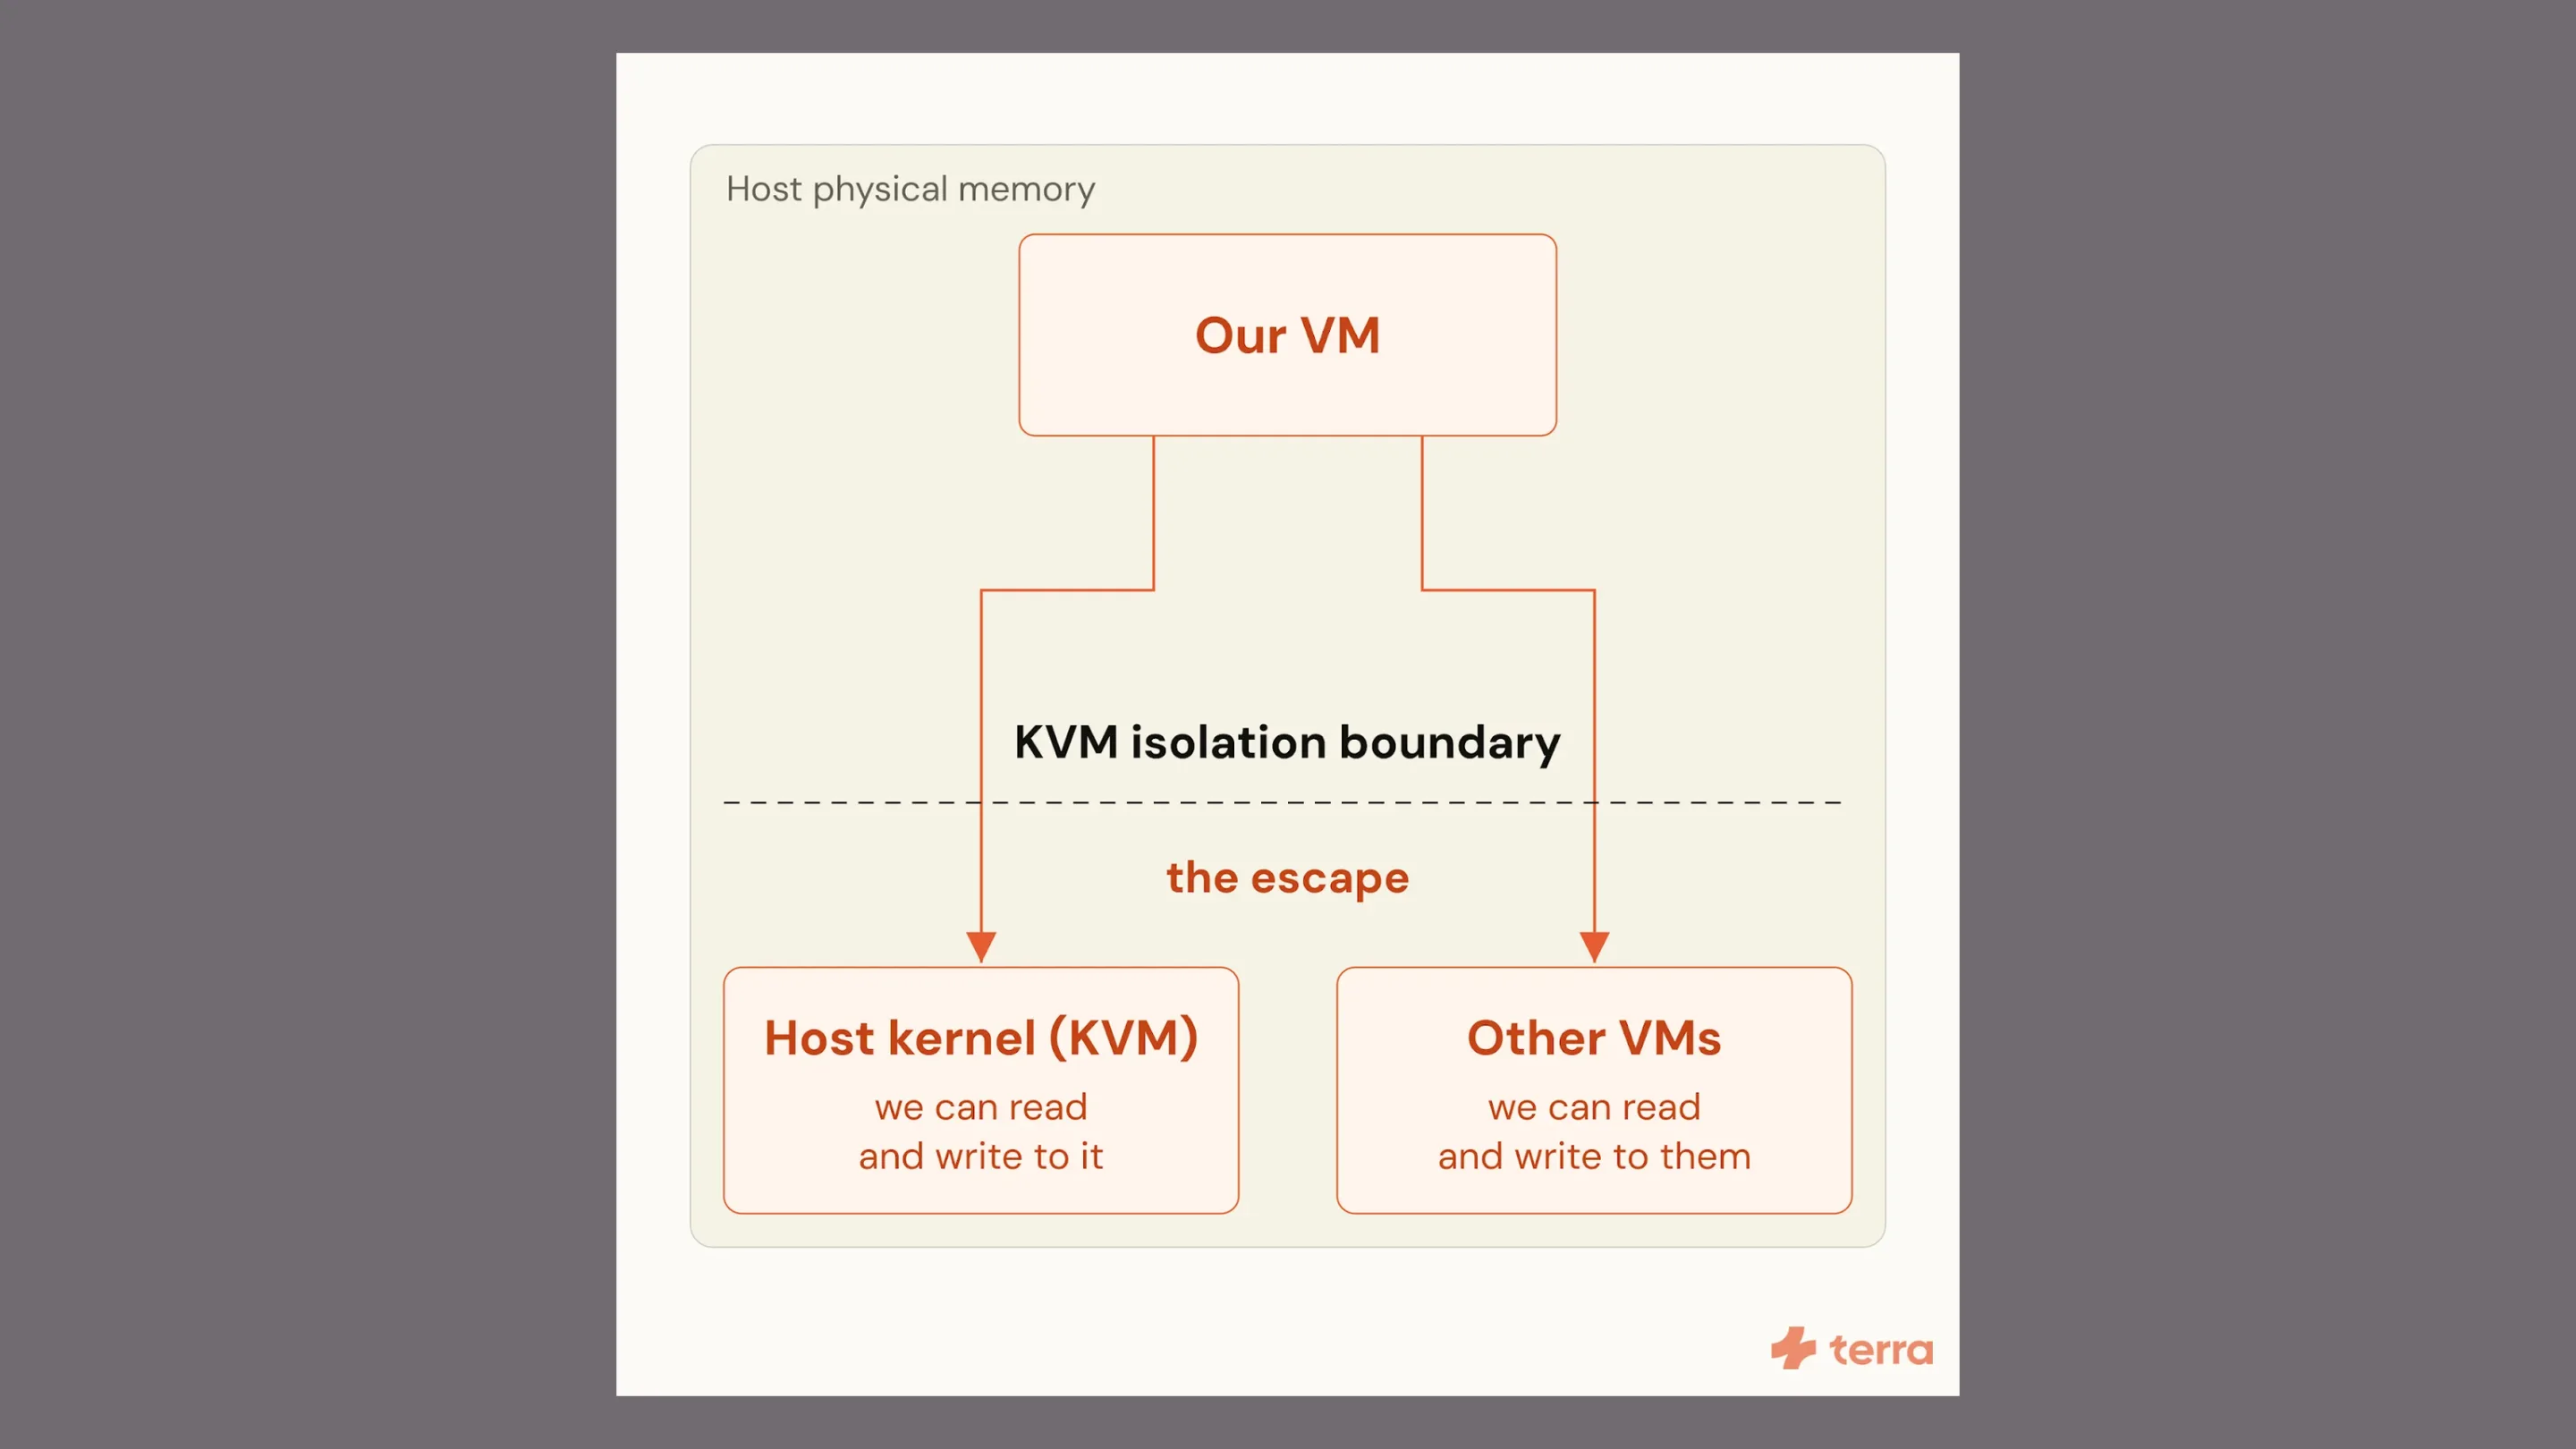
O problema técnico na virtualização aninhada em AMD
Para compreender a falha, é necessário entender o funcionamento da virtualização aninhada, também conhecida como Nested Virtualization.
Esse recurso permite executar um hipervisor dentro de uma máquina virtual. Na prática, uma máquina virtual de primeiro nível, chamada L1, pode iniciar outra máquina virtual, identificada como L2.
Esse modelo é utilizado em laboratórios de desenvolvimento, ambientes de testes, plataformas de hospedagem e infraestruturas que precisam executar tecnologias de virtualização dentro de outras máquinas virtuais.
Nos processadores AMD, o KVM utiliza a tecnologia SVM (Secure Virtual Machine) para implementar esse funcionamento. O mecanismo depende de estruturas de memória e de tabelas de tradução de endereços para manter separados os espaços de memória do host e das máquinas convidadas.
O problema aparece durante o processamento de um sinal de reinicialização INIT, utilizado para reinicializar um processador virtual.
Quando esse sinal interrompe uma máquina virtual aninhada, o KVM precisa atualizar o contexto da MMU (Memory Management Unit), responsável pelo gerenciamento e pela tradução dos endereços de memória.
Entretanto, em uma condição específica, quando a paginação já estava desativada, o KVM não realizava a atualização necessária. Com isso, o hipervisor continuava utilizando um contexto de memória desatualizado, associado à execução anterior da máquina virtual L2.
Na prática, o sistema poderia manter referências a estruturas de memória que já não correspondiam ao contexto correto de execução. Essa inconsistência permitia que o processamento de endereços fosse manipulado para alcançar regiões de memória pertencentes ao host.
A correção implementada no kernel determina que o contexto da MMU seja reinicializado incondicionalmente durante a emulação de um sinal INIT. Dessa maneira, o KVM deixa de reutilizar um contexto incompatível com o estado atual do processador virtual.
A vulnerabilidade está relacionada especificamente à virtualização aninhada SVM em AMD, e não ao funcionamento convencional de todas as máquinas virtuais KVM.
Uma vulnerabilidade originada de uma correção anterior
Um dos aspectos mais interessantes da CVE-2026-99312 é sua origem histórica.
A investigação relaciona o problema a uma alteração anterior no código do KVM, introduzida para corrigir outra vulnerabilidade, identificada como CVE-2022-3344.
Esse tipo de situação é particularmente relevante para o desenvolvimento do kernel Linux. Uma correção pode resolver um problema de segurança específico, mas também introduzir comportamentos inesperados em caminhos menos utilizados do código.
O caso também dialoga com o estudo PatchSlop, que investiga vulnerabilidades introduzidas por correções anteriores no kernel. A pesquisa chama atenção para a necessidade de revisar não apenas o defeito original, mas também os efeitos colaterais das alterações realizadas durante o processo de manutenção.
A CVE-2026-99312 demonstra como uma mudança aparentemente pontual pode permanecer despercebida por anos até que uma combinação específica de condições permita sua exploração.
Gravidade da falha no KVM do Linux e situação das distribuições
A classificação da CVE-2026-99312 apresenta diferenças entre as organizações que avaliaram o problema. Isso acontece porque cada entidade considera diferentes cenários de exploração, impactos e características dos ambientes em que seus produtos são utilizados.
A equipe de segurança do kernel Linux atribuiu à vulnerabilidade uma pontuação CVSS 8.8, considerada alta. A DigitalOcean, considerando a possibilidade de uma máquina virtual acessar e modificar a memória do servidor físico e comprometer outros clientes, classificou o incidente como crítico.
Já a Red Hat atribuiu pontuação CVSS 5.6, de gravidade moderada. A justificativa é que a exploração depende de virtualização aninhada em hosts AMD e de condições específicas de execução, restringindo o conjunto de ambientes vulneráveis.
Essa diferença não significa que o problema deva ser ignorado. Em servidores compartilhados, a possibilidade de ultrapassar o isolamento entre máquinas virtuais representa um risco significativo.
Quais versões do kernel já receberam a correção?
O problema foi corrigido nas seguintes versões estáveis do kernel Linux:
A correção também foi incorporada ao desenvolvimento principal do kernel, na versão 7.4-rc2.
É importante lembrar que essas referências representam versões do kernel comunitário. Distribuições Linux podem utilizar versões anteriores com correções retroportadas (backports). Portanto, o número da versão isoladamente nem sempre determina se um sistema está vulnerável.
Situação no Debian, Ubuntu e Red Hat
Em 20 de novembro de 2026, o cenário de distribuição das correções exige atenção:
- Debian: a versão Sid já possui a correção no pacote linux 7.3.5-1. Entretanto, Debian 12 Bookworm e Debian 13 Trixie ainda aparecem como vulneráveis no rastreador de segurança. O mesmo ocorre com a versão Forky consultada.
- Ubuntu: a Canonical classifica o problema como de alta prioridade. Ubuntu 22.04 LTS, 24.04 LTS, 26.04 LTS e 26.10 aparecem como vulneráveis, sem pacote corrigido publicado no rastreador consultado. Administradores devem acompanhar os avisos oficiais antes de considerar o sistema protegido.
- Red Hat Enterprise Linux 9 e 10: a Red Hat identificou os dois produtos como afetados, mas o estado da correção aparece como Fix deferred, indicando que a disponibilização de uma atualização não está garantida naquele momento. RHEL 8 aparece como não afetado.
Para ambientes corporativos, é fundamental acompanhar os avisos específicos de cada distribuição. Uma atualização genérica do sistema não garante que o kernel instalado já contenha a correção.
Como mitigar a falha no KVM do Linux em servidores AMD
A primeira medida é compreender onde a correção precisa ser aplicada. A vulnerabilidade está no hipervisor executado pelo kernel do host, e não no sistema operacional instalado dentro das máquinas virtuais.
Portanto, atualizar Ubuntu, Debian ou outra distribuição dentro de uma VM não resolve o problema do servidor físico. A atualização precisa acontecer no host responsável por executar o KVM.
A recomendação principal é instalar um kernel corrigido assim que ele estiver disponível para a distribuição utilizada. Enquanto isso não for possível, existe uma alternativa: desativar a virtualização aninhada no módulo kvm_amd.
Passo 1: verificar se a virtualização aninhada está ativada
No terminal do servidor físico, execute:
cat /sys/module/kvm_amd/parameters/nestedO resultado indica a configuração atual:
- 1 ou Y: virtualização aninhada ativada.
- 0 ou N: virtualização aninhada desativada.
Se o resultado indicar que o recurso está habilitado, o administrador deve avaliar imediatamente a necessidade de mantê-lo ativo.
Esse comando precisa ser executado no host AMD que utiliza KVM, e não dentro de uma máquina virtual comum.
Passo 2: desativar a virtualização aninhada
Caso ainda não exista um kernel corrigido disponível, crie um arquivo de configuração para o módulo:
sudo nano /etc/modprobe.d/kvm-amd.confAdicione a seguinte linha:
options kvm_amd nested=0Salve o arquivo e feche o editor.
Essa configuração determina que o módulo kvm_amd seja carregado com a virtualização aninhada desativada.
Atenção operacional: máquinas virtuais que dependem de virtualização aninhada deixarão de funcionar corretamente. Isso pode afetar laboratórios de virtualização, ambientes de testes, emuladores e outras cargas de trabalho que executam um hipervisor dentro de uma VM.
Antes de aplicar a mudança, identifique as dependências existentes e programe uma janela de manutenção.
Passo 3: reiniciar o host e validar a configuração
Após salvar a configuração, reinicie o servidor físico:
sudo rebootQuando o sistema voltar, verifique a versão do kernel:
uname -rEm seguida, consulte novamente o parâmetro do módulo:
cat /sys/module/kvm_amd/parameters/nestedO resultado esperado é:
Nou:
0Se o parâmetro continuar indicando 1 ou Y, investigue outras configurações de inicialização, incluindo possíveis parâmetros adicionados ao GRUB, como kvm_amd.nested=1, e verifique se o módulo está sendo carregado com a configuração esperada.
Importante: desativar a virtualização aninhada é uma medida de mitigação, não substitui a instalação do kernel corrigido. Assim que a atualização estiver disponível, aplique-a e mantenha o servidor atualizado.
O que a CVE-2026-99312 representa para administradores de infraestrutura?
A descoberta da CVE-2026-99312 demonstra que até mesmo mecanismos fundamentais de isolamento, como o KVM, podem apresentar falhas capazes de comprometer ambientes inteiros de virtualização.
O caso é especialmente relevante para provedores de hospedagem, operadores de nuvem privada e empresas que executam várias máquinas virtuais no mesmo servidor físico. Afinal, o isolamento entre clientes depende diretamente da segurança do hipervisor.
Para administradores de infraestrutura, a prioridade deve ser identificar servidores AMD com KVM e virtualização aninhada habilitada, verificar a disponibilidade de atualizações e aplicar as correções no kernel do host. Quando não houver uma atualização disponível, desativar temporariamente o recurso nested reduz a exposição ao problema.
Também vale revisar quais recursos de virtualização realmente precisam permanecer habilitados. Manter funcionalidades desnecessárias ativas amplia a superfície de ataque e pode transformar uma configuração conveniente em um risco operacional.
Verifique seus servidores AMD hoje mesmo, principalmente se você administra ambientes Proxmox VE, QEMU/KVM ou plataformas multi-inquilino.