
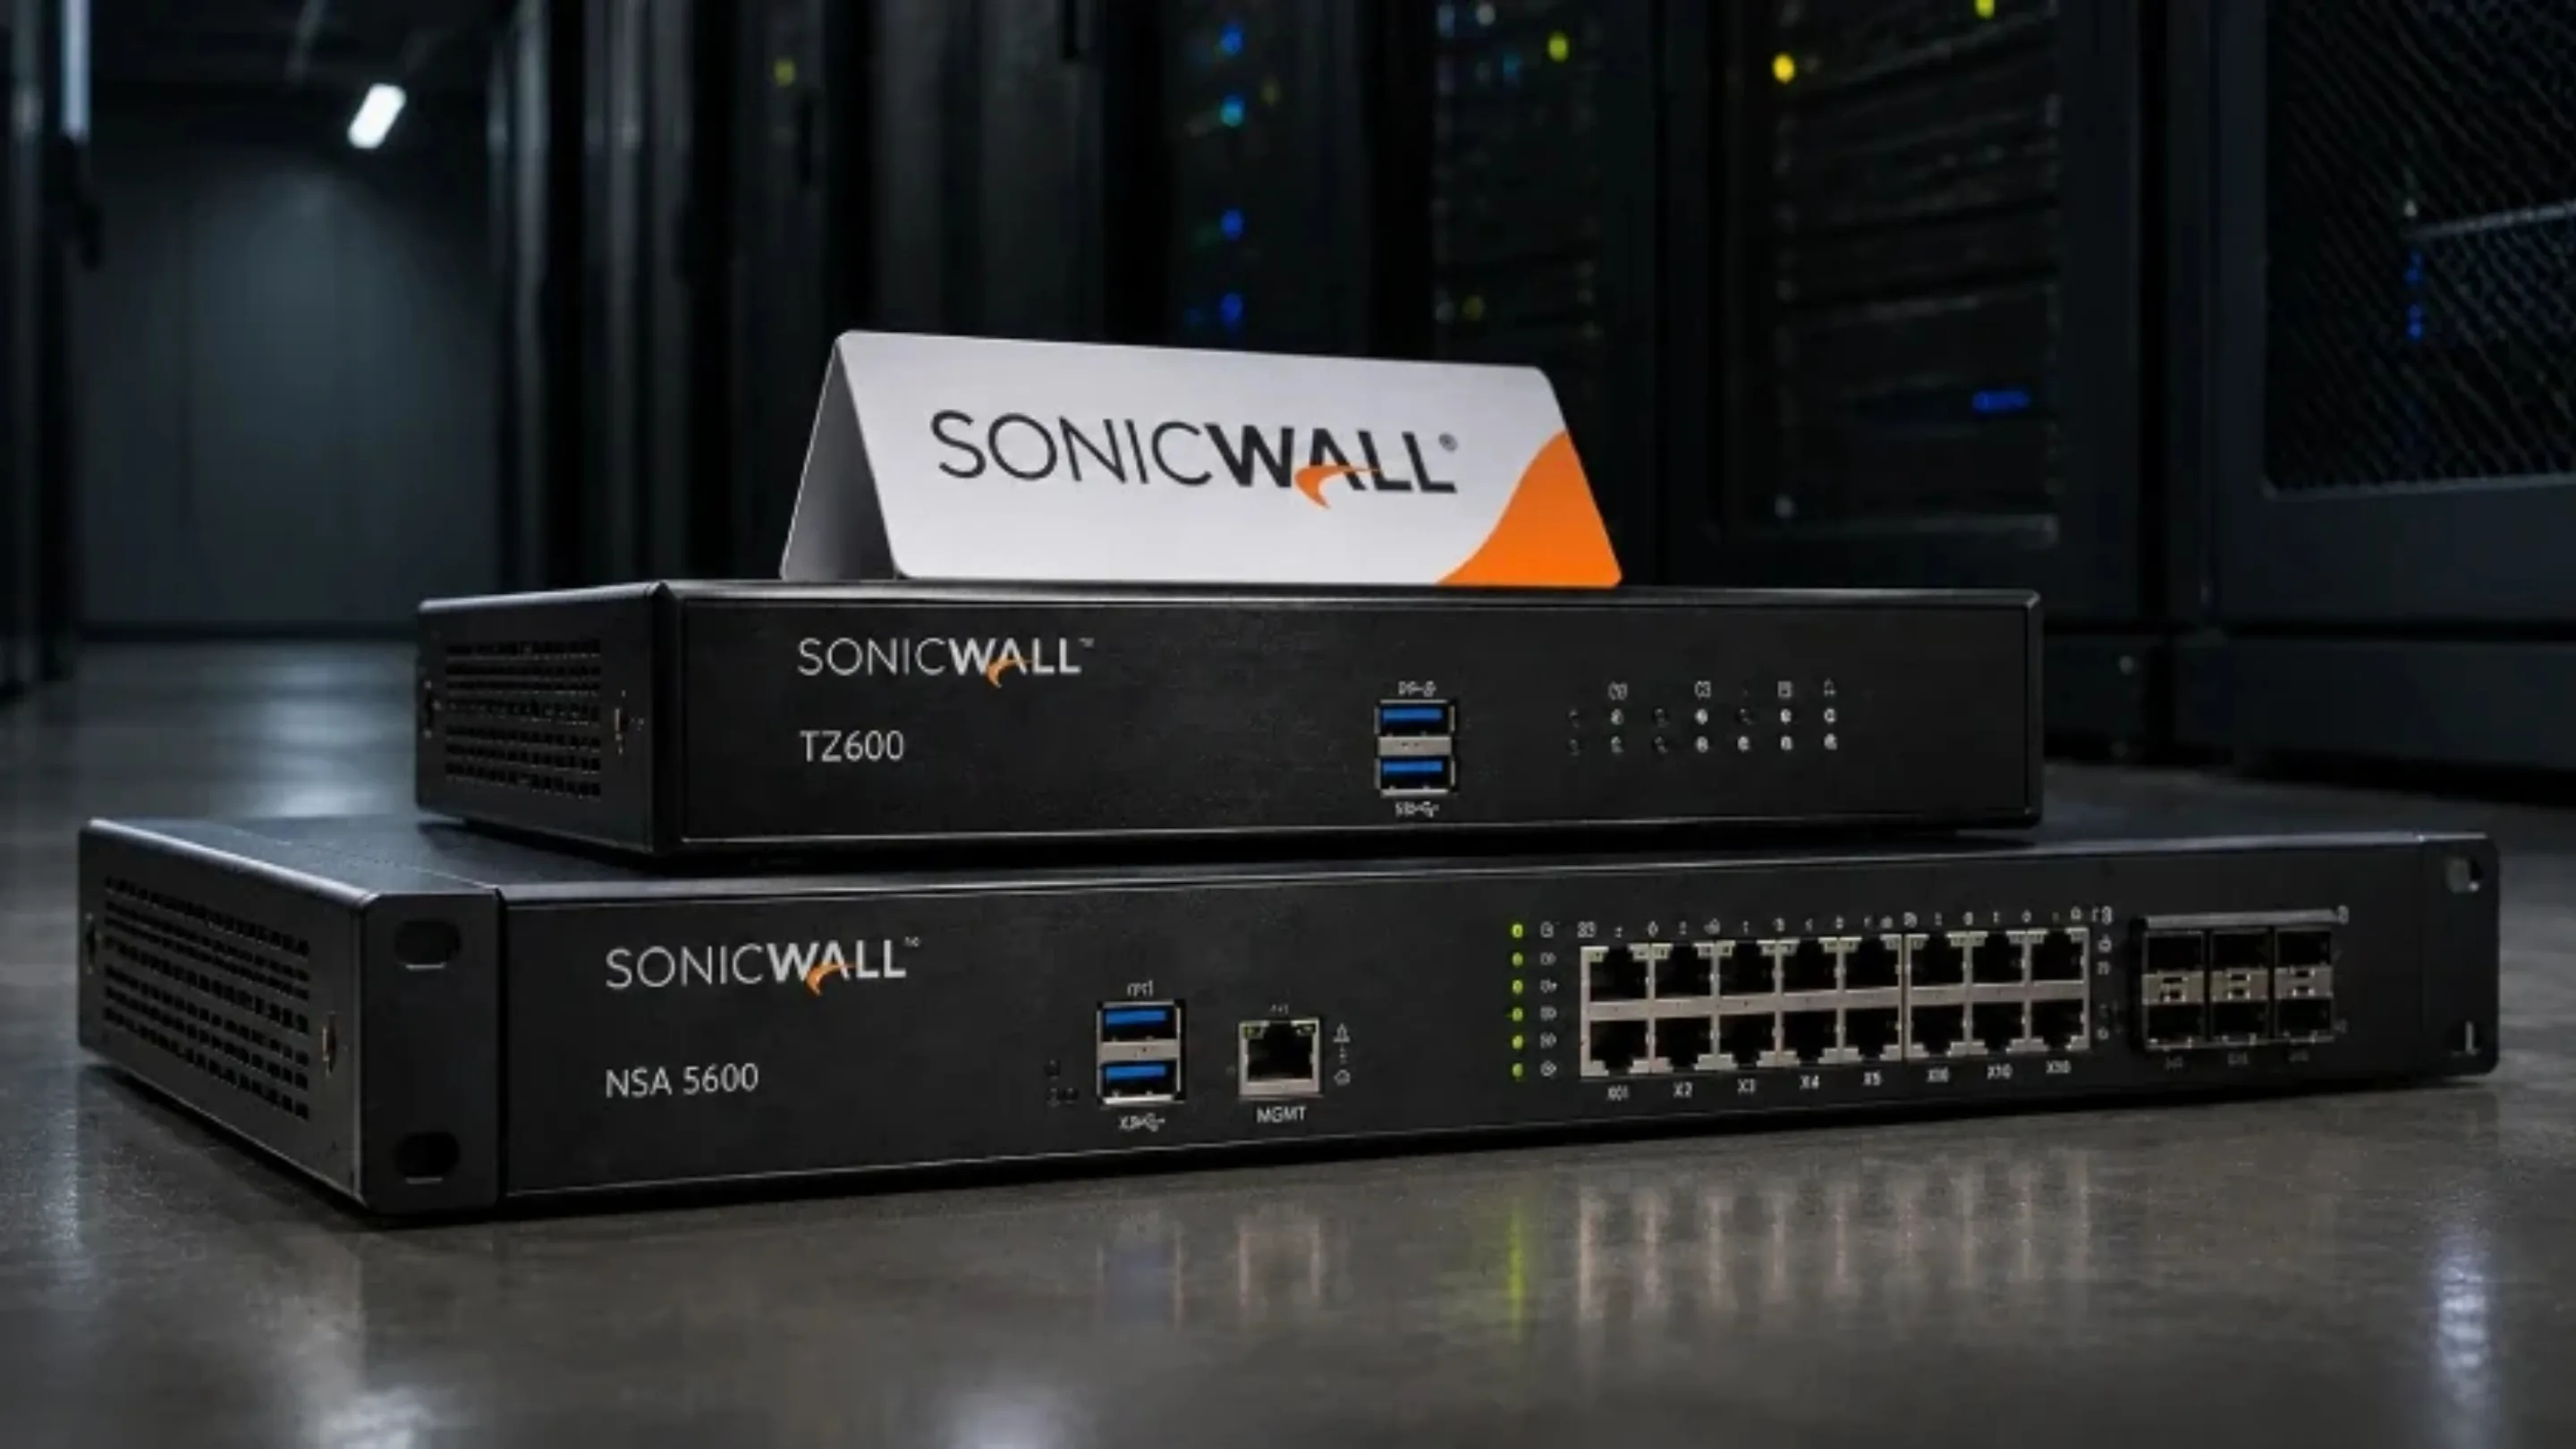
A SonicWall emitiu um alerta crítico para administradores de redes e equipes de segurança: os firewalls SonicWall de 6ª geração chegaram ao fim definitivo do suporte e precisam ser substituídos imediatamente. A fabricante confirmou que não distribuirá mais atualizações de firmware ou correções de segurança para esses equipamentos, independentemente da gravidade de futuras vulnerabilidades. A recomendação é retirar os dispositivos da borda da internet e migrar para modelos de 8ª geração equipados com SonicOS 8.
O alerta ganha ainda mais importância diante da evolução dos ataques contra dispositivos de infraestrutura. Grupos criminosos estão utilizando automação e inteligência artificial (IA) para identificar equipamentos vulneráveis, acelerar a análise de falhas e desenvolver ferramentas de exploração. Nesse cenário, um firewall antigo e sem atualizações representa uma oportunidade permanente para invasores interessados em comprometer redes corporativas.
Neste artigo, você encontrará a relação dos equipamentos afetados, os dados recentes de inteligência de ameaças e um roteiro prático para organizar a substituição. Também apresentamos medidas emergenciais para reduzir a exposição enquanto a migração não é concluída.
Por que os firewalls SonicWall de 6ª geração viraram alvos prioritários
O comunicado oficial da SonicWall, publicado em 18 de novembro de 2026, confirma que todos os equipamentos de 6ª e 6.5ª gerações que executam o SonicOS 6.x atingiram o estágio de End of Support (EOS).
Na prática, isso significa que esses produtos perderam o direito a novas atualizações de firmware e correções de segurança. Mesmo que uma vulnerabilidade crítica seja descoberta amanhã, a fabricante não disponibilizará um novo patch para proteger os dispositivos afetados.
A situação é particularmente preocupante porque firewalls ficam posicionados entre a internet e os recursos internos das organizações. Eles controlam conexões, inspecionam tráfego e frequentemente concentram serviços de acesso remoto, VPNs e mecanismos de autenticação.
Manter um equipamento desse tipo sem suporte em produção significa aceitar uma superfície de ataque que continuará exposta a vulnerabilidades conhecidas e futuras, sem a possibilidade de receber correções oficiais.
A SonicWall também esclarece que não é mais possível comprar ou renovar o suporte desses equipamentos. Portanto, prolongar contratos ou solicitar uma exceção para uma falha crítica não representa uma alternativa viável.
O impacto dos ataques automatizados e da inteligência artificial
A utilização de inteligência artificial está modificando a velocidade e a escala das operações de ciberataques. Ferramentas automatizadas permitem examinar grandes faixas de endereços IP, identificar serviços expostos e reconhecer versões vulneráveis de equipamentos conectados à internet.
A IA também pode auxiliar criminosos na análise de código, na interpretação de avisos de segurança e na identificação de diferenças entre versões de firmware. Quando uma atualização é disponibilizada para determinado produto, a comparação entre versões pode ajudar a compreender qual vulnerabilidade foi corrigida e como desenvolver uma exploração.
Esse processo é especialmente perigoso para dispositivos sem suporte. Enquanto equipamentos atualizados podem receber correções, os firewalls legados permanecem vulneráveis mesmo depois que os detalhes técnicos de uma falha se tornam públicos.
É importante compreender que a IA não precisa executar autonomamente todas as etapas de um ataque para representar uma ameaça. Seu uso como ferramenta de apoio já reduz o esforço necessário para pesquisar alvos, adaptar códigos maliciosos e ampliar campanhas automatizadas.
Dados da Mandiant e Cisco Talos comprovam o risco na borda da rede
Os dados recentes de inteligência de ameaças ajudam a dimensionar o problema enfrentado por organizações que continuam utilizando equipamentos desatualizados.
O relatório M-Trends 2026, da Google Mandiant, publicado em março de 2026, aponta que o tempo médio entre a disponibilização de uma correção e a exploração observada de vulnerabilidades chegou a aproximadamente -7 dias, considerando os dados de 2025.
O número representa uma mudança importante em relação aos períodos anteriores: a média era de 63 dias em 2018 e chegou a -1 dia em 2024. Um valor negativo significa que, em média, a exploração começou antes mesmo da publicação da correção.
Outro levantamento relevante é o 2025 Year in Review, da Cisco Talos. O relatório aponta que 23% das CVEs analisadas afetam diretamente dispositivos de rede, incluindo VPNs, firewalls de próxima geração (NGFWs), roteadores e balanceadores de carga.
A Cisco destaca que esses equipamentos são alvos especialmente interessantes porque ficam posicionados nos pontos de entrada e saída das redes corporativas. Um comprometimento pode proporcionar acesso privilegiado à infraestrutura.
Essa realidade também está alinhada ao catálogo Known Exploited Vulnerabilities (KEV), mantido pela Agência de Segurança Cibernética e de Infraestrutura dos Estados Unidos (CISA). O catálogo reúne vulnerabilidades cuja exploração em situações reais foi confirmada, ajudando organizações a priorizar correções e reduzir riscos.
Em conjunto, esses indicadores demonstram por que dispositivos de borda sem suporte precisam receber prioridade máxima nos planos de modernização da infraestrutura.
Lista completa de firewalls SonicWall de 6ª geração afetados
O alerta abrange equipamentos das famílias TZ, SOHO, NSA, NSa, SuperMassive, NSsp e NSv. A relação inclui modelos de 6ª e 6.5ª gerações que executam o SonicOS 6.x.
A identificação deve considerar o modelo exato, e não apenas a aparência física ou a idade aproximada do equipamento.
Linha TZ e SOHO
Os seguintes equipamentos estão sem suporte:
- TZ300, TZ300W e TZ300P;
- TZ350 e TZ350W;
- TZ400 e TZ400W;
- TZ500 e TZ500W;
- TZ600 e TZ600P;
- SOHO e SOHO W;
- SOHO 250 e SOHO 250W.
Linha NSA e NSa
Na categoria de equipamentos corporativos, a relação inclui:
- NSA 2600 e NSa 2650;
- NSA 3600 e NSa 3650;
- NSA 4600 e NSa 4650;
- NSA 5600 e NSa 5650;
- NSA 6600 e NSa 6650;
- NSa 9250, NSa 9450 e NSa 9650.
Linha SuperMassive e NSsp
Também perderam suporte os seguintes modelos de maior capacidade:
- SuperMassive 9200;
- SuperMassive 9400;
- SuperMassive 9600;
- SuperMassive 9800;
- NSsp 12400;
- NSsp 12800.
Linha virtual
O encerramento do suporte também alcança os firewalls virtuais:
– NSv 10 a NSv 1600, pertencentes à 6ª geração virtual.
Isso significa que organizações que utilizam appliances virtuais não estão fora do alcance do alerta. A substituição precisa considerar tanto os equipamentos físicos quanto as instâncias executadas em ambientes virtualizados.
Outro ponto importante é que o fim do suporte ocorreu em datas diferentes, dependendo do modelo. Entretanto, em novembro de 2026, todos os equipamentos relacionados já estão fora do ciclo de suporte.
Como mitigar riscos e planejar a migração para o SonicOS 8
A SonicWall recomenda substituir os equipamentos afetados por firewalls de 8ª geração com SonicOS 8. Para equipes de TI, a prioridade deve ser organizar a migração sem comprometer a disponibilidade dos serviços corporativos.
A substituição não deve ser tratada como uma simples troca de hardware. Firewalls concentram políticas de segurança, regras de acesso, túneis VPN, configurações de rede e integrações com outros sistemas. Uma migração mal planejada pode provocar interrupções e criar novas brechas de segurança.
Passos imediatos para substituir os equipamentos
O primeiro passo é realizar um inventário completo dos ativos. Administradores devem identificar todos os firewalls SonicWall de 6ª geração presentes na infraestrutura, incluindo equipamentos esquecidos, unidades de contingência e appliances virtuais.
Em seguida, é necessário classificar os dispositivos conforme o nível de exposição e a importância para a operação.
Um roteiro recomendado inclui:
- Identificar os equipamentos: levantar modelos, versões do SonicOS, endereços IP, interfaces, serviços habilitados e localização na infraestrutura.
- Priorizar os mais expostos: começar pelos firewalls acessíveis diretamente pela internet, equipamentos que oferecem VPN SSL e unidades utilizadas para conectar filiais.
- Avaliar a infraestrutura de destino: selecionar equipamentos de 8ª geração compatíveis com a capacidade de tráfego, quantidade de conexões, recursos de segurança e necessidades operacionais.
- Acionar parceiros autorizados: procurar um parceiro SonicWall para dimensionar os novos equipamentos, verificar licenciamento e organizar o processo de substituição.
- Planejar a migração das configurações: revisar políticas, objetos de rede, regras de NAT, VLANs, VPNs e integrações antes da transferência.
- Executar testes: validar conectividade, autenticação, acesso remoto, segmentação e funcionamento das aplicações após a migração.
- Retirar os equipamentos antigos: desativar definitivamente os appliances legados e garantir que não permaneçam conectados à rede como dispositivos de contingência.
A fabricante informa que configurações compatíveis do SonicOS 6.5 podem ser transferidas para a 8ª geração utilizando o recurso de importação integrado ou o NSM Migration App.
Entretanto, a migração não deve ser considerada uma cópia automática e irrestrita. É necessário verificar a compatibilidade dos recursos, revisar as políticas importadas e testar o funcionamento antes de colocar o novo firewall em produção.
Checklist de mitigação temporária para ambientes em produção
Nem todas as empresas conseguem substituir seus firewalls imediatamente. Dependendo da infraestrutura, a aquisição de equipamentos, a aprovação orçamentária e o planejamento de mudanças podem levar semanas.
Enquanto isso, algumas medidas reduzem a exposição. A própria SonicWall recomenda ações emergenciais, mas ressalta que elas não tornam um equipamento sem suporte novamente seguro.
Checklist emergencial de segurança
- Desativar o gerenciamento pela WAN: bloquear o acesso administrativo por HTTPS, SSH e SNMP nas interfaces expostas à internet.
- Desabilitar a VPN SSL: quando isso não for possível, restringir o acesso a endereços IP de origem previamente conhecidos.
- Exigir autenticação multifator (MFA): aplicar MFA às contas administrativas e aos usuários que ainda precisam de acesso remoto.
- Redefinir senhas locais: trocar credenciais administrativas e verificar se existem contas desconhecidas ou desnecessárias.
- Desativar serviços ociosos: remover interfaces, protocolos e serviços que não sejam necessários para a operação.
- Monitorar os registros continuamente: procurar logins incomuns, alterações inesperadas de configuração, conexões suspeitas e tráfego fora do padrão.
- Restringir o acesso administrativo: permitir gerenciamento somente por redes internas confiáveis ou estações administrativas controladas.
- Revisar regras de firewall: identificar regras excessivamente permissivas e acessos externos que não tenham justificativa operacional.
Essas ações devem ser acompanhadas de monitoramento reforçado. Uma organização também pode utilizar sistemas externos de detecção e análise de tráfego para identificar comportamentos suspeitos que não seriam percebidos apenas pelos registros locais.
É importante destacar que MFA, restrições de acesso e desativação de serviços não substituem atualizações de segurança. Uma vulnerabilidade explorável por meio de um serviço ainda necessário pode continuar colocando toda a infraestrutura em risco.
Se houver suspeita de comprometimento, a equipe deve iniciar um procedimento de resposta a incidentes, preservar registros, investigar possíveis acessos indevidos e avaliar a necessidade de reconstruir configurações e redefinir credenciais.
O impacto de manter dispositivos sem correção na infraestrutura
Um firewall comprometido pode representar um problema muito maior do que a perda de controle sobre um único equipamento. Por ocupar uma posição estratégica na rede, ele pode oferecer aos invasores uma visão privilegiada do tráfego corporativo e oportunidades para alcançar outros sistemas.
Entre os riscos estão o roubo de credenciais, a interceptação de informações, a criação de mecanismos persistentes de acesso, a movimentação lateral e a preparação de ataques de ransomware.
Em ambientes empresariais, um invasor que consegue controlar um dispositivo de borda pode utilizar essa posição para investigar servidores, identificar serviços internos e procurar caminhos para comprometer sistemas críticos.
Existe ainda um agravante: equipamentos de rede frequentemente não contam com os mesmos mecanismos de monitoramento de endpoints utilizados em notebooks e servidores. Isso pode dificultar a identificação de atividades maliciosas e prolongar o tempo de permanência dos invasores.
Para MSPs e equipes responsáveis por múltiplos clientes, o problema exige atenção especial. Um inventário incompleto pode deixar equipamentos antigos funcionando silenciosamente em filiais, pequenas empresas e ambientes de contingência.
A decisão da SonicWall deixa uma mensagem importante para o mercado: um firewall que continua funcionando não é necessariamente um firewall seguro. Sem atualizações, até mesmo um equipamento com configurações aparentemente corretas pode representar um risco crescente.
A substituição dos firewalls SonicWall de 6ª geração precisa, portanto, entrar imediatamente no planejamento de segurança e continuidade operacional. Adiar a decisão significa manter uma barreira de proteção que não poderá acompanhar as próximas ameaças.
Administradores de redes e gestores de TI devem auditar seu parque tecnológico hoje mesmo, identificar todos os equipamentos afetados e estabelecer um cronograma de migração para a 8ª geração.